Човешкият софтуерен баласт: Как автономен AI одит разкрива десетилетия натрупан технически дълг
Източник: Business Insider / World
Докато общественият дебат често се фиксира върху опасността от „AI баласт“ (AI slop) – генерирането на нискокачествено автоматизирано съдържание и код, технологичната индустрия преживява обратния, далеч по-неудобен шок: автономните инструменти за AI одит на код (AI Code Auditing) започнаха безмилостно да изваждат на светло десетилетия натрупан „човешки баласт“ в световния софтуерен фонд [1].
В продължение на десетилетия индустрията се крепеше на негласния мит, че съществуващият наследен код (Legacy Code), написан от опитни човешки инженери в банки, телекоми и операционни системи, представлява еталон за стабилност и сигурност. Прилагането на съвременни разсъжденчески модели за статичен и динамичен анализ върху тези свещени репозиториуми обаче разкри шокираща реалност: десетки хиляди скрити дупки в сигурността, грешки в управлението на паметта, необработени изключения и чудовищен технически дълг (Technical Debt), замаскиран с години зад повърхностни компилаторни предупреждения.
Дисекция на човешкия технически дълг чрез гранични модели
За разлика от класическите статични анализатори (като SonarQube или Coverity), които разчитат на твърдо кодирани правила и генерират хиляди фалшиво положителни сигнали, новите автономни агенти за сигурност разсъждават върху цялостната семантика на софтуера:
- Разкриване на скрити състезания за ресурси (Race Conditions): AI моделите могат да проследят паралелното изпълнение на сложни нишки през десетки различни файлове и да посочат точния микросекунден интервал, в който даден ресурс остава незаключен.
- Експлоатация на имплицитни предположения: Човешките програмисти често пишат код с негласната презумпция, че входните данни винаги ще идват в определен формат. AI одитът моментално синтезира гранични стойности, чупещи тези наивни допускания.
- Изобличаване на технологична леност: Стотици критични инфраструктурни библиотеки се оказаха зависими от недовършени функции, копирани преди 15 години от форуми като StackOverflow без разбиране на страничните ефекти.
Дългосрочни индустриални и стратегически последици
Разрушаването на илюзията за съвършенството на човешкия софтуер ще пренареди фундаментално разходите в сферата на киберсигурността. Големите корпорации вече не могат да оправдават отлагането на ремонти по критичните си системи. С навлизането на автономни нападателни ботове, способни да сканират глобалния отворен код със същата скорост, всеки неревизиран ред човешки технически дълг се превръща в открита покана за проникване.
Това ще доведе до мащабна кампания за глобално софтуерно пречистване. Хиляди проекти в C и C++ ще бъдат пренаписани на модерни, типово безопасни езици с автоматичен контрол на паметта (като Rust) чрез същите тези автономни инженеринг агенти. В крайна сметка изкуственият интелект не разваля софтуерната екосистема – той просто действа като безпощадно огледало, показващо колко крехък и хаотичен всъщност е бил фундаментът на дигиталната цивилизация.
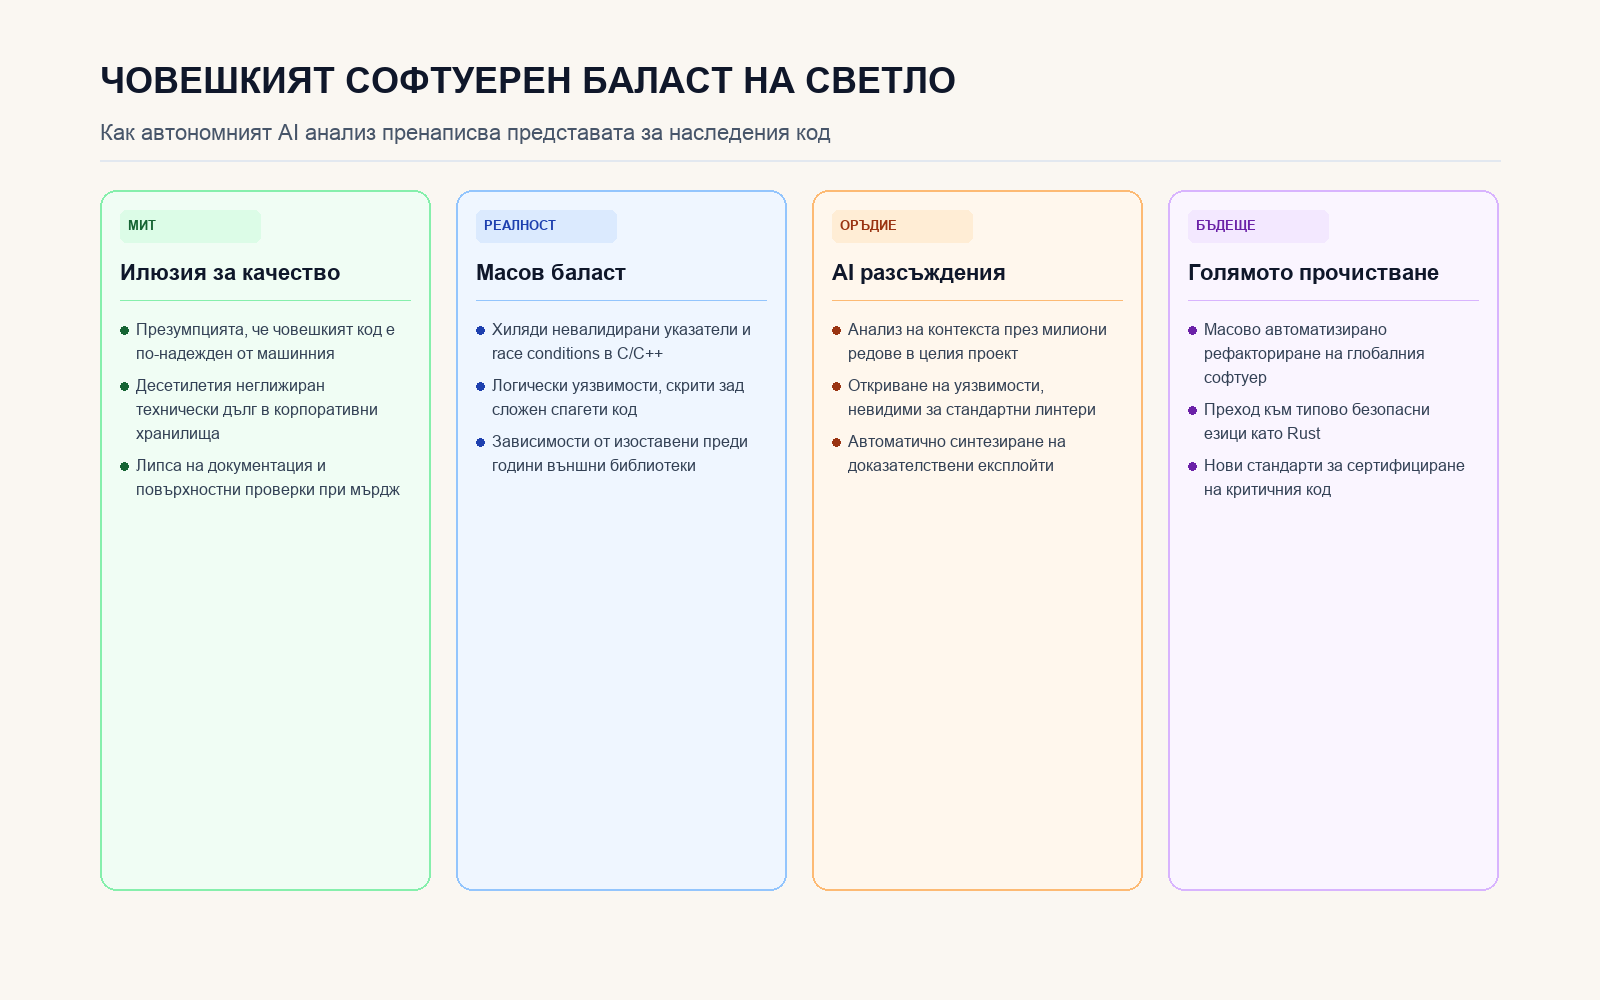
Как автономният AI анализ пренаписва представата за наследения код