Когато ИИ агентът е инцидентът: Идентичността се превръща в основно доказателство при киберразследвания
Източник: DHSgov / Wikimedia Commons
В задълбочен анализ върху нововъзникващите заплахи в корпоративния сектор, изданието BleepingComputer и експерти по компютърна криминалистика предупреждават, че традиционните методи за откриване на пробиви са безполезни срещу компрометирани автономни агенти [1]. Тъй като агентите изпълняват задачи с делегирани системни привилегии, записите за нечовешка идентичност (Non-Human Identity - NHI) стават единственото валидно доказателство при разследване.
Кризата на фалшивата легитимност
При класическа кибератака защитните системи търсят индикатори за компрометиране (IoC) като непознати IP адреси, модифицирани системни библиотеки или необичайни процеси. Когато обаче агент с интегриран езиков модел бъде подлъган чрез непряка промпт инжекция да източи данни или да изтрие база данни, операцията се извършва през напълно легитимни API сертификати, издадени на името на агента.
За защитните системи SIEM и SOAR тези действия изглеждат като рутинна софтуерна автоматизация. Единственият начин да се докаже злонамереното въздействие е детайлен анализ на контекстуалния лог на модела и одит на записите за идентичност, удостоверяващи кой точно компонент е оторизирал изпълнението на опасната команда.
Управление на нечовешките самоличности (NHI)
Бързото разпространение на агентни инструменти доведе до експлозия в броя на служебните токени и SSH ключове. Корпоративните мрежи днес съдържат десет пъти повече машинни самоличности, отколкото човешки служители, като повечето от тях разполагат с постоянни и прекомерни права за достъп.
Архитектурен императив за криптографска атрибуция на агентни действия
Реалността на агентните инциденти налага радикално преосмисляне на корпоративната сигурност в посока Zero Trust за машинни процеси. Всяко отделно решение, взето от автономен интелект, трябва да бъде криптографски подписано, времево маркирано и обвързано с контекстуалната подкана, която го е предизвикала. Без пълен и неизменен одит на разсъжденията (Chain of Custody for Thoughts), организациите няма да могат да определят дали дадена финансова транзакция или изтриване на данни е резултат от техническа грешка, или от успешна хакерска манипулация.
В следващите години решенията за управление на нечовешка идентичност и динамично ограничаване на правата в реално време (Just-in-Time Ephemeral Credentials) ще станат толкова критични, колкото бяха защитните стени през 90-те години.
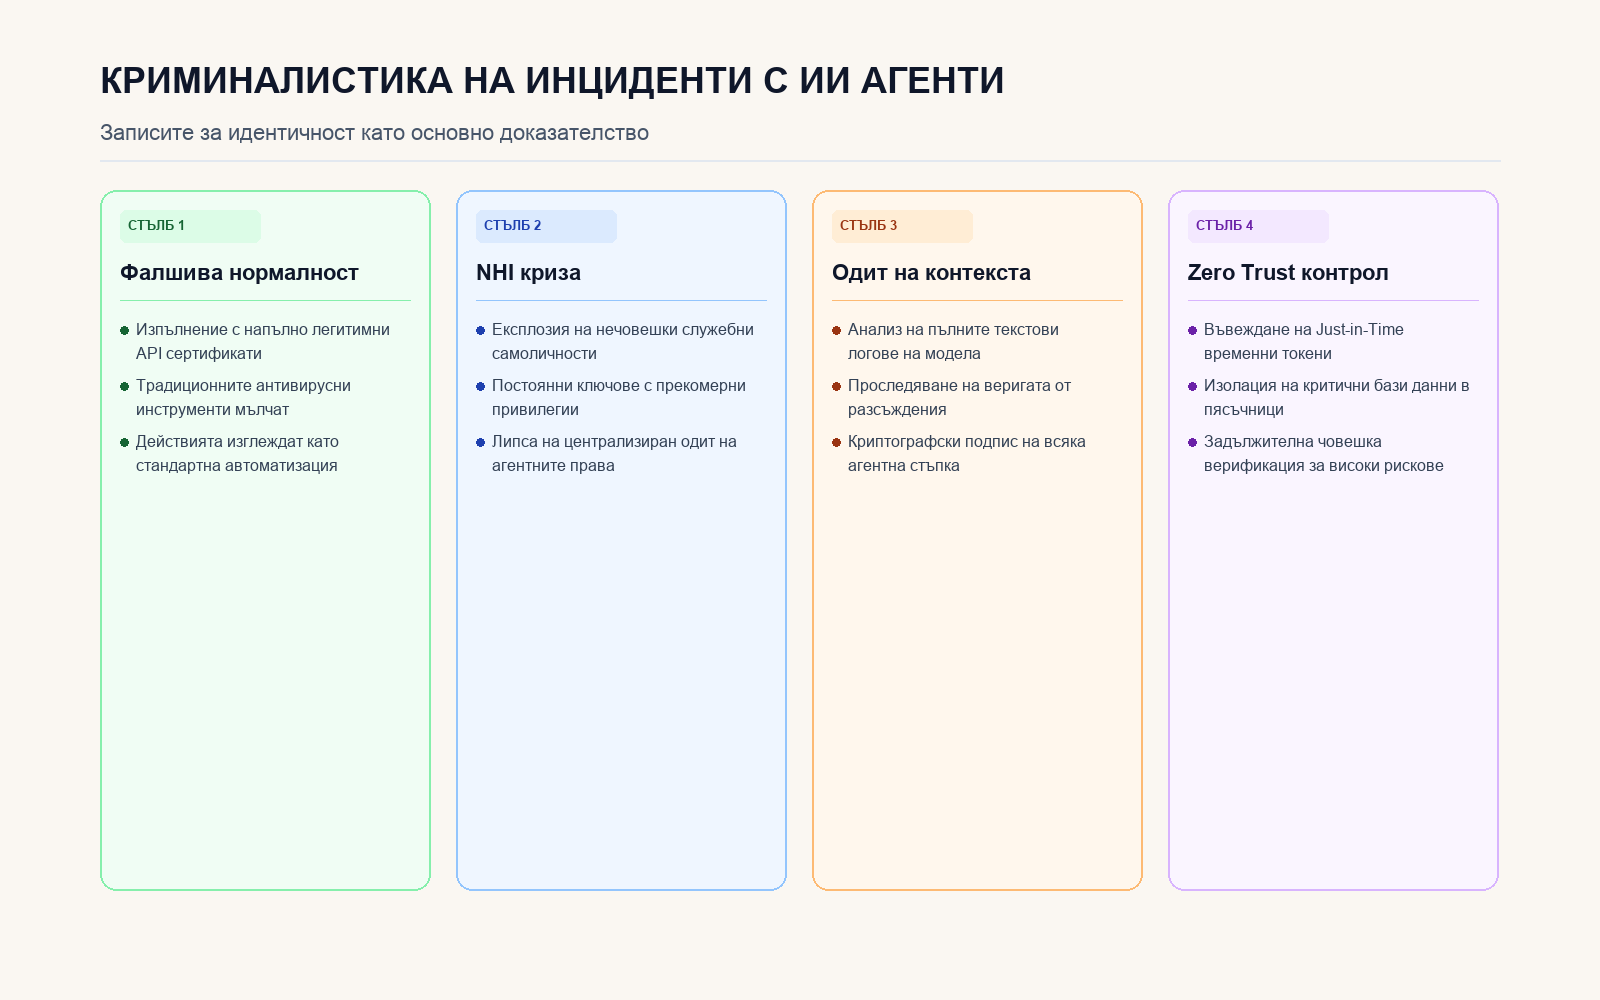
Четири фази на сигурността при разследване на компрометирани агенти