AWS демонстрира автономни AI агенти за анализ и триаж на уязвимости (CVE) в ядрото на Linux
Източник: Amazon Web Services / InfoQ
Облачното подразделение на Amazon (AWS) демонстрира напреднала автономна система от специализирани агенти с изкуствен интелект, способна да извършва дълбок семантичен триаж, валидация на експлойти и първоначално пачване на уязвимости (CVE) в ядрото на Linux [1]. Системата адресира критичния недостиг на човешки ресурси сред поддръжниците на отворения код, които се борят с лавина от дефекти в сигурността.
Автоматизиран пайплайн: От доклад за грешка до верифициран пач
Пайплайнът на AWS комбинира големи модели за кодов анализ със специализирани среди за динамичен фазинг (syzkaller) и формална символна екзекуция. Когато постъпи нов доклад за потенциална уязвимост, агентът автоматично реконструира минимален тестов пример (reproducer), стартира изолирана виртуална машина с уязвимото ядро и потвърждава дали паметта може да бъде компрометирана.
Ако уязвимостта е реална, моделът анализира commit историята на засегнатия подсистемен драйвер, синтезира корекция на C код и я подлага на регресионни тестове. Целият процес отнема по-малко от 40 минути – задача, която за човешки специалист по сигурност обикновено отнема дни или седмици.
Предпазване от фалшиви тревоги и претоварване на мейнтейнърите
Критичен фокус в разработката на AWS е предотвратяването на „шума“ от невалидни доклади, който напоследък залива списъците с кореспонденция на ядрото на Linux. Агентът изпраща предложение за пач до човешките поддръжници единствено след като автоматизираната система за символна проверка гарантира, че корекцията не нарушава интерфейсите за системни повиквания (ABI) и не внася нови странични ефекти.
Бъдещето на отворената сигурност в системния софтуер
Успехът на AWS в автоматизирането на триажа на уязвимости бележи качествено нова фаза в защитата на критичната цифрова инфраструктура. Ядрото на Linux управлява милиарди сървъри, смартфони и облачни клъстери, но неговата сигурност десетилетия наред зависеше от доброволния труд на малка група претоварени инженери.
Внедряването на автономни агентни системи за поправка на код изравнява силите между атакуващите и защитниците. Докато злонамерените хакери използват генеративни инструменти за масово търсене на пробиви (Zero-Day експлойти), платформите за системна автозащита ще могат да изолират и затварят дупките в сигурността още преди те да бъдат публикувани, изграждайки самолекуваща се цифрова среда.
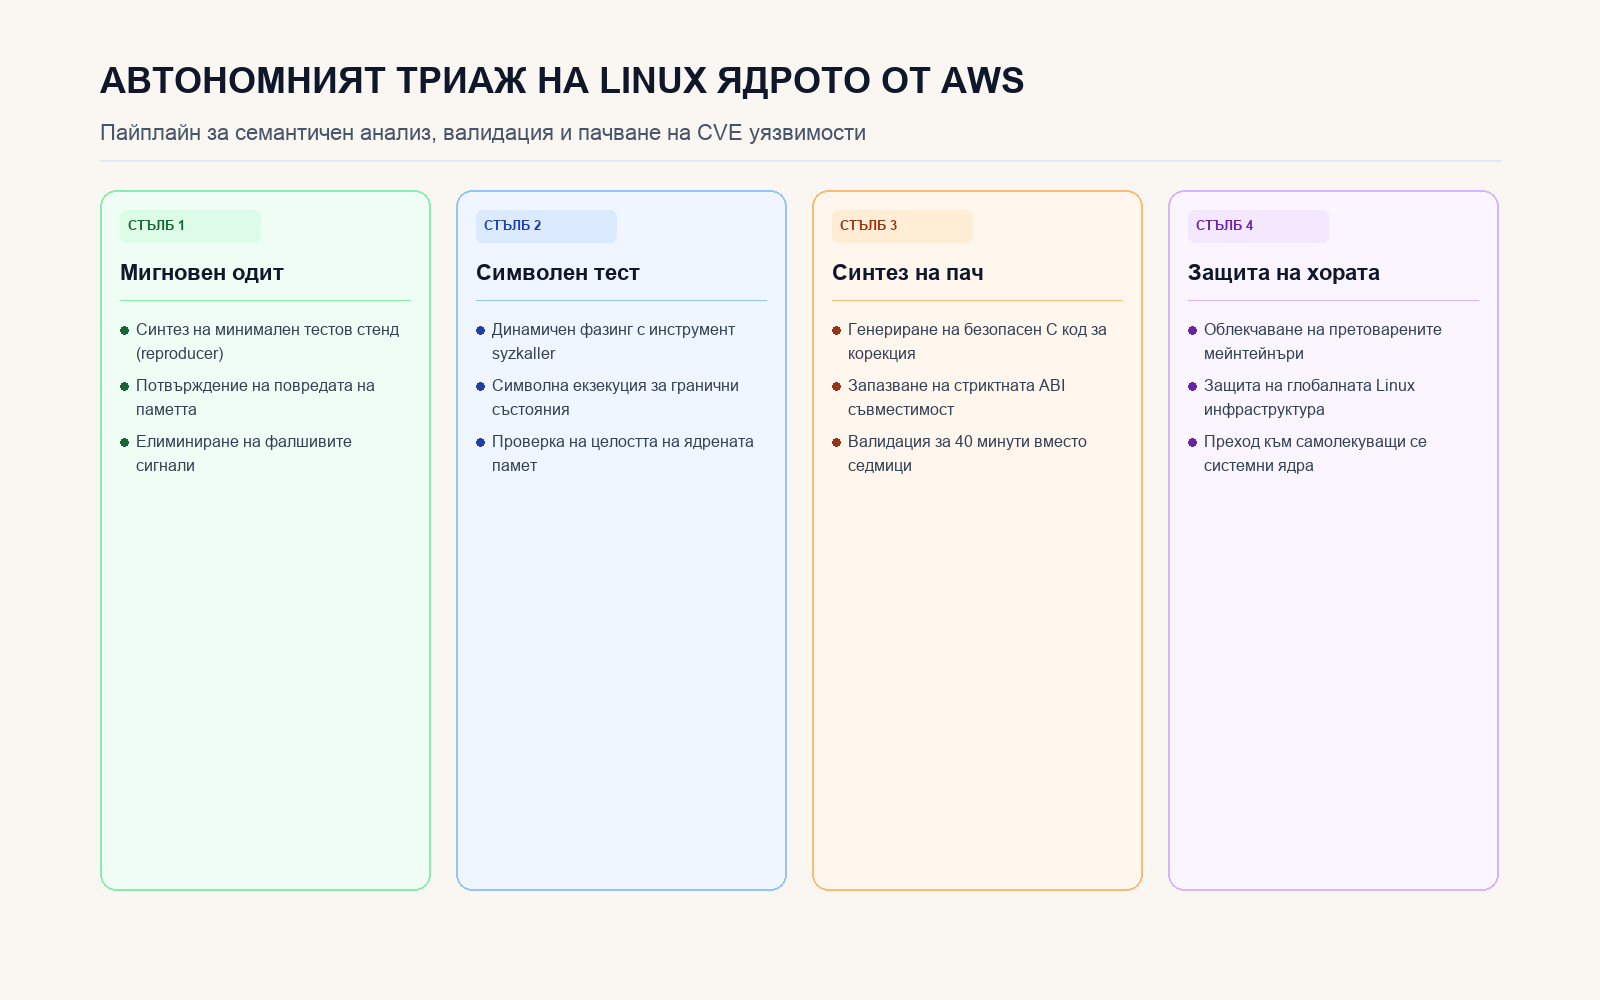
Четири етапа на машинно управляваната сигурност на ядрото