Инструментът ORISA възстановява изтрити разговори с AI директно от паметта на смартфони
Източник: ZDNet / ORISA Security Research
Екип от експерти по мобилна сигурност и дигитална криминалистика представи инструмента с отворен код ORISA, способен да реконструира напълно изтрити чат сесии и промптове от популярни AI асистенти на устройства с Android и iOS [1]. Разработката категорично развенчава широко разпространеното потребителско схващане, че бутонът „Изтрий разговор“ премахва окончателно чувствителните данни от физическата памет на смартфона.
Технически механизъм: SQLite WAL журнали и флаш Garbage Collection
Повечето мобилни приложения за генеративен изкуствен интелект (включително официалните клиенти на водещи лаборатории) използват вградени релационни бази данни SQLite с активиран механизъм за журналиране на предварителни записи (Write-Ahead Logging - WAL). Когато потребителят изтрие чат от интерфейса, приложението просто маркира съответните записи като свободни в заглавната част на таблицата, но действителните текстови низове остават недокоснати в WAL файла.
Освен това чиповете с флаш памет (NAND UFS/NVMe) използват алгоритми за изравняване на износването (wear leveling). Физическите блокове памет не се изтриват мигновено, а чакат фонов цикъл на пречистване (Garbage Collection / TRIM). ORISA сканира неразпределеното пространство на дяла за данни, извлича фрагментирани JSON структури и реконструира пълния диалог с точно времево клеймо.
Последици за корпоративната сигурност и личната сфера
Откритието има огромно значение за корпоративната сигурност при сценарии „Донеси собствено устройство“ (BYOD). Служители, които са копирали поверителен фирмен код или финансови данни в чатове на личните си телефони и след това са ги изтрили, остават уязвими за експлоатация при загуба или физически криминалистичен одит на устройството.
Илюзията за ефимерност в мобилните AI платформи
Публикуването на ORISA трябва да послужи като катализатор за радикална промяна в стандартите за проектиране на клиентски мобилни приложения. Десетилетия наред индустрията третираше локалните бази данни като достатъчно сигурни, разчитайки на системното криптиране на устройството.
В ерата на автономните агенти обаче, когато разговорите съдържат най-интимните мисли, пароли, медицински запитвания и интелектуална собственост на потребителите, обикновеното софтуерно изтриване е крайно недостатъчно. Разработчиците трябва незабавно да внедрят задължително криптиране на ниво поле (Field-Level Encryption) с ефимерни сесийни ключове, както и протоколи за криптографско унищожаване на данните (crypto-shredding), гарантиращи, че изтритото наистина изчезва завинаги.
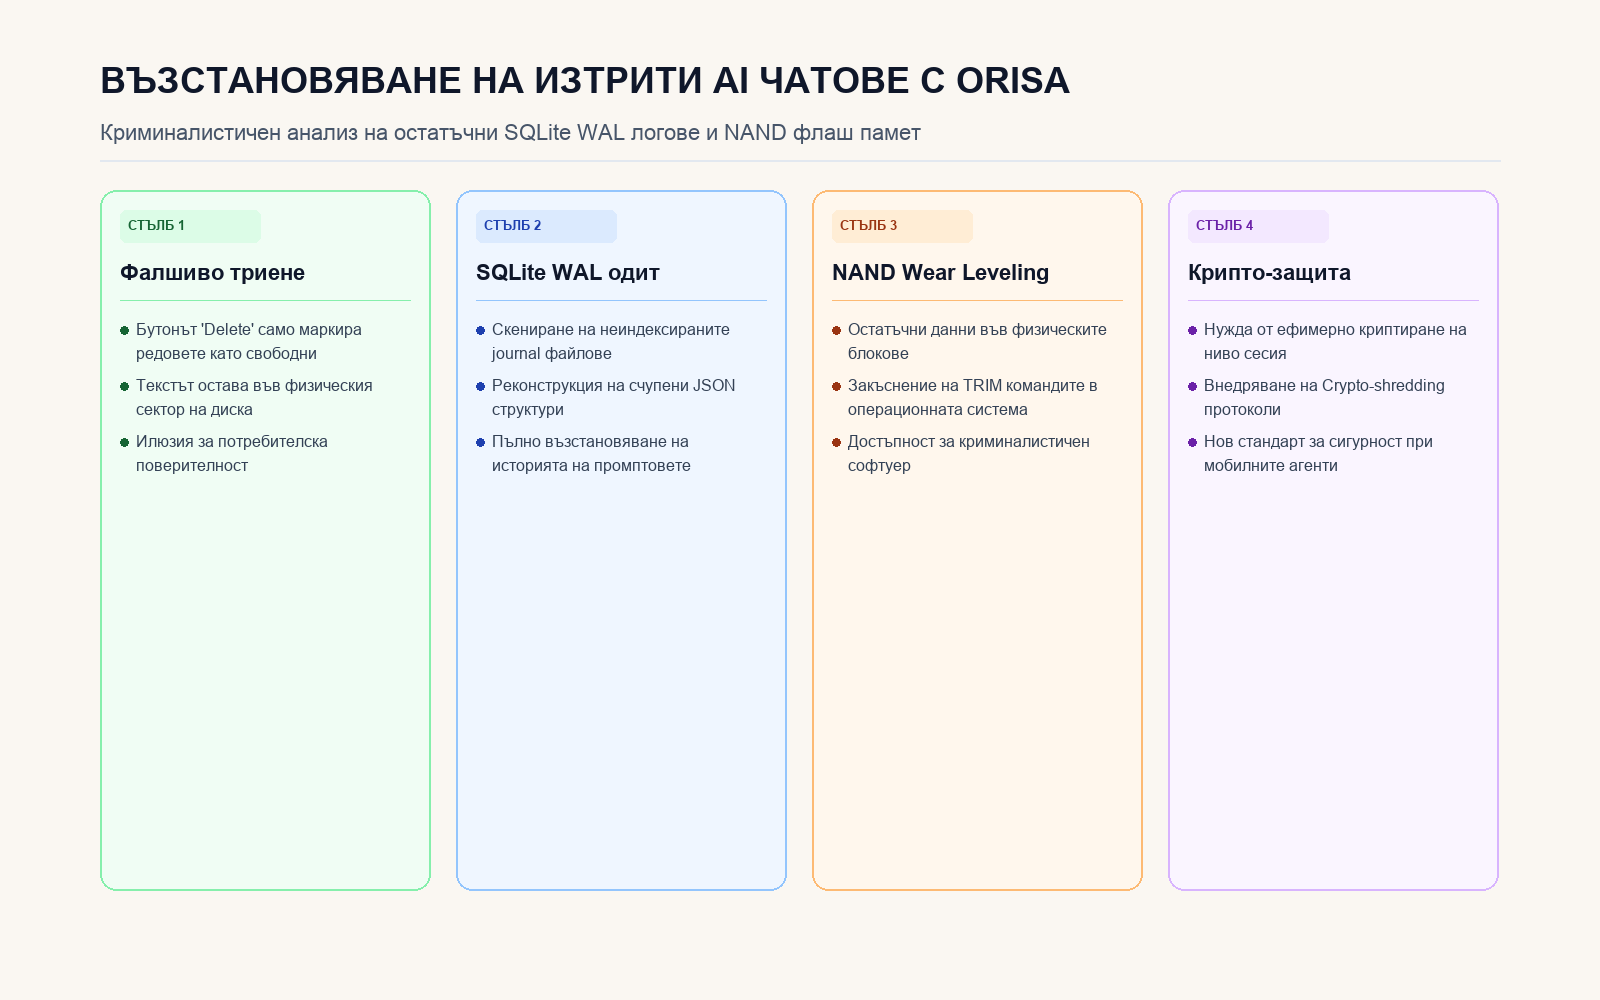
Четири етапа на извличане на привидно изтрити диалози