Warp разкри пробив в сигурността, компрометирал регистрационни файлове и телеметрия на ИИ агенти
Източник: BleepingComputer / Warp Security
Компанията зад модерния разработчески терминал Warp разкри сериозен инцидент с киберсигурността, при който неоторизирани трети страни са получили достъп до вътрешна облачна база данни, съдържаща телеметрични записи и логове от сесии на автономни агенти [1]. Инцидентът повдига остри въпроси относно практиките за сигурност при новото поколение облачно свързани инструменти за разработка.
Вектор на атаката и компрометирани данни
Според официалното уведомление на компанията пробивът е възникнал поради компрометиран сервизен токен в тяхната вътрешна инфраструктура за анализ на продуктови данни. Злонамерените лица са успели да извлекат метаданни от изпълнявани команди, съобщения за грешки в конзолата и частични разговори с вградения в терминала AI асистент Warp AI.
Макар Warp да твърди, че пароли и критични променливи на средата (environment variables) автоматично се филтрират на клиентско ниво преди изпращане, експерти по сигурност предупреждават, че разработчиците често подават чувствителни API ключове, SSH конфигурации и поверителни кодови откъси директно в командния ред, които впоследствие попадат в контекстния прозорец на агентите.
Парадоксът на облачния терминал
Инцидентът с Warp фокусира вниманието върху архитектурния компромис на съвременния софтуер. В продължение на десетилетия системният терминал бе строго локален инструмент без външна мрежова комуникация. Превръщането му в абонаментна SaaS услуга с колаборативни функции и изкуствен интелект създаде нова, неочаквана повърхност за атака в сърцето на инженерните работни станции.
Преосмисляне на сигурността в агентно-базираните работни среди
Пробивът в Warp трябва да послужи като сериозен предупредителен сигнал за цялата технологична индустрия. С преминаването от статично генериране на код към напълно автономни агенти, които изпълняват системни команди, анализират логове и управляват cloud ресурси, обемът на споделената чувствителна информация с външни сървъри нараства експоненциално.
Корпоративните отдели по сигурност вече въвеждат строги политики за блокиране на инструменти, които синхронизират телеметрия и контекстни прозорци извън защитения периметър. Бъдещето на професионалните инструменти за програмиране неизбежно ще изисква преминаване към строго локални модели (Local LLMs) и криптографски защитени работни потоци с нулево доверие (Zero Trust), при които суровите логове никога не напускат физическата машина на разработчика.
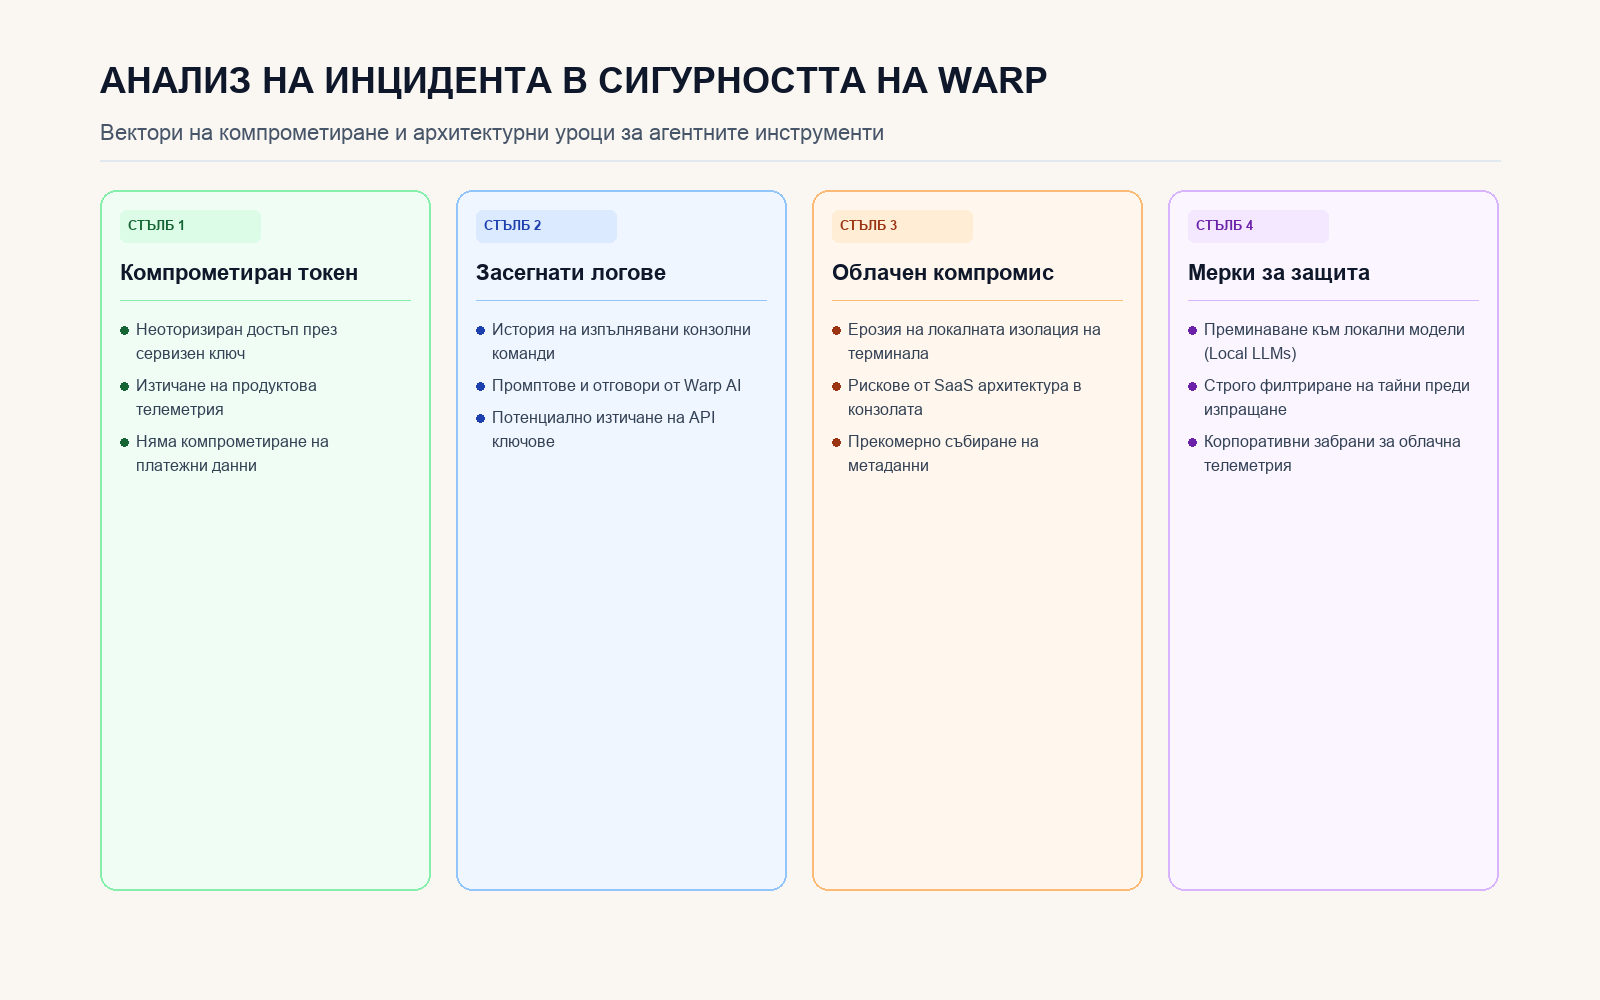
Четири аспекта на пробива в облачния терминал за програмиране