Изследователи разкриха маршрутизиране на заявки от локални модели Qwen към външни сървъри на Alibaba
Източник: The Decoder / Alibaba Cloud
Екип от независими европейски изследователи по киберсигурност разкри, че популярните модели с отворени тегла от серията Qwen, разработени от Alibaba Cloud, тихомълком изпращат телеметрични пакети и криптирани метаданни към сървъри в Китай дори при уж напълно локално стартиране на машини на потребителя [1]. Разкритието предизвика сериозно сътресение сред корпоративните потребители и постави на дневен ред въпроса за реалната поверителност на данните (data privacy) при отворения софтуер.
Анатомията на скрития мрежов трафик в кода на обвивката
При анализа на мрежовия трафик на сървъри, изпълняващи официалния код от хранилището на Qwen в Hugging Face, инженерите са установили редовни фонови изходящи POST заявки към домейни, контролирани от Alibaba Cloud. Заявките се генерират не от самите тензорни тегла на невронната мрежа, а от спомагателния Python скрипт за токенизация и зареждане на модела.
Пакетите съдържат детайлни хардуерни отпечатъци на машината, версиите на използваните CUDA библиотеки, както и агрегирани статистики за дължината на обработваните текстови промптове и времето за генерация. Макар че суровият текст на потребителските заявки не се предава в прав текст, предаването на токенизирани профили позволява статистическо възстановяване на темите на разговорите.
Обяснението на Alibaba и регулаторният сблъсък
От пресслужбата на Alibaba Cloud заявиха, че става въпрос за стандартна диагностична телеметрия, предназначена да събира данни за хардуерната съвместимост и оптимизирането на бъдещи версии на кода, като отрекоха каквито и да е опити за нерегламентирано следене. Компанията обяви, че ще добави ясна опция за деактивиране на телеметрията в следващото обновяване.
За европейските и американските компании обаче този инцидент представлява критичен червен флаг. Много банки, правителствени агенции и технологични стартъпи мигрираха към Qwen точно защото го смятаха за напълно автономен локален инструмент, който изолира данните им от облака. Наличието на скрити комуникационни канали може да доведе до драстични глоби по линия на GDPR за нерегламентиран трансфер на метаданни извън ЕС.
Уроци за архитектурата на сигурността: Принципът на нулевото доверие към отворения код
Казусът с телеметрията на Qwen разбива един от най-удобните митове в софтуерната индустрия – че отвореният код е синоним на автоматична сигурност и неприкосновеност. В съвременните мащабни AI проекти, състоящи се от стотици хиляди редове скриптове за токенизация, форматиране и управление на паметта, отделните разработчици рядко си правят труда да проверят всеки мрежов сокет преди пускане на модела.
Отсега нататък корпоративните архитектури за сигурност ще трябва да прилагат строгия принцип на нулево доверие (Zero Trust) към всеки външен модел, независимо откъде идва той. Единственият гарантиран начин за безопасно опериране с модели с отворени тегла е тяхното стриктно изпълнение в изолирани мрежи (air-gapped environments) без достъп до външен интернет, съчетано с пълна декомпилация на свързаните софтуерни обвивки.
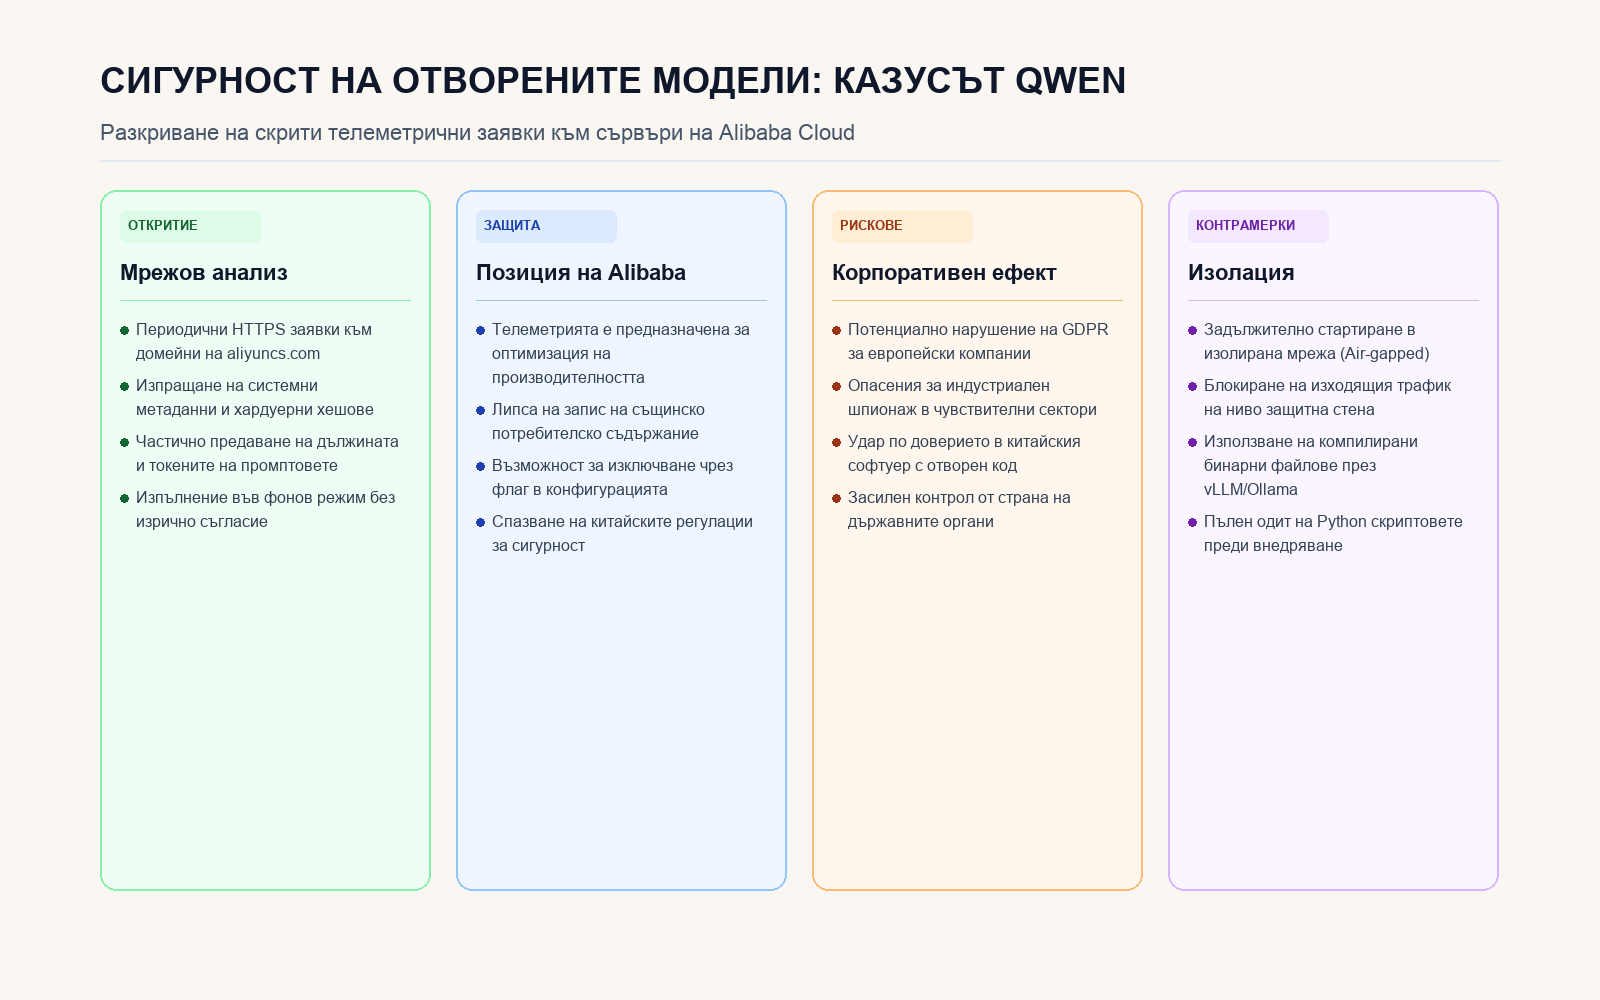
Анализ на мрежовите пакети и препоръки за изолиране на отворени тегла в корпоративна среда.