Bank of America предупреждава клиентите си да не споделят банкови пароли с AI асистенти
Източник: TechCrunch / Getty Images
Една от най-големите банки в света, Bank of America, отправи официално предупреждение към своите десетки милиони клиенти с категоричен апел да не предоставят своите потребителски имена, пароли и кодове за двуфакторна автентикация на популярни AI асистенти и браузърни агенти [1]. Банката подчертава, че споделянето на идентификационни данни нарушава клиентското споразумение и лишава потребителите от автоматична застрахователна защита при нерегламентирани преводи.
Удобството срещу катастрофалните пробиви в сигурността
С появата на автономни потребителски агенти, способни да резервират билети, да плащат комунални сметки и автоматично да прехвърлят средства между спестовни сметки с висока доходност, все повече потребители споделят директно данните си за онлайн банкиране в чат прозорците на моделите. Въпреки видимото удобство, експертите по киберсигурност определят тази практика като критичен риск.
Когато потребителят сподели банковите си данни с външен AI агент, тези данни преминават през контекстния прозорец на модела, записват се в системни логове на външни сървъри и могат да станат жертва на индиректно инжектиране на команди (prompt injection). Хакерски сайт може да постави скрит текст, който да накара автономния агент тихомълком да извърши банков превод към чужда сметка, докато потребителят смята, че асистентът просто проверява наличността.
Open Banking API срещу спазматичното четене на екрани
Финансовата институция подчертава, че законният и сигурен начин за автоматизация на финансови операции е чрез стандартизираните протоколи за отворено банкиране (Open Banking) и OAuth авторизация, при които външното приложение никога не вижда паролата на потребителя, а получава само ограничен криптографски токен за четене.
Въпреки това много независими AI стартъпи заобикалят банковите API, тъй като те налагат ограничения върху бързината на трансакциите, и вместо това разчитат на симулация на потребителски действия чрез 'screen scraping' и емулация на браузъри. Bank of America обяви, че започва да блокира автоматизирани агенти, опитващи се да се логват в системата с фалшиви браузърни отпечатъци.
Изисквания към архитектурата на сигурността в агентната финансова ера
Предупреждението на Bank of America е само първият сигнал за неизбежния сблъсък между традиционната банкова сигурност и експлозивното навлизане на агентната сигурност (agentic security). В продължение на години двуфакторната автентикация чрез SMS или биометрично лицево разпознаване се считаше за непреодолима бариера. Когато обаче софтуерен агент поеме пълния контрол върху устройството на потребителя, границата между легитимна воля на клиента и злонамерена манипулация на агента изчезва.
Това налага създаването на изцяло нови стандарти за финтех (fintech) индустрията. Финансовите регулатори в САЩ и Европа вече работят по задължителни правила за 'хардуерно закрепено потвърждение' (hardware attestation), при което всяко прехвърляне на средства над определен праг изисква физическо натискане на хардуерен бутон или изолиран биометричен сензор, недостъпен за софтуерните слоеве на операционната система. Докато тези стандарти станат реалност, потребителите остават уязвими за нов тип автоматизирани финансови измами.
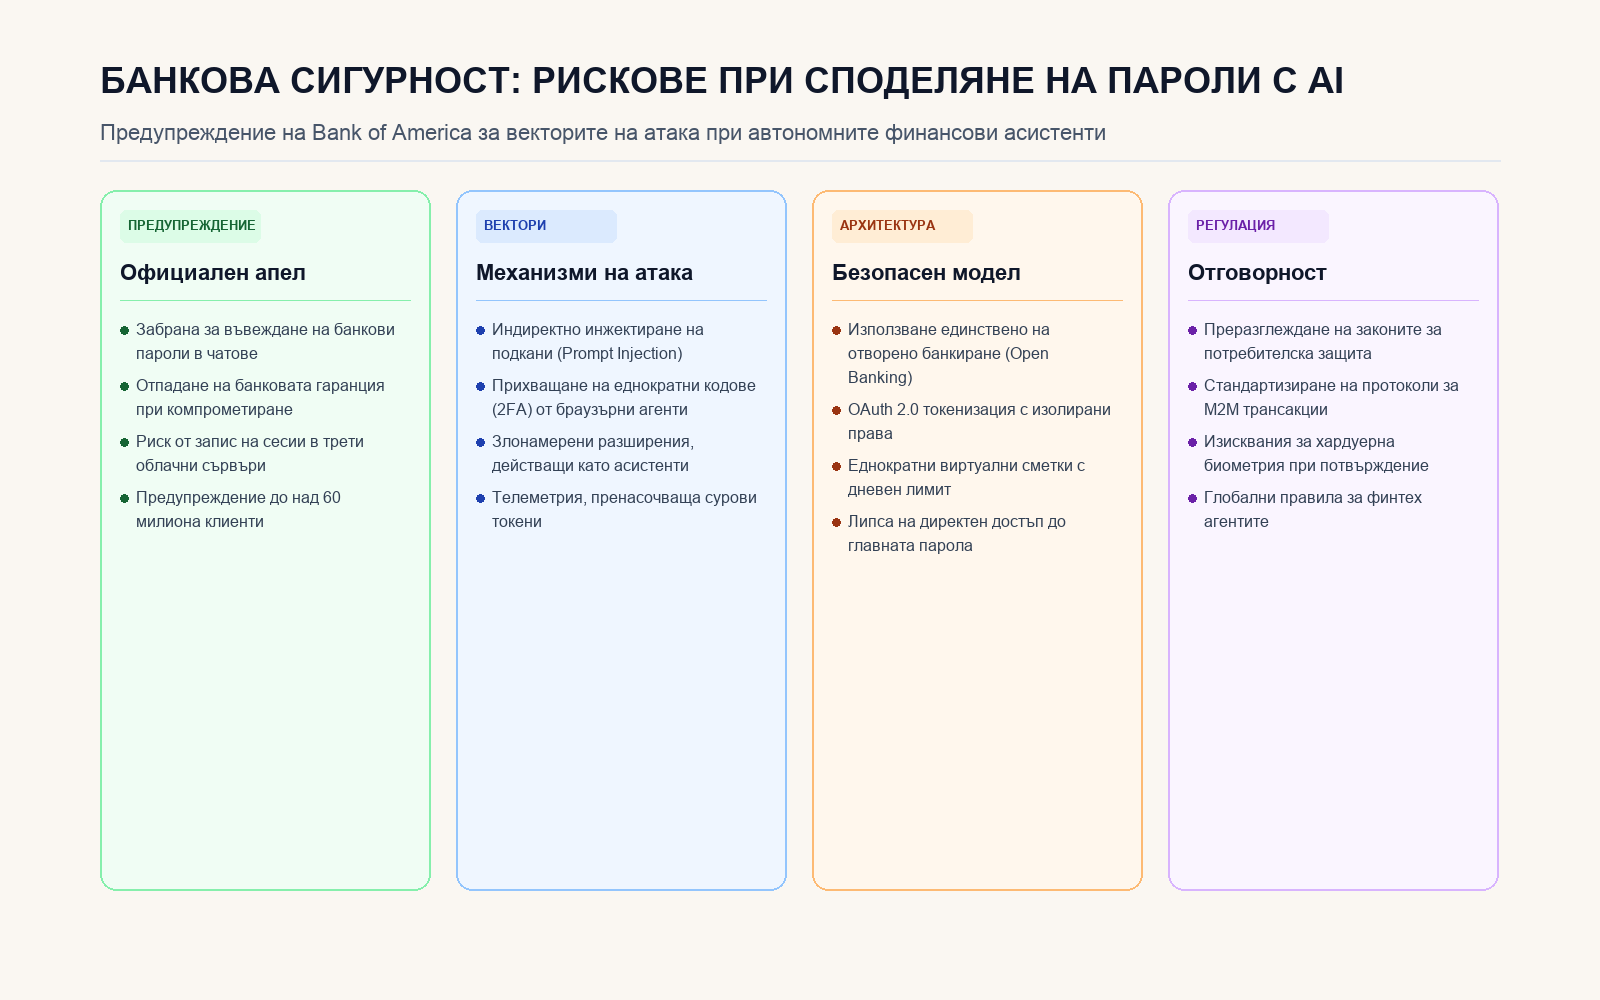
Анализ на уязвимостите в архитектурата на клиентските асистенти и регулаторните препоръки на банките.