Bernstein представи отворен слой за управление и изолация на привилегии при автономни AI агенти
Източник: Bernstein Run / Hacker News
С навлизането на автономните софтуерни агенти в критични производствени и финансови среди, изследователски екип по киберсигурност пусна с отворен код платформата Bernstein – детерминистичен слой за управление, контрол на достъпа и изолация на привилегии за езикови модели [1]. Проектът директно адресира най-големия страх на системните администратори: опасността автономен агент с права за писане в конзолата да изпълни деструктивна команда, да изтрие производствена база данни или да източи фирмени тайни под въздействието на зловредна подкана.
Архитектурният принцип на Bernstein: Детерминистичен надзор над стохастичен код
Фундаменталният проблем на съвременните агентни рамки е тяхната стохастична природа. Дори най-интелигентният езиков модел може да халюцинира или да бъде подведен чрез скрит текст на компрометирана уеб страница (Indirect Prompt Injection). Ако на такъв агент са предоставени неограничени системни привилегии, последствията за корпоративната мрежа могат да бъдат фатални.
Bernstein решава този казус чрез въвеждане на стриктно разделение между 'желанието' на агента и неговото 'физическо изпълнение'. Агентът никога няма директен достъп до операционната система или платежните API. Вместо това всяка предложена стъпка се изпраща към политическия енджин на Bernstein, който проверява командата срещу предварително дефинирани декларативни правила за агентно управление (agent governance). Ако командата нарушава политиката за сигурност, тя се блокира на системно ниво, а агентът получава структурирана грешка.
Криптографски одитни следи и пълна съвместимост
В допълнение към блокирането на опасни действия, платформата записва цялостната логическа верига на агента в неизменен журнал, защитен чрез криптографска сигурност (cryptographic security). Всяка подкана, междинна мисъл и резултат от инструмент се хешират в криптографско дърво на Меркъл. Това дава възможност на одиторите да проверят с математическа сигурност защо даден агент е предприел определено действие преди седмици.
Рамката е разработена като лек прокси слой, който може да се интегрира пред всяка популярна агентна библиотека като LangChain, LlamaIndex или Claude Code само с няколко реда конфигурационен код.
Дългосрочното институционално значение на софтуерните бариери за безопасност
Появата на стандарти като Bernstein бележи прехода на агентните технологии от фазата на 'академични демонстрации' към фазата на 'промишлена експлоатация'. В класическото програмиране концепции като потребителски роли, защитни стени и политики за минимални привилегии бяха изградени в продължение на десетилетия на болезнени проби и грешки. С навлизането на изкуствения интелект тези принципи трябва да бъдат спешно пренаписани за свят, в който софтуерът сам решава какви команди да изпълнява.
Без детерминистичен слой за контрол нито една корпорация с отговорност пред акционерите не може да си позволи да пусне автономни агенти да оперират с реални пари или критични сървъри. Регулаторните органи по целия свят неизбежно ще задължат бизнеса да внедри подобни одитни механизми, превръщайки платформите за агентно управление в задължителен елемент от дигиталната хигиена.
В дългосрочен план отворените решения ще имат решаващо предимство пред затворените корпоративни алтернативи. Когато става дума за сигурност и одит, прозрачността на кода е единствената гаранция, че защитната стена не съдържа скрити задни врати. Bernstein поставя основите на универсален протокол за безопасност, който ще позволи на човечеството да се възползва от автономността на изкуствения интелект, без да жертва контрола върху критичните си системи.
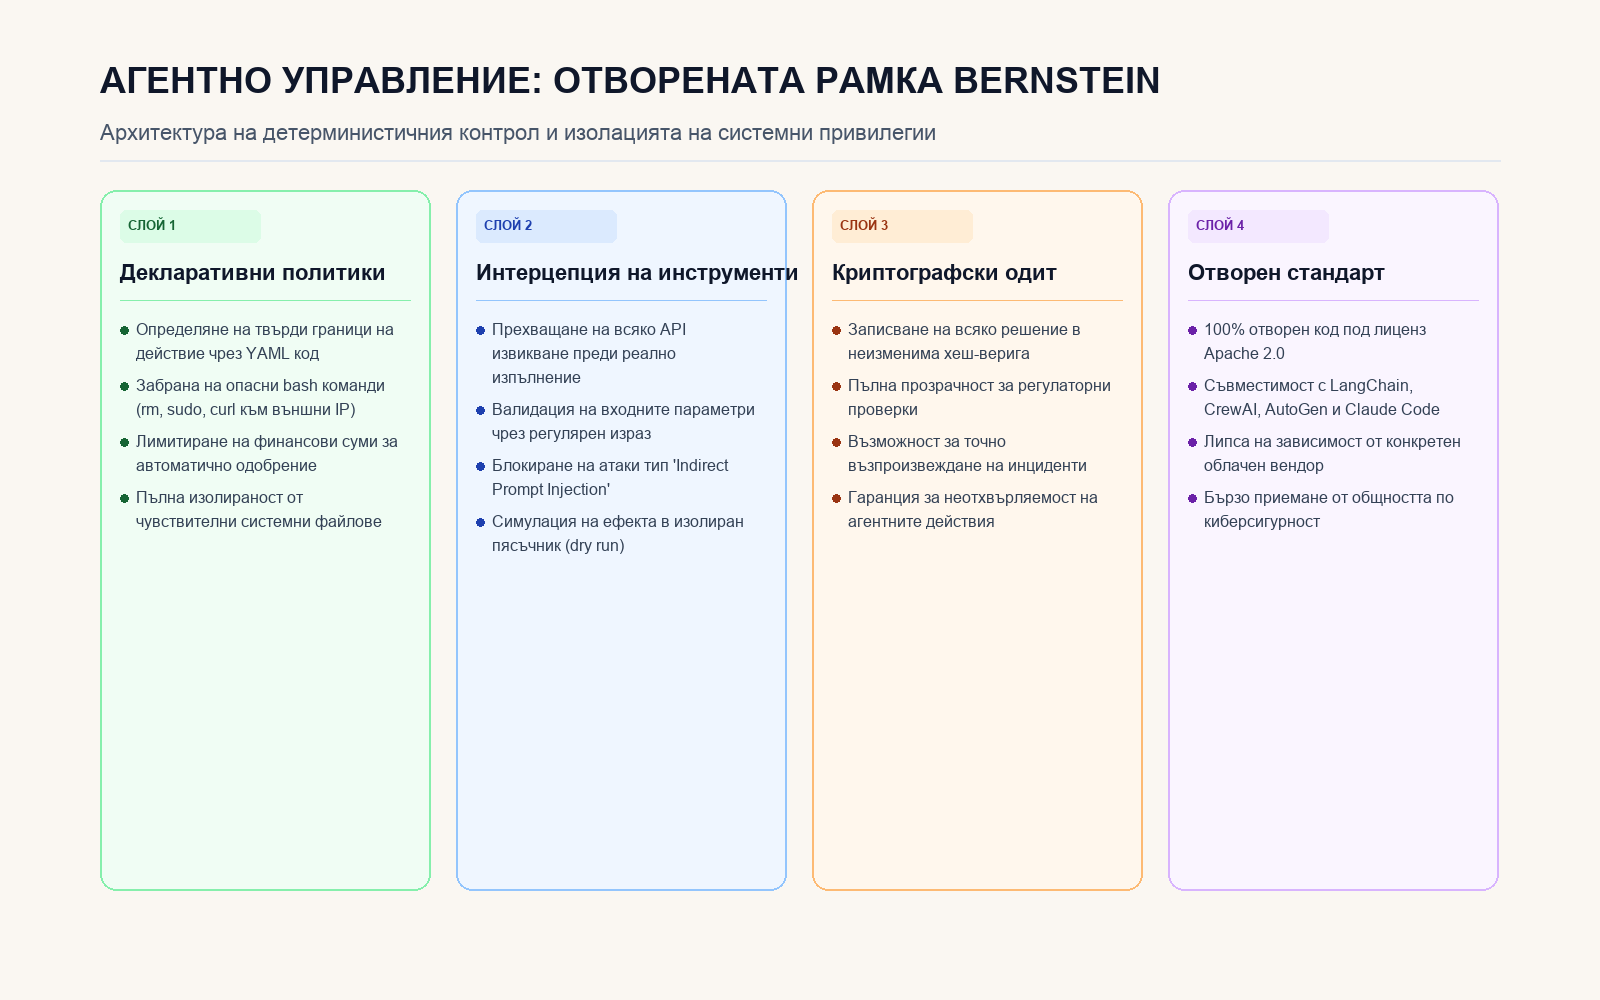
Четири защитни слоя за безопасна интеграция на автономни агенти в предприятията.