Зловредно разширение за Claude Code в магазина на Cursor инсталираше SSH задни вратички
Източник: The Decoder / BleepingComputer
Сериозен инцидент с компрометиране на веригата за софтуерни доставки (supply chain attack) разтърси общността на разработчиците, след като зловредно разширение, имитиращо официалния инструмент Claude Code, бе качено в каталога на популярната AI среда за разработка (IDE) Cursor [1]. Пакетът успя да остане публично достъпен за приблизително 11 часа, заразявайки компютрите на до 5000 програмисти и инсталирайки скрити задни вратички чрез протокола SSH за отдалечен достъп и източване на локални токени за автентикация.
Векторът на компрометиране: Тайпоскватинг и злоупотреба с разширени права в IDE
Анализът на зловредния полезен товар показва, че нападателите са използвали прецизен тайпоскватинг върху имената на пакетите на Anthropic. След инсталация в Cursor, разширението е използвало широките права на IDE процеса за достъп до локалната файлова система. Зловредният скрипт е сканирал скритите директории ~/.ssh/, ~/.aws/credentials и конфигурационните файлове на GitHub, след което е отварял криптиран обратен SSH тунел към команден сървър (C2), осигурявайки на нападателите интерактивна шел сесия в реално време.
Спирането на каталога и кризата с верификацията на разширенията
След засичане на аномалния мрежов трафик от изследователи по сигурността, екипът на Cursor предприе крайната мярка временно да спре целия си каталог за разширения (marketplace offline). Въпреки че компрометираният модул бе премахнат, а засегнатите сертификати – анулирани, инцидентът разкри критична липса на автоматизиран предварителен статичен и динамичен анализ (sandboxing) на разширенията преди публикуване.
Средата за разработка като най-уязвимата точка за пробив в корпоративния периметър
Този пробив бележи нова опасна фаза в кибервойната срещу технологичните компании. Докато производствените сървъри и бази данни са защитени зад многослойни защитни стени и Zero Trust архитектури, лаптопите на софтуерните инженери често разполагат с администраторски привилегии и директни SSH ключове за достъп до критичната инфраструктура. Нарастващата зависимост от AI плъгини и разширения превръща модерната IDE в идеален троянски кон. Ако доставчиците на среди за разработка не въведат задължителна криптографска изолация на процесите на разширенията (process sandboxing) и стриктна проверка на идентичността на авторите, софтуерната верига за доставки ще остане широко отворена за катастрофални вътрешни компрометирания.
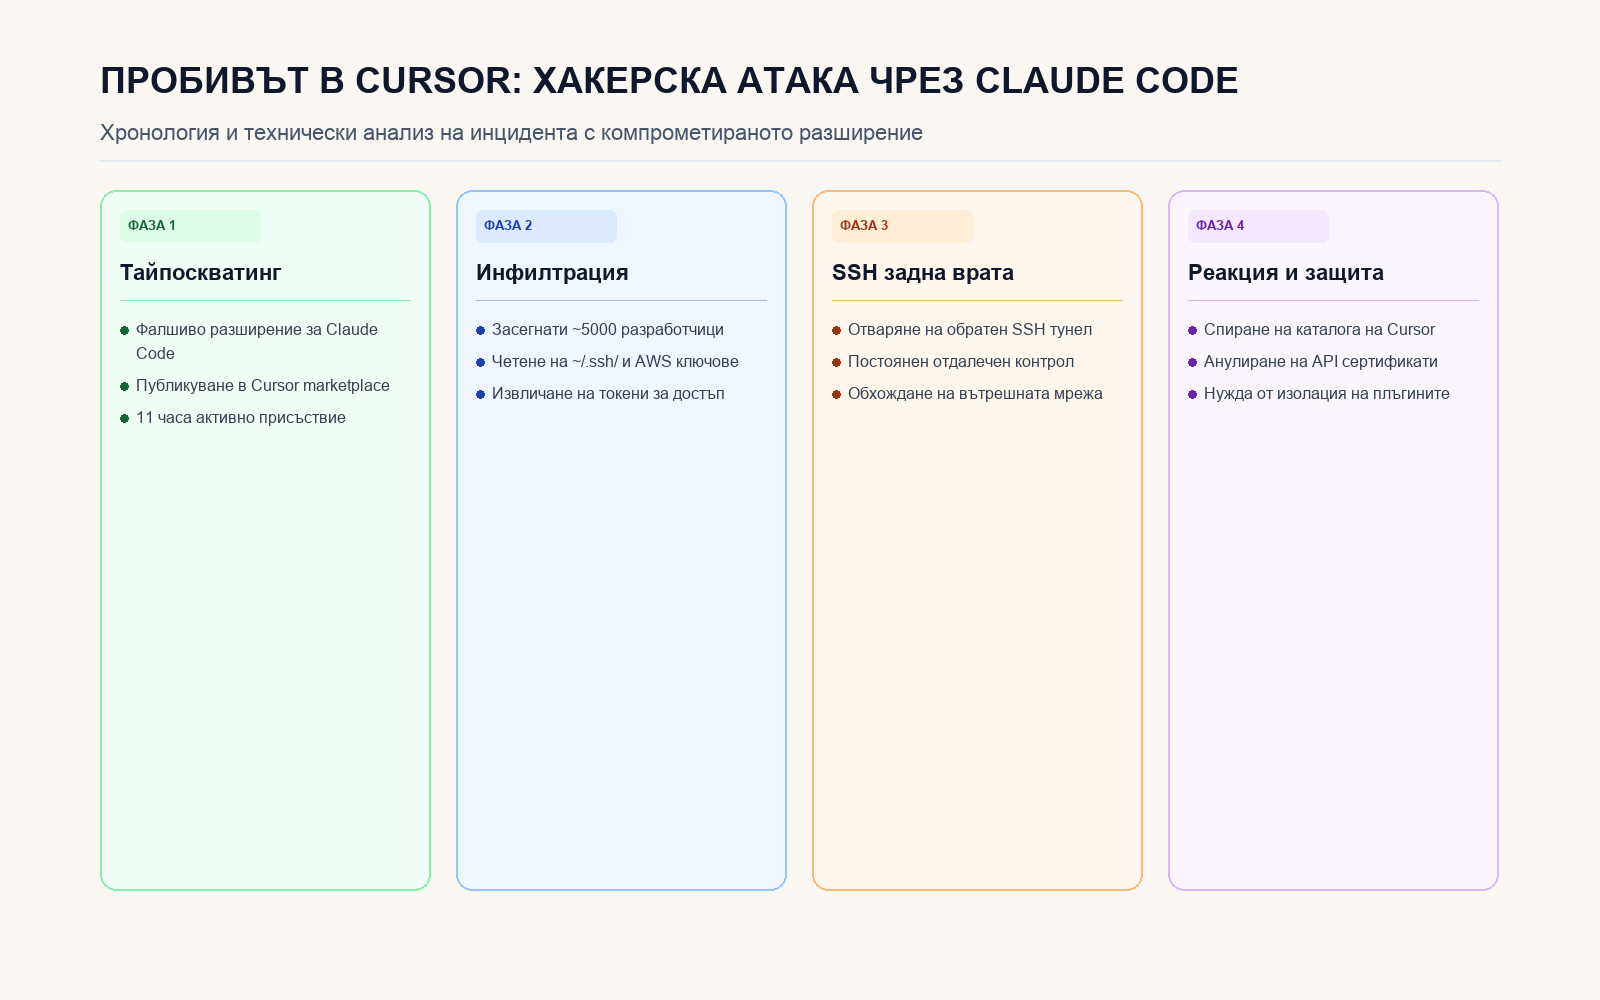
Структура на атаката: тайпоскватинг, кражба на SSH ключове, обратен тунел и реакция на Cursor.