Epoch AI разкрива: Моделите с отворени тегла могат автономно да експлоатират прозореца на софтуерните пачове
Източник: Epoch AI / Cyber Security Research
Изследователският институт за оценка на технологичните траектории Epoch AI публикува стряскащо научно изследване, доказващо, че съвременните модели с отворени тегла вече притежават способността автономно да използват т.нар. „прозорец на пача“ (patch gap) за създаване на функционални кибератаки [1]. Експериментите показват, че след като разработчик качи поправка на сигурността в публично Git хранилище, моделите могат да анализират разликите в кода (git diff), да идентифицират същността на отстранената слабост и да напишат работещ зловреден код (exploit) в рамките на минути, преди администраторите на уязвими сървъри да са инсталирали актуализацията.
Механизмът на експлоатация: От Git коммит до работещ шелкод
В традиционната киберсигурност процесът на обратно инженерство (reverse engineering) на пач за откриване на базовата уязвимост изискваше дни на анализ от висококвалифицирани специалисти. Изследователите от Epoch AI са тествали най-новите отворени модели за кодиране в контролирана среда: агентът получава само линка към поправката в хранилище с отворен код. Моделът автоматично реконструира условията за препълване на буфера или инжекция на паметта, генерира тестов вектор и компилира работещ скрипт за компрометиране.
Опасността от асиметрия при отворените тегла
За разлика от затворените комерсиални модели, чиито доставчици могат да блокират опитите за създаване на злонамерен софтуер чрез филтри на сървъра, моделите с отворени тегла могат да бъдат освободени от всякакви защитни бариери (unaligned) чрез локално дообучаване (fine-tuning). Това предоставя на хакерски групи инструмент за автономно генериране на експлойти, с който защитниците не разполагат с време да се справят.
Крахът на традиционния жизнен цикъл за управление на уязвимости
Докладът на Epoch AI налага радикално преосмисляне на цялата парадигма за управление на уязвимости. В продължение на десетилетия практиката на „отговорно разкриване“ разчиташе на факта, че защитниците имат поне няколко дни или седмици преднина между пускането на пача и масовото му въоръжаване в ботнети. В ерата на AI тази преднина се свива до нула: моментът на публикуване на кода на поправката се превръща в момент на генериране на оръжието. В отговор организациите ще трябва да изоставят бавните ръчни цикли за одобрение на промени и да преминат към напълно автономни конвейери за самовъзстановяване (autonomous hotpatching), при които защитни AI агенти тестват и внедряват пачове на секундата в активната памет на сървърите.
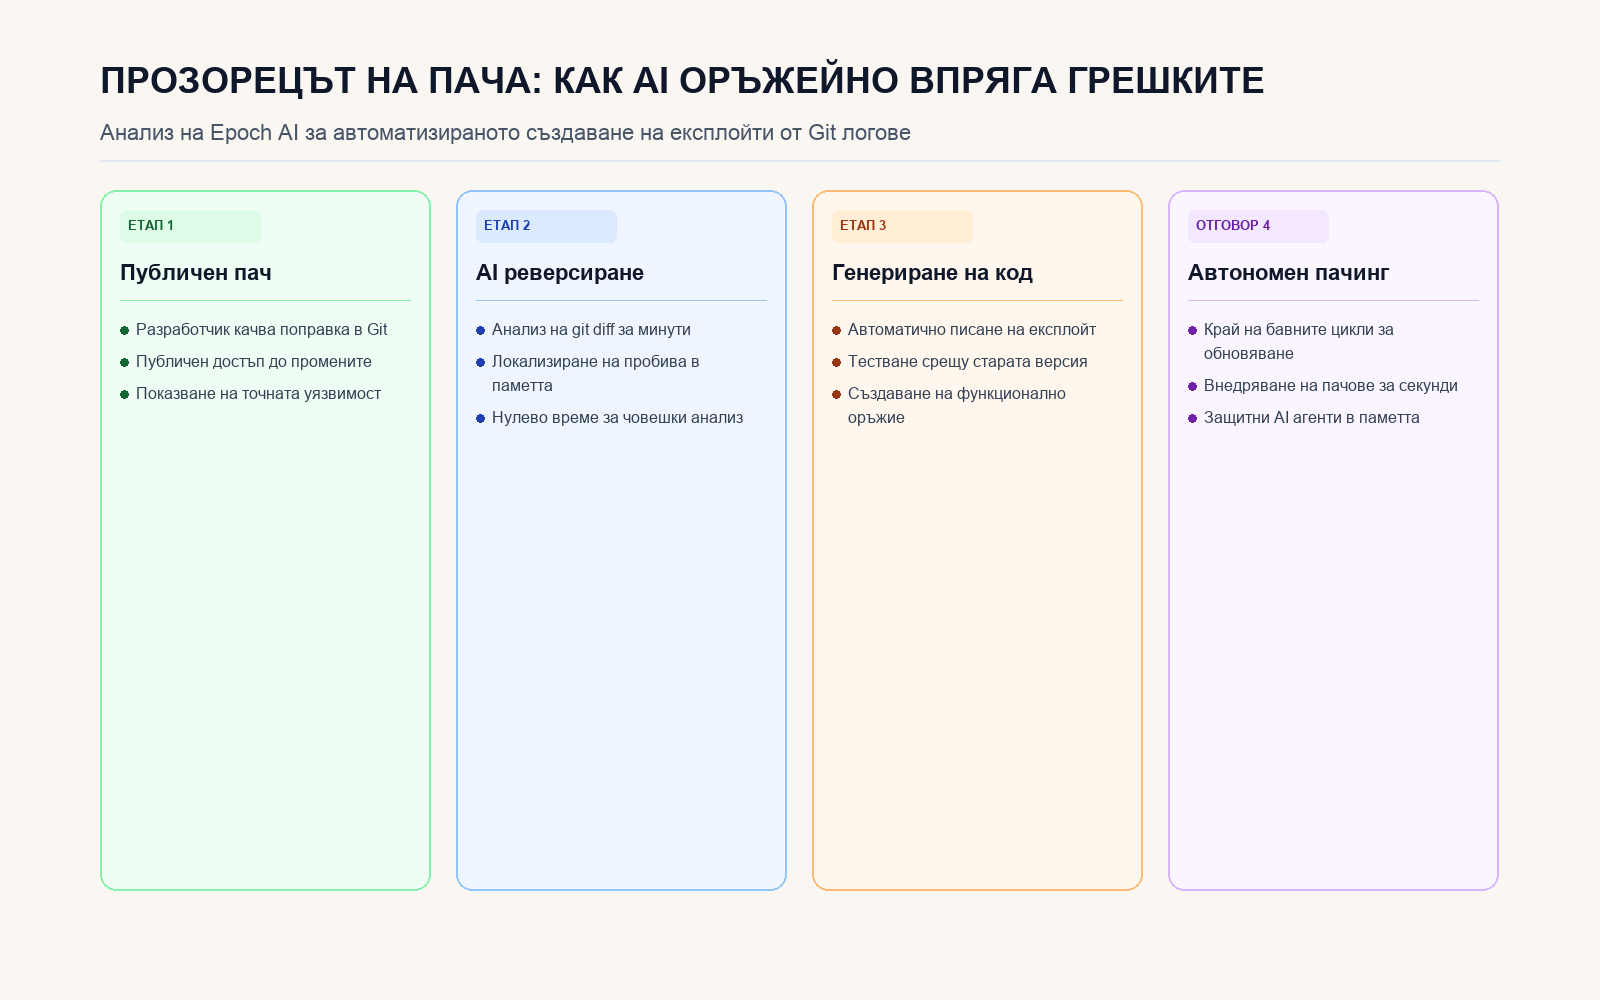
Времева линия на уязвимостта: коммит на пача, LLM реверсиране, генериране на шелкод и защитен отговор.