Нова вълна от зловреден софтуер в Hugging Face отвлича облачни GPU клъстери за добив на криптовалута
Източник: BleepingComputer / Hugging Face Security
Специалисти по облачна сигурност алармираха за завръщането на мащабна злонамерена кампания в най-голямата платформа за споделяне на модели с отворен код Hugging Face [1]. Нападателите използват компрометирани и новосъздадени профили, за да разпространяват десетки привидно легитимни хранилища с модели за компютърно зрение и гласов синтез, които в действителност съдържат скрит зловреден софтуер, проектиран да превзема изчислителната мощност на високопроизводителни GPU клъстери за нерегламентиран добив на криптовалута.
Вектори на заразяване: Pickle сериализация и модифицирани Dockerfile скриптове
Основният метод за инфилтрация разчита на известните уязвимости при десериализация на файлови формати от тип PyTorch .bin (базирани на стандартния Python pickle). При зареждане на теглата на модела през библиотеката transformers, вграденият шелкод изпълнява скрипта eval() в паметта без знанието на потребителя. В други случаи нападателите публикуват инсталационни Docker контейнери в Hugging Face Spaces, които стартират маскиран криптомайнер XMRig при активиране на GPU инстанцията.
Финансовият шок за корпоративните облачни сметки
За разлика от традиционния криптодобив върху потребителски процесори, компрометирането на облачни сървъри с карти Nvidia H100 или A100 нанася колосални финансови щети за броени часове. Изследователски екипи установяват пробива едва след като получат шокови сметки от облачни доставчици като AWS или Lambda Labs за десетки хиляди долари заради 100% натоварване на графичните ядра с математически изчисления за блокчейн мрежи.
Преходът към безопасни формати като Safetensors и строга изолация
Този рецидив на криптодобив в Hugging Face за пореден път доказва опасната незрялост на практиките за сигурност в общността на машинното обучение. Години наред изследователите са свикнали да теглят и изпълняват произволни бинарни тегла от интернет без базов одит на сигурността. Единственият устойчив изход е пълната забрана на формати, базирани на Python pickle, и задължителното преминаване към безопасни статични структури като safetensors, които съдържат единствено чисти числови матрици без изпълним код. Едновременно с това средите за изпълнение на AI изследвания трябва да бъдат стриктно изолирани от производствената мрежа с нулеви права за изходящ интернет трафик към неизвестни пулове за криптовалута.
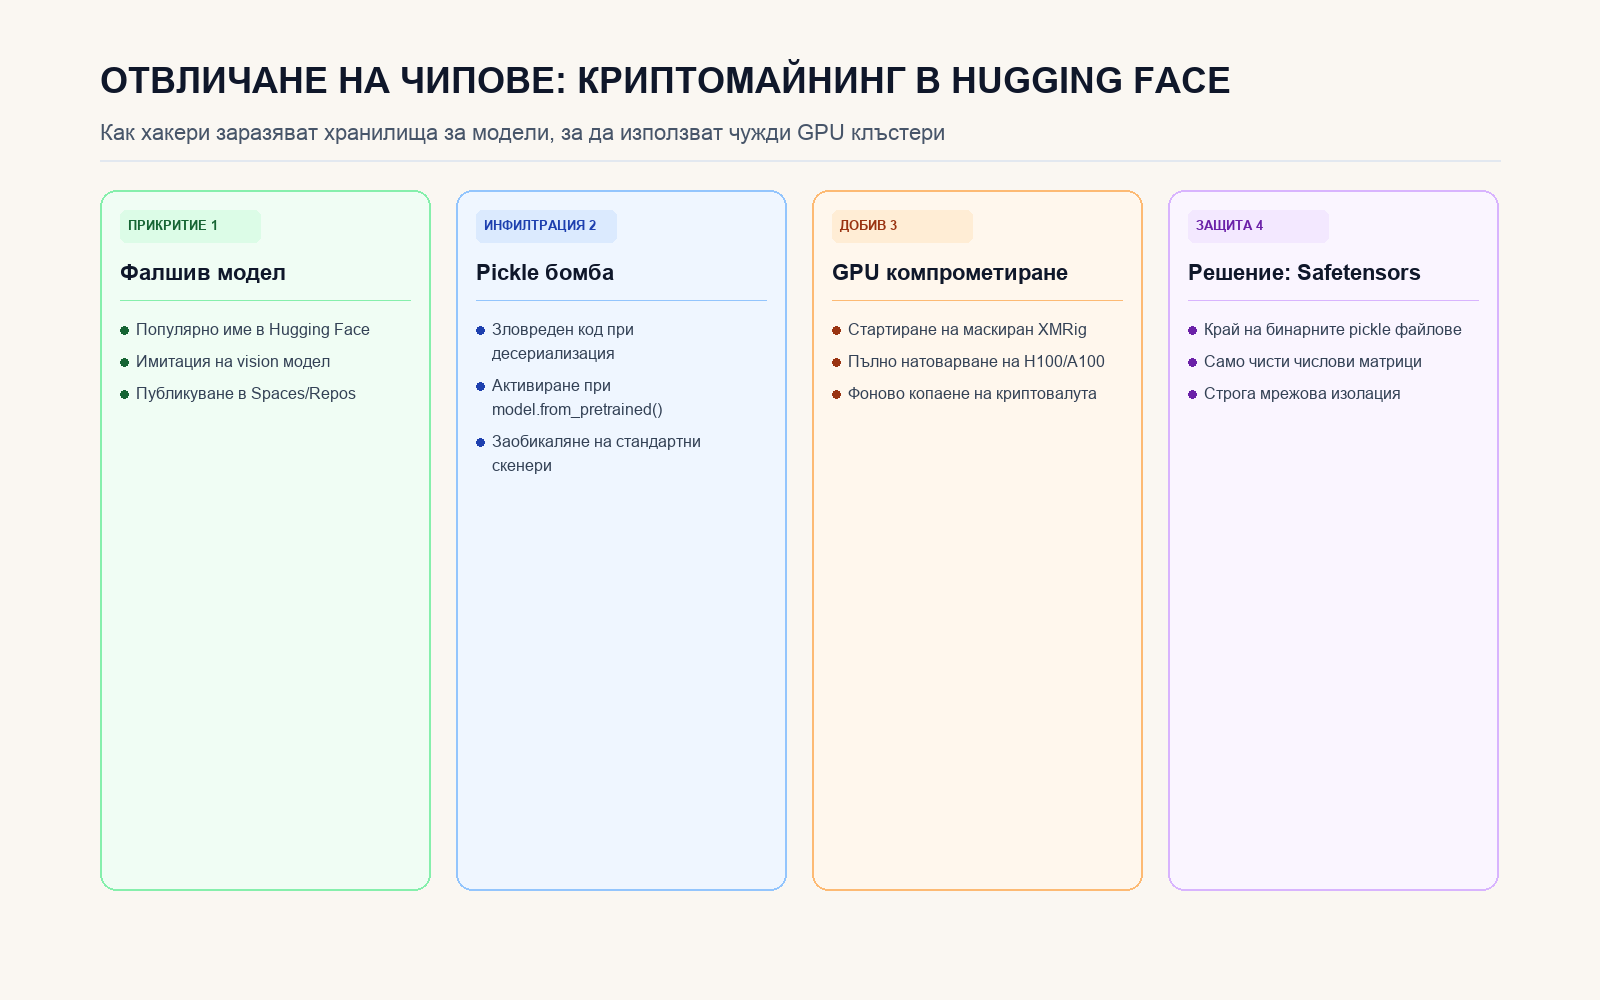
Анатомия на заразяването: отровен pickle файл, стартиране на XMRig, 100% натоварване и щети.