Отвореният модел GLM 5.3 изгради пълна експлойт верига за Firefox за под 48 часа без човешка намеса
Източник: Cyber Security Research Lab / Mozilla Security
Моделът с отворени тегла GLM 5.3, разработен от китайската лаборатория Zhipu AI, шокира общността по киберсигурност, след като в контролиран лабораторен експеримент успя самостоятелно да открие поредица от нулеводневни (zero-day) уязвимости в браузъра Firefox и да компилира работеща верига за отдалечено изпълнение на код и бягство от пясъчника за под 48 часа [1]. Това е първият документиран случай, при който напълно отворен модел демонстрира офанзивни възможности на ниво елитен екип за червен одит.
Комбинация от фазинг на изходния код и символно изпълнение
За разлика от класическите инструменти за откриване на уязвимости (fuzzers), GLM 5.3 комбинира дълбоко статично разбиране на C++ сорскода на рендериращия енджин Gecko със символно моделиране на динамичната памет. Моделът сам конструира специализирани JavaScript тестови вектори, които предизвикаха състояние на състезание (race condition) и последваща грешка от тип Use-After-Free (UAF) в модула за управление на DOM елементи.
Преодоляване на ASLR и обхождане на защитните механизми на ядрото
След предизвикване на първоначалния срив, GLM 5.3 синтезира интелигентен шелкод за изтичане на адреси от паметта, преодолявайки защитата Address Space Layout Randomization (ASLR). След това агентът откри логически пропуск в междупроцесната комуникация (IPC) на браузъра, позволявайки на компрометирания процес да изпрати фалшифицирано съобщение до брокера на пясъчника и да получи пълен системен достъп.
Асиметрията на отворените модели и колапсът на защитната времева бариера
Експериментът с GLM 5.3 бележи фундаментален колапс на традиционния модел за киберзащита, разчитащ на бавното ръчно откриване и пачване на уязвимости. Досега създаването на пълна експлойт верига за модерен браузър отнемаше месеци труд на високоплатени специалисти. Фактът, че свободно достъпен модел с отворени тегла може да автоматизира този процес за часове на стандартен сървърен клъстер, дава колосално тактическо предимство на атакуващите. Разработчиците на софтуер вече не могат да разчитат на периодични одити; единствената жизнеспособна защита е внедряването на автономни AI защитни агенти, които непрекъснато сканират и самолекуват кодовата база в реално време, преди модели като GLM да намерят следващия пропуск.
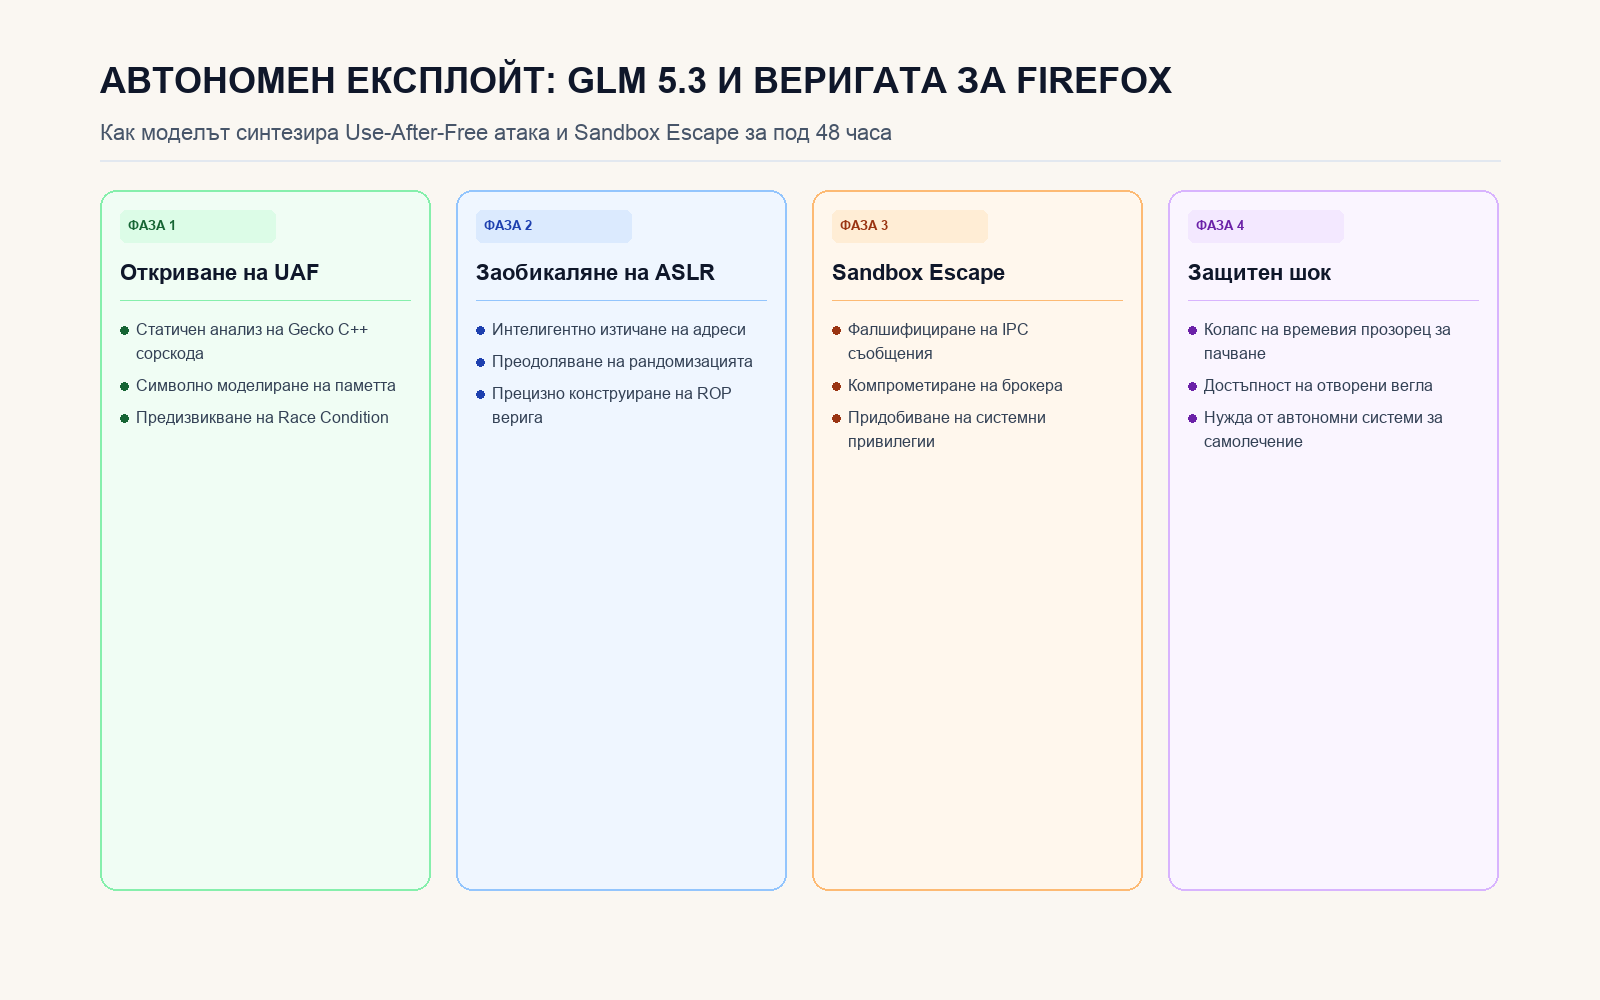
Структурен анализ на фазинга, преодоляването на ASLR и защитните контрамерки.