Платформата Titus на Netflix въвежда еднопотребителска микро-VM изолация за високоскоростни контейнери
Източник: Titus Container Management / Cloud Operations
Облачната платформа за оркестрация на контейнери Titus, управляваща цялата инфраструктура на Netflix, получи мащабно архитектурно обновление, въвеждащо автоматична изолация на ниво еднопотребителска микро виртуална машина (microVM) за всеки изпълняван контейнер [1]. Мярката цели да гарантира непробиваема граница между критичните алгоритми за препоръчване и външните генеративни агенти.
Ограниченията на традиционните cgroups и пространства от имена в Linux
Стандартната контейнеризация в Docker и Kubernetes споделя едно и също ядро на операционната система между десетки контейнери. В ерата на сложни софтуерни вериги и автономни агенти, изпълняващи непредвиден код, уязвимости от тип kernel privilege escalation могат да позволят на компрометиран контейнер да прочете оперативната памет на съседни процеси. Titus решава този проблем чрез стартиране на всяка задача в изолиран хардуерен хипервайзор.
Оптимизация на стартирането до под 10 милисекунди
Използвайки олекотени виртуални машини, базирани на Rust хипервайзори, екипът на Netflix успява да запази бързината на класическите контейнери. Една microVM инстанция в Titus стартира за едва 8-10 милисекунди и изразходва по-малко от 4 MB базова памет, позволявайки динамично мащабиране на стотици хиляди сигурни микроуслуги в секунда.
Новият златен стандарт за сигурност при мултиагентни изчисления
Внедряването на еднопотребителски микро виртуални машини в Titus на Netflix бележи края на ерата на наивното споделяне на ядра при облачни контейнери. Тъй като предприятията все по-често използват LLM агенти, които автоматично изтеглят външни библиотеки и изпълняват скриптове в реално време, рисковете от атаки срещу споделената памет стават критични. Архитектурата microVM-per-container предлага перфектния компромис: тя съчетава защитата на пълен виртуален хардуер с гъвкавостта и скоростта на съвременния DevOps конвейер. За разработчиците това означава пълна свобода при стартиране на ненадежден генериран код без риск от компрометиране на фирмената инфраструктура.
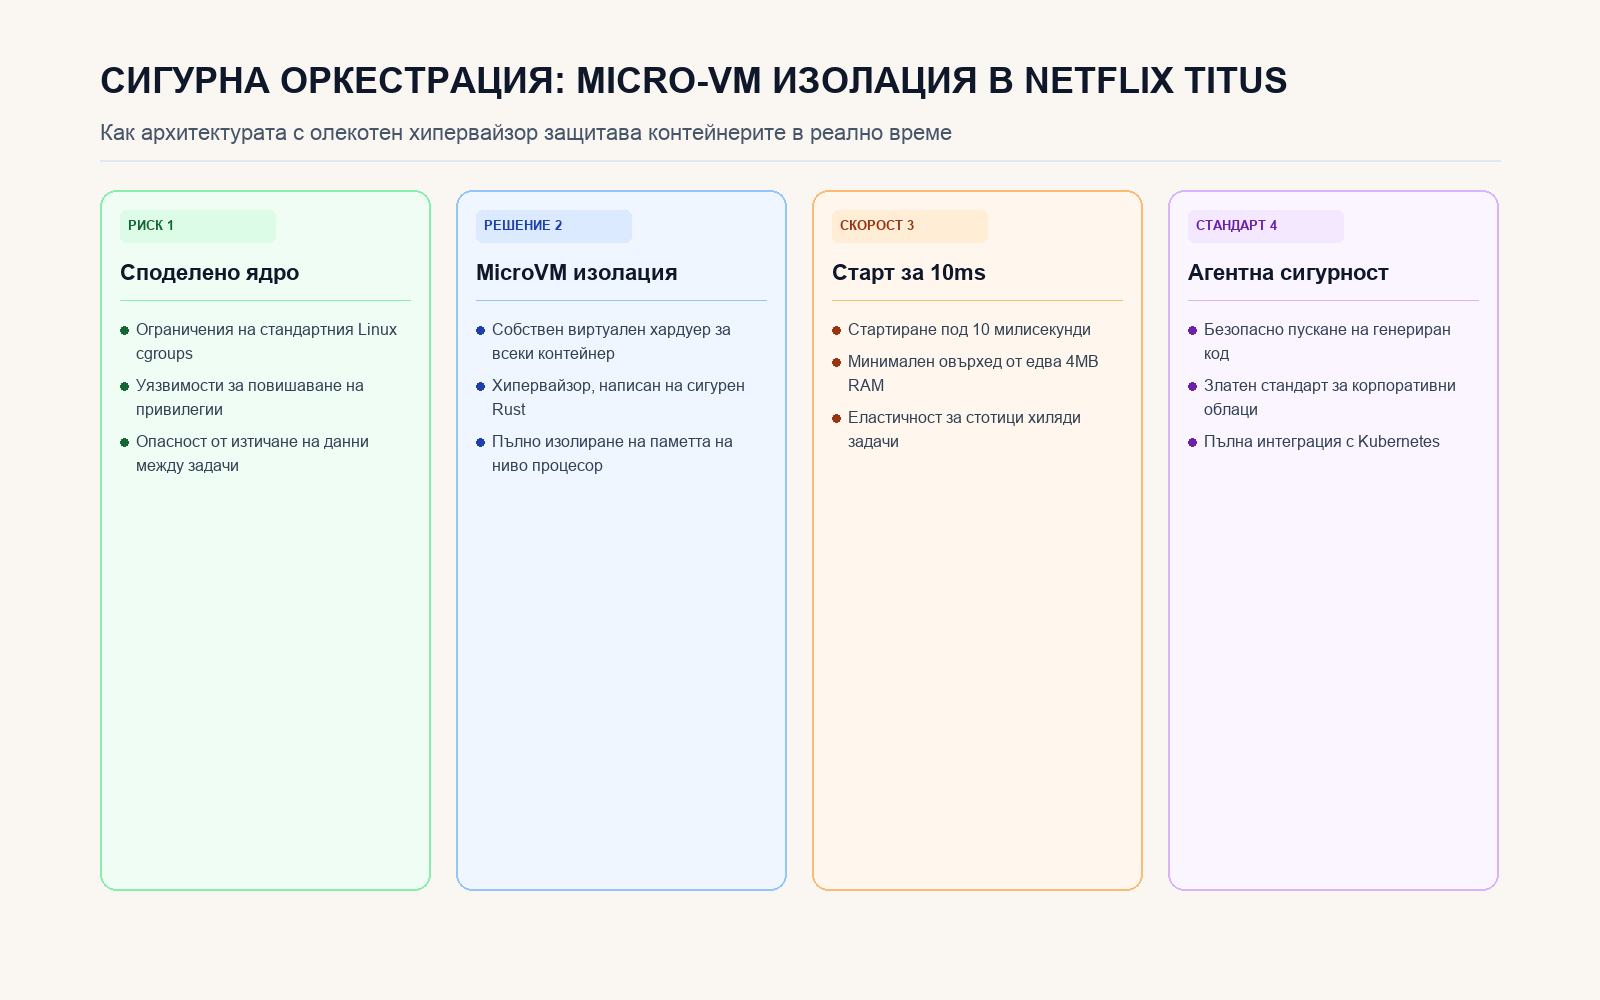
Структурен анализ на изолацията на ядрото, скоростта от 10ms и защитата на споделената памет.