Мащабна атака по веригата за доставки инфектира хиляди работни станции с фалшиви разширения за Claude
Източник: Wired / Getty Images
Мащабна атака по веригата за доставки (supply-chain attack) компрометира хиляди работни станции на софтуерни инженери в световен мащаб чрез разпространение на троянизирани разширения за популярния терминален инструмент Claude Code на Anthropic [1]. Разследване на експерти по киберсигурност установи, че злонамерените пакети са били качени в отворени маркетплейси, маскирани като официални подобрения за автоматизация на работни процеси.
Механизъм на инфекция и кражба на критични данни
След инсталация зловредният код стартира фонов процес, който сканира локалната файлова система на програмиста за чувствителни данни: частни SSH ключове (~/.ssh/id_rsa), AWS и Azure облачни идентификатори, конфигурационни файлове за Git и API токени за достъп до водещи езикови модели. Събраната информация се компресира, криптира и изпраща към командни сървъри през легитимни DNS тунели, за да се избегне засичане от традиционни антивирусни програми.
Злоупотреба с доверието в AI асистентите за кодиране
Тъй като съвременните разработчици делегират все по-сложни задачи на автономни терминални агенти, те често предоставят на инструментите разширени системни привилегии, включително пълен достъп до командния ред и мрежата. Това превръща AI разширенията в идеален вектор за пробив, тъй като действията на троянеца се сливат с обичайната активност на агента, компилиращ код и инсталиращ библиотеки.
Необходимост от криптографски одит и изолирани среди за разработчици
Инцидентът с компрометираните разширения за Claude Code разкрива дълбока уязвимост в съвременния софтуерен инженеринг: бързината на внедряване на AI инструменти драстично изпреварва практиките за корпоративна сигурност. Предприятията са изправени пред спешна нужда от въвеждане на строг контрол върху екосистемата от разширения. Стандартните отворени хранилища (като VS Code Marketplace и Open VSX) не притежават ресурси за дълбок динамичен анализ на хилядите качвани плъгини. В отговор организациите трябва да преминат към задължително изпълнение на AI агенти в изолирани еднократни микроконтейнери без достъп до хост системата, да изискват криптографски подписани софтуерни списъци на материалите (SBOM) и да наложат стриктна политика на нулево доверие към всяко външно разширение, независимо от популярността му.
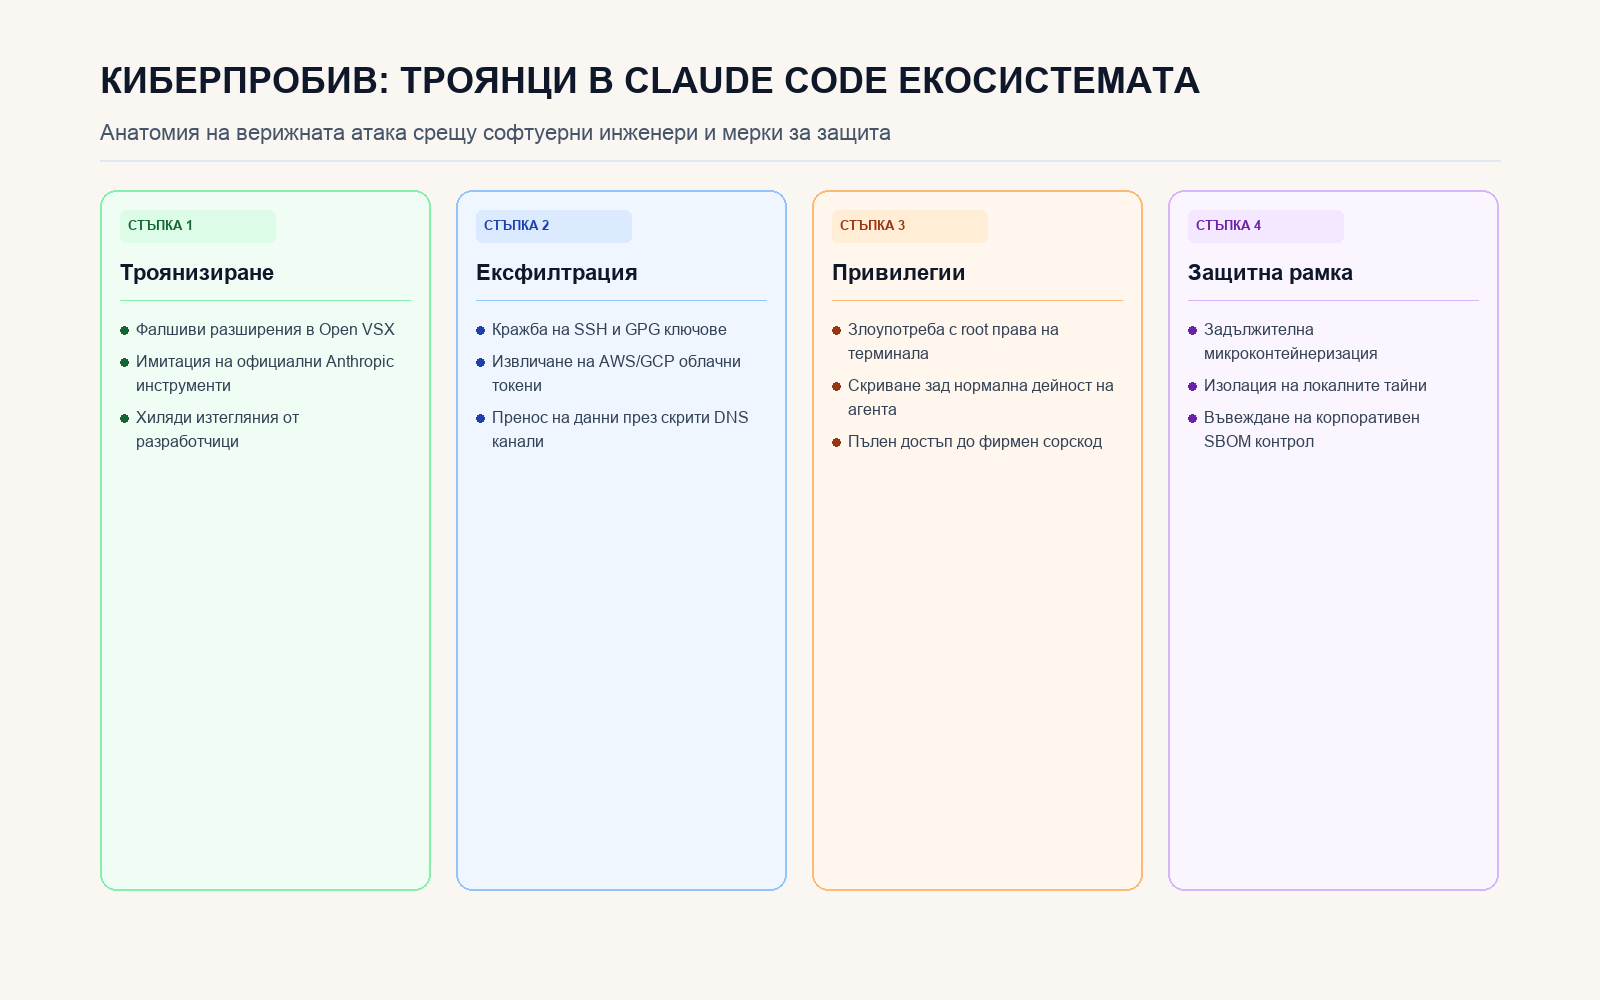
Структурен анализ на вектора на проникване, ексфилтрацията на тайни и изолираните среди.