Зловредният софтуер Volta използва езикови модели за автоматично оценяване на богатството на жертвите
Източник: Cisco Talos
Изследователите по киберсигурност от Cisco Talos разкриха нов и изключително опасен щам инфостийлър, наречен Volta, който интегрира локални и облачни езикови модели за автоматизирано сканиране и финансово оценяване на заразените компютри [1]. Малуерът не просто краде файлове, а използва AI, за да класира жертвите по тяхната платежоспособност.
Семантичен анализ на локални файлове и банкови извлечения
След успешно заразяване Volta търси PDF фактури, счетоводни отчети, браузърна история и криптографски ключове. Вместо да изпраща гигабайти данни към командния сървър, софтуерът подава контекстни извадки към езиков модел, който определя нетната стойност на жертвата, наличието на корпоративни тайни и потенциала за директно изнудване.
Динамично пренасочване на ресурси и персонален откуп
Ако жертвата бъде оценена като високодоходна (High-Net-Worth индивид или служител във финансова институция), малуерът активира вторичен модул за персистентен достъп и изпраща известие с висок приоритет на операторите на кампанията за незабавно ръчно поемане на контрола.
Индустриализацията на киберпрестъпността чрез генеративен интелект
Появата на Volta маркира преминаването на киберпрестъпността от масови недиференцирани спам атаки към високоинтелигентен индустриализиран лов на конкретни жертви. Използването на AI за моментален предварителен анализ решава най-голямото ограничение на хакерските групи — претоварването с данни (data overload). Чрез автоматизиране на триажа киберпрестъпниците могат да насочат елитните си ресурси само към целите, които носят гарантиран многомилионен откуп. Това налага кардинална промяна в защитата на крайните точки (EDR), които вече трябва да засичат не просто аномални процеси, а нерегламентирани локални невронни заявки и опити за семантично парсиране на потребителски файлове.
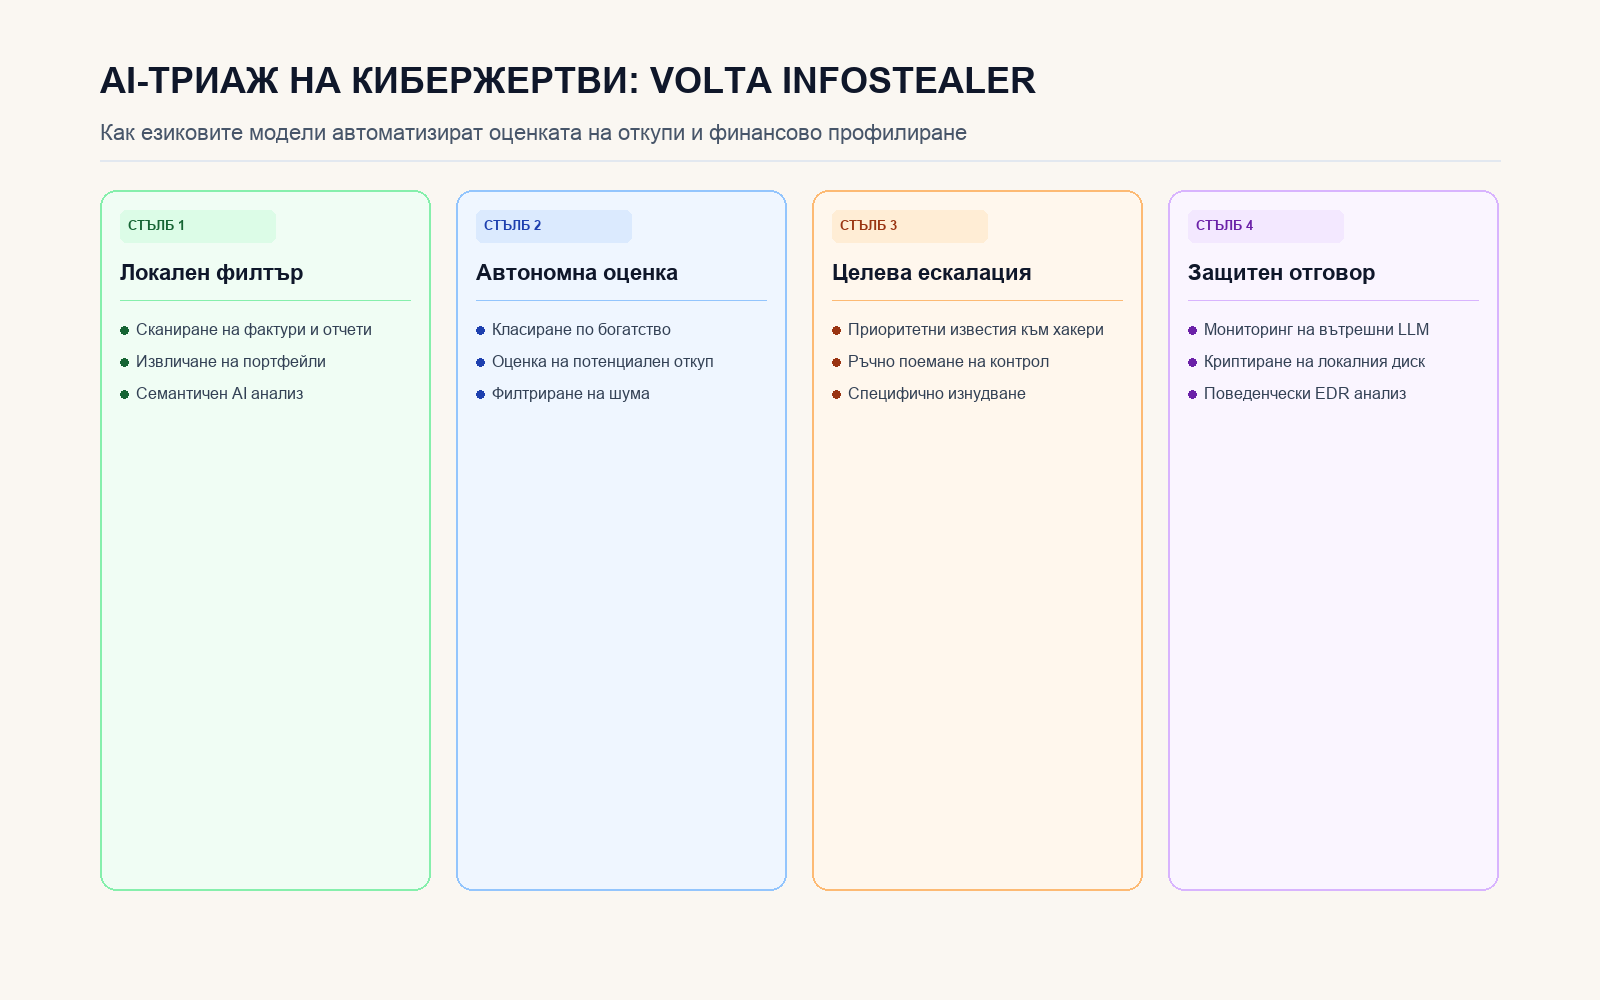
Анализ на семантичното сканиране, филтрацията на файлове и приоритизацията на цели.