Пробив в сигурността на Northflank компрометира API ключове за водещи AI платформи
Източник: Wikimedia Commons / Wikimedia Commons
Облачната платформа за разработчици Northflank претърпя сериозен инцидент в сигурността, при който външни хакери компрометираха вътрешни хранилища за тайни и получиха достъп до API ключове за OpenAI и Anthropic на десетки корпоративни клиенти [1]. Засегнатите ключове веднага са били използвани за генериране на нерегламентирани изчислителни заявки и източване на лимити.
Вектор на проникване и кражба на секрети
Според публикувания от Northflank доклад за инцидента, нападателите са използвали откраднати идентификационни данни на привилегирован администраторски акаунт, за да заобиколят защитната стена и да клонират криптирани архиви на системни променливи на клиенти. Поради грешка в конфигурацията на KMS (Key Management Service) част от токените са били декриптирани в оперативната памет.
Масово пренасочване на GPU квоти за криптодобив и обучение
В рамките на броени часове след изтичането, откраднатите API ключове са били интегрирани в ботнет мрежи за генериране на милиони заявки към най-скъпите модели Claude 3.5 Sonnet и OpenAI o1. Някои засегнати стартъпи съобщават за начислени сметки от десетки хиляди долари за часове.
Системната уязвимост на съвременните AI интеграции
Инцидентът с Northflank изважда на преден план дълбоката уязвимост на съвременната архитектура за разработка на AI приложения. Компаниите масово делегират управлението на инфраструктурата си на междинни PaaS доставчици, концентрирайки в тях най-критичните си дигитални активи — API ключове с неограничен кредитен лимит. За разлика от традиционните бази данни, където пробивът води предимно до кражба на данни, при AI платформите компрометираният ключ представлява директна финансова дупка, превръщаща се в реални фактури за милиони. Индустрията спешно се нуждае от преминаване към краткотрайни сесийни токени (ephemeral tokens) и криптографски защитени аппаратни модули (HSM), вместо съхранение на дълготрайни статични стрингове в облачни хранилища.
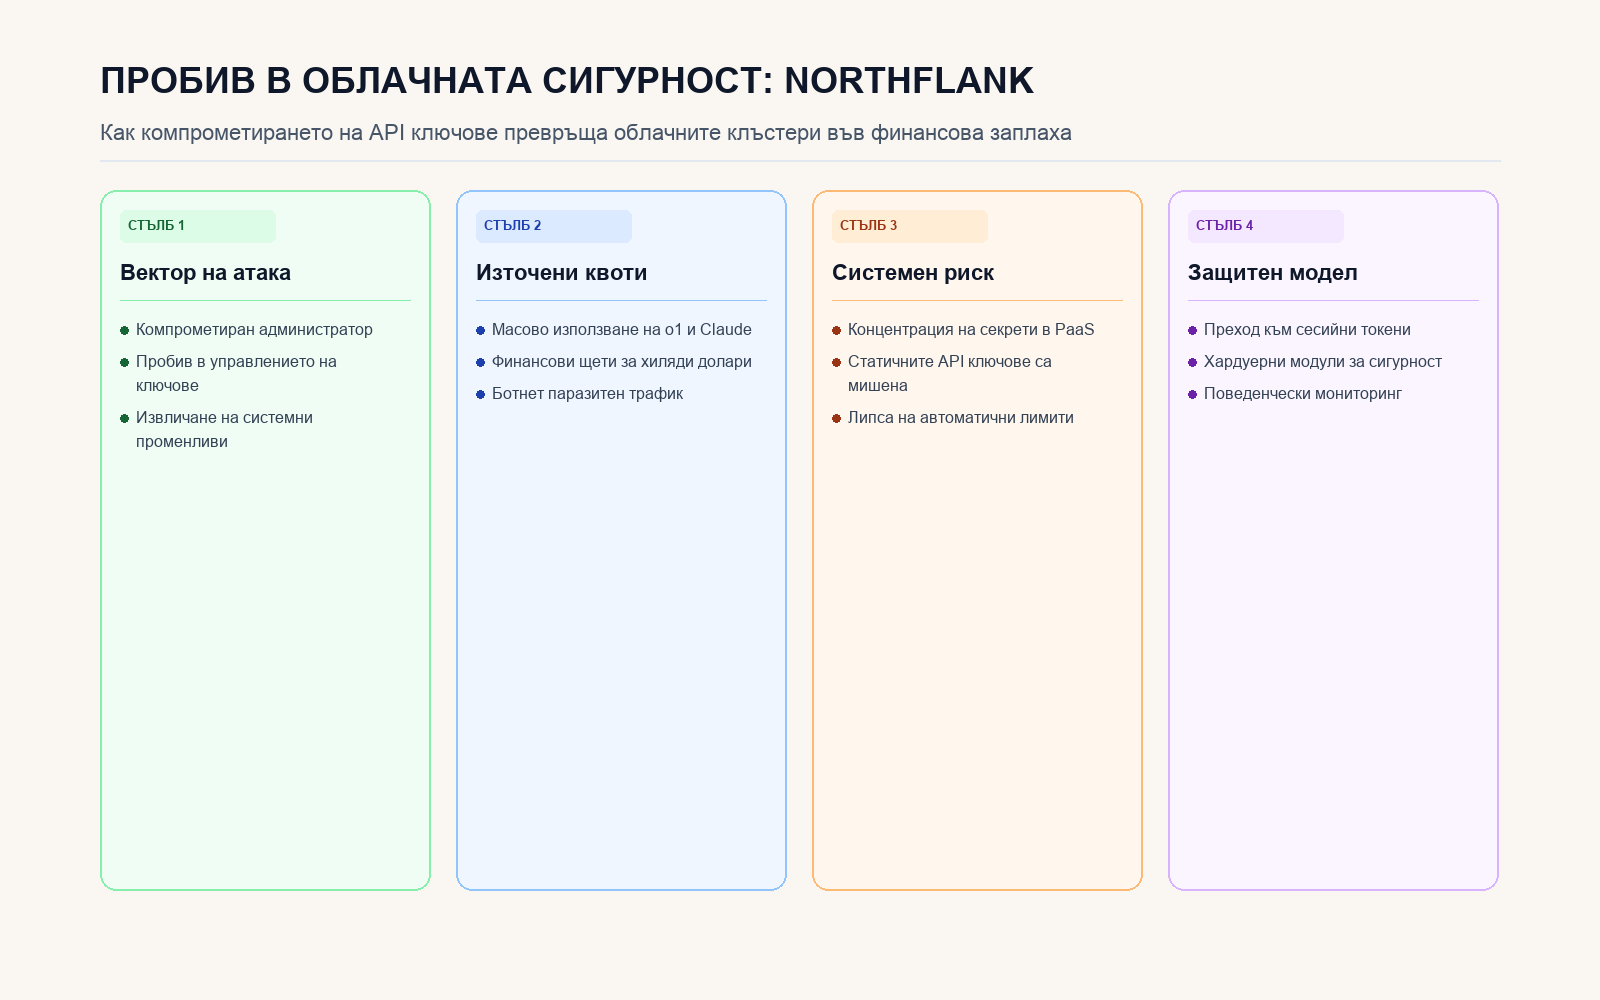
Анализ на вектора на проникване, източването на токени и защитата чрез временни ключове.