Разширението за Anthropic в платформата Cursor беше компрометирано със задна врата за 12 часа
Източник: Ars Technica / Cursor Security
Специалисти по киберсигурност разкриха мащабна атака срещу веригата за доставки в популярната AI среда за разработка Cursor, при която фалшиво разширение, имитиращо официалния плъгин на Anthropic, е стояло активно в каталога в продължение на близо 12 часа [1]. През този период зловредният софтуер е екфилтрирал хиляди тайни ключове за достъп до корпоративни модели.
Механизъм на атаката: Типосквотинг и прехващане на системни променливи
Хакерите са използвали класическа техника на типосквотинг, регистрирайки име на разширение с разлика само в един символ спрямо оригинала, съчетано с фалшиви ревюта и сваляния. Веднъж инсталиран в редактора, плъгинът сканира файловете .env, SSH ключовете и паметта на процеса, изпращайки намерените API токени към отдалечен команден сървър под контрола на нападателите.
Опасността от каскаден пробив в облачните корпоративни сметки
Тъй като много инженери използват служебни API ключове с високи финансови лимити за тестване на сложни агентни архитектури, компрометираните токени веднага са били препродадени на черния пазар или използвани за неоторизирано генериране на токени, нанасяйки щети за стотици хиляди долари преди анулирането им.
Уязвимостта на разработчиците като най-привлекателната мишена за киберпрестъпността
Инцидентът с Cursor осветява тревожна тенденция: софтуерните инженери, работещи с генеративен изкуствен интелект, се превърнаха в основна мишена за кибератаки срещу веригата за доставки. В надпреварата за максимална бързина и експериментиране с нови инструменти, програмистите масово инсталират непознати разширения и дават неограничени права на достъп до своите работни станции. Без въвеждане на строга пясъчна изолация (sandboxing) на ниво редактор и криптографски подписване на всеки инструмент, средите за разработка ще останат най-слабото звено в корпоративната сигурност.
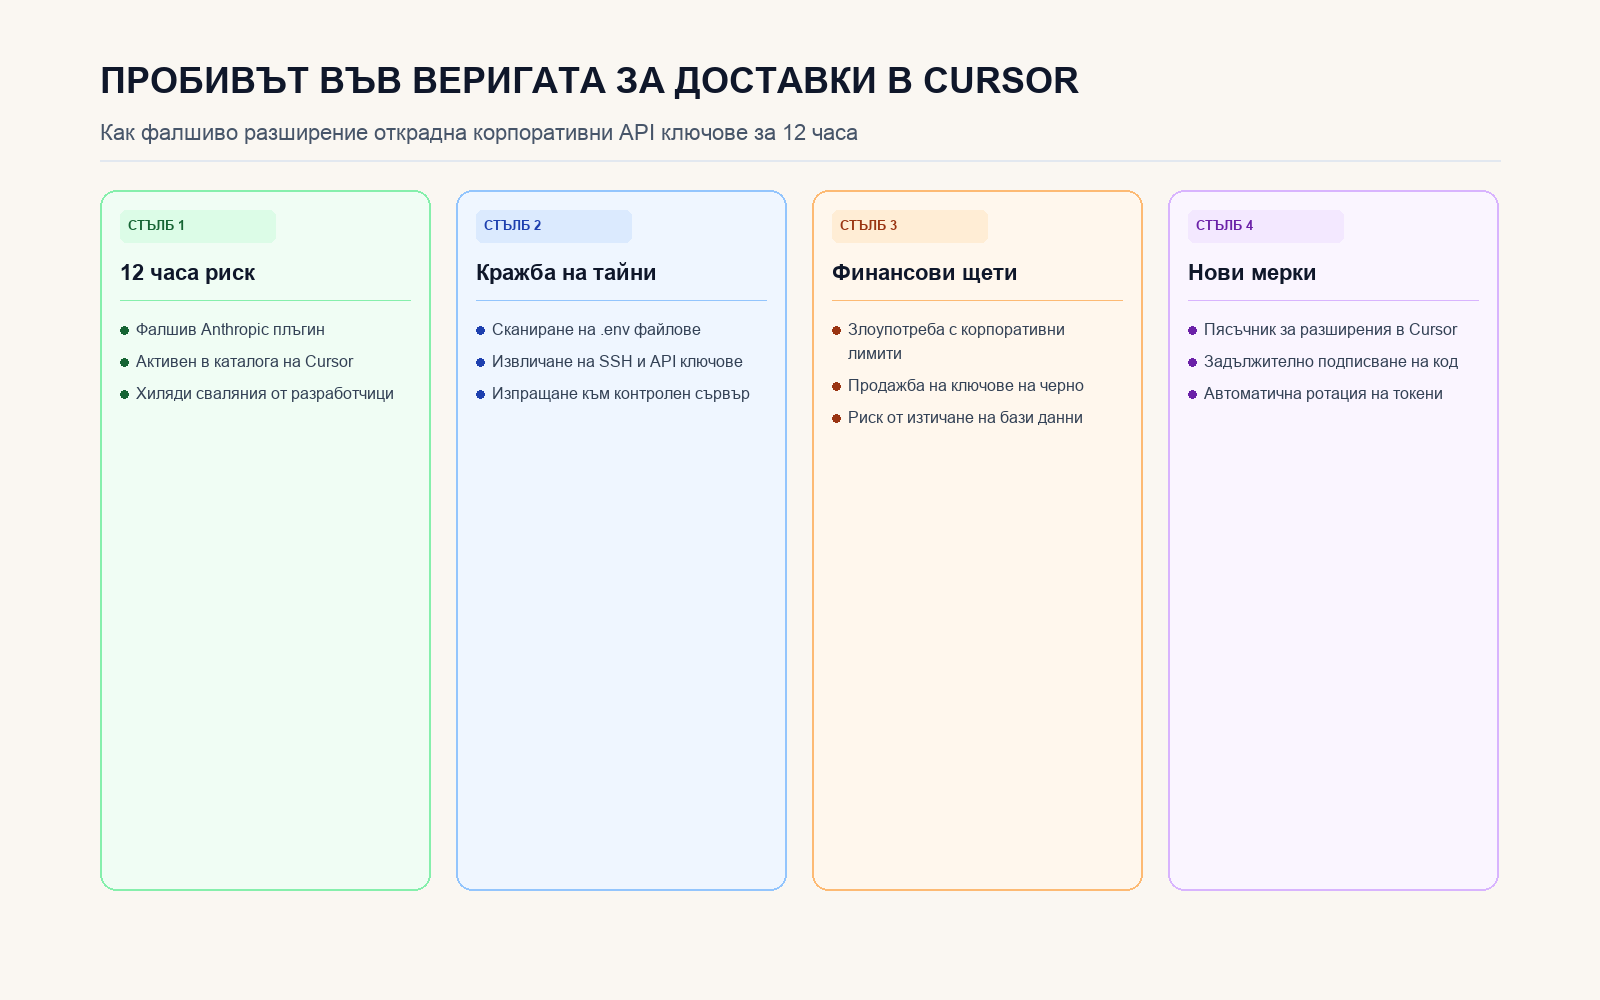
Анализ на типосквотинга, сканирането на .env файлове и защитата на редакторите.