Google разкри PageBreak: Автономен AI агент за сигурност, открил над 500 критични XSS уязвимости
Източник: InfoQ / Google Security
Звеното за киберсигурност на Google публикува технически доклад, описващ вътрешния проект PageBreak — автономен агент за офанзивно тестване на сигурността, който е открил над 500 невиждани досега Cross-Site Scripting (XSS) уязвимости в мащабни уеб платформи [1]. Системата демонстрира качествено ново ниво на автоматизация в откриването на нулев ден пропуски.
Мултимодално разбиране на сложни DOM дървета и клиентски скриптове
За разлика от класическите скенери за уязвимости, които използват предварително дефинирани списъци с опасни символи, PageBreak анализира уеб страниците като визуален браузър. Моделът взаимодейства с динамични JavaScript интерфейси, изпълнява многостъпкови формуляри и проследява как въведените данни преминават през различни слоеве на клиентския софтуер до достигане на уязвим контекст за изпълнение.
Дивергентно генериране на експлойти, заобикалящи WAF филтри
Ключовата сила на PageBreak е способността му да разсъждава върху логиката на филтрите за сигурност (Web Application Firewalls). Когато първоначалният опит за атака бъде блокиран, агентът анализира съобщението за грешка, реконструира полезния товар (payload) чрез нестандартни HTML5 тагове или криптирани кодировки и постига успешно изпълнение на код.
Милитаризацията на уязвимостите и неизбежността на автономната защита
Разкриването на PageBreak илюстрира фундаменталната асиметрия, която генеративният изкуствен интелект внася в киберсигурността. Инструмент, способен да открива стотици сложни уязвимости за броени дни без човешка намеса, представлява революция за инженерите по сигурността, но едновременно с това създава смъртоносна опасност, ако попадне в ръцете на държавни хакерски групи. Защитата на уеб пространството вече не може да разчита на ръчен одит или периодични пентестове. Единственият устойчив отговор е изграждането на реципрочни автономни защитни агенти, които непрекъснато пачват и модифицират кода в реално време преди нападателите да се възползват от пропуските.
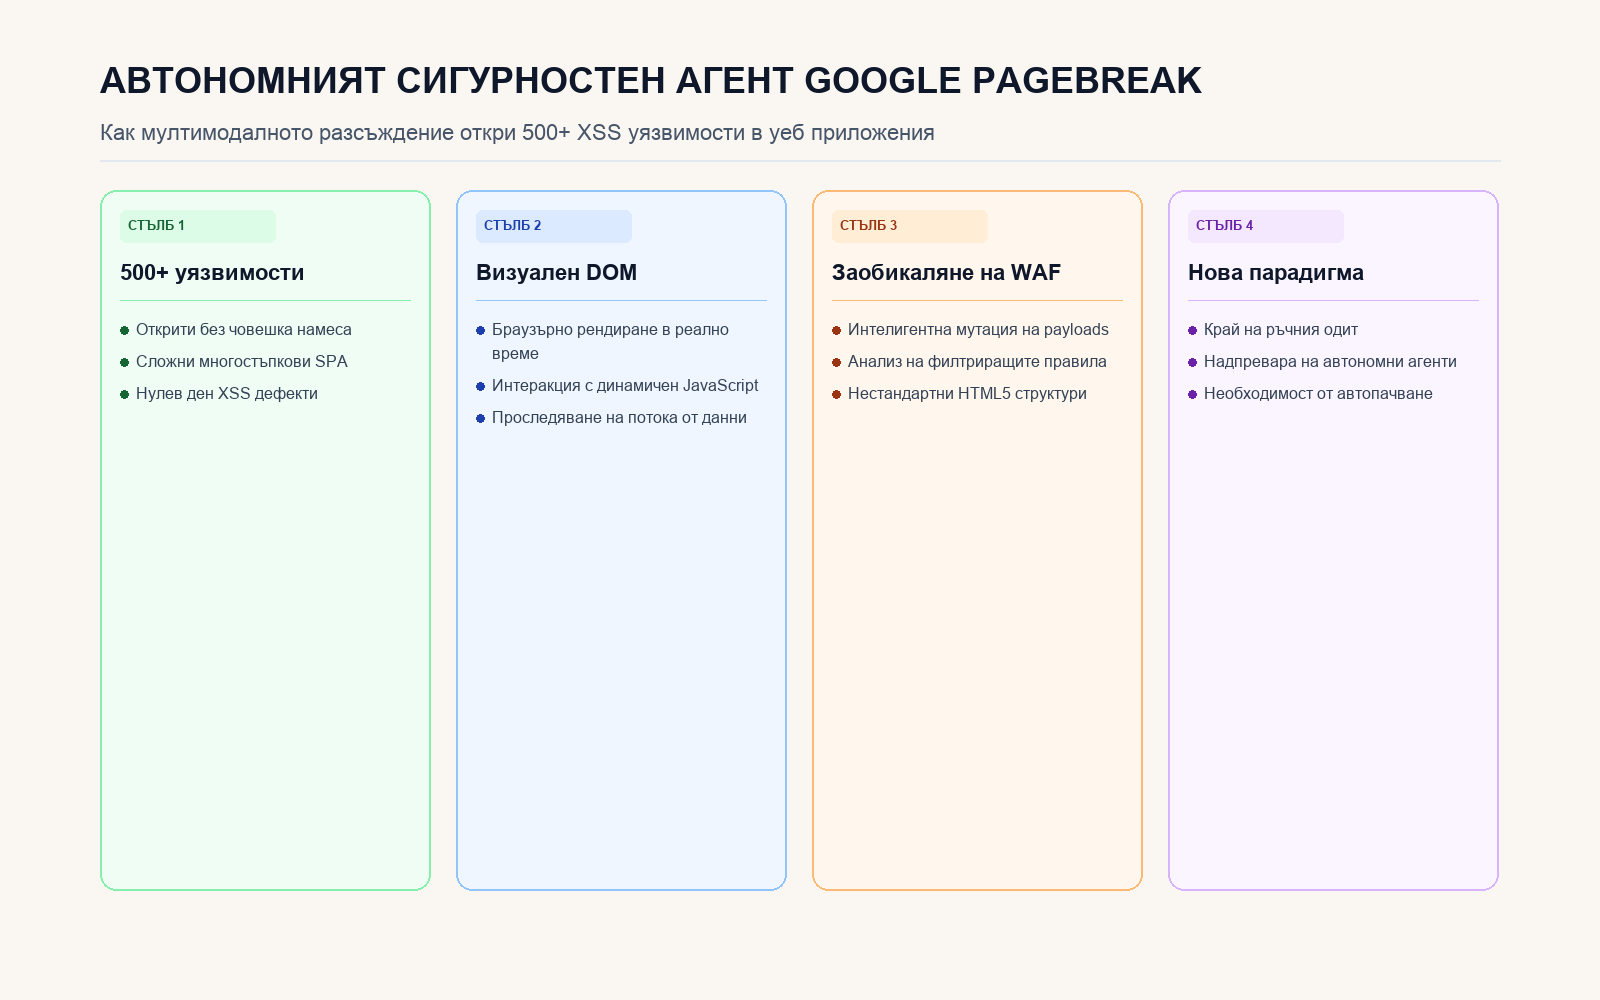
Анализ на визуалния DOM анализ, заобикалянето на WAF защити и автоматичното тестване.