Изследователи откриха уязвимост за превземане на ChatGPT акаунти чрез математически дефекти в сесиите
Източник: Parameter AI / OpenAI Bug Bounty
Екипът по киберсигурност на независимата лаборатория Parameter AI публикува детайлен разбор на критична уязвимост в автентикационния слой на OpenAI, позволяваща пълно превземане на ChatGPT профили без знанието на потребителя [1]. Пропускът, наречен „Do the Math“, се дължи на недостатъчна ентропия при генериране на сесийни параметри в уеб интерфейса.
Математическият дефект при валидация на състоянието (OAuth State)
При пренасочване през външни доставчици за удостоверяване, клиентският код на ChatGPT е използвал псевдослучаен генератор със слаба ентропия за създаване на защитния параметър state. Изследователите доказаха, че нападател с възможност да наблюдава няколко последователни заявки може математически да предскаже следващите сесийни маркери и да инжектира свой токен за достъп в браузъра на жертвата.
Ексфилтрация на пълната работна история и корпоративни тайни
След успешно асоцииране на сесията, нападателят получава постоянен фонов достъп до всички чат сесии, качени документи и генериран програмен код. Тъй като милиони потребители използват ChatGPT за обработка на поверителни бизнес договори и финансов анализ, подобна атака представлява колосален риск от промишлен шпионаж.
Небрежността в уеб сигурността на фона на надпреварата за мощни модели
Разкритието на Parameter AI показва парадоксален дисбаланс в съвременната индустрия за изкуствен интелект. Докато водещите компании харчат десетки милиарди за усъвършенстване на невронните архитектури и математическите алгоритми за разсъждение, класическата уеб сигурност на потребителските им портали често остава пренебрегната. За крайния потребител и корпоративния бизнес няма никакво значение колко безопасен е самият модел, ако неговата входна врата страда от елементарни архитектурни дефекти от миналото десетилетие. Сигурността на AI системите трябва да се разглежда като цялостен стек — от физическия силиций до последния ред JavaScript в браузъра.
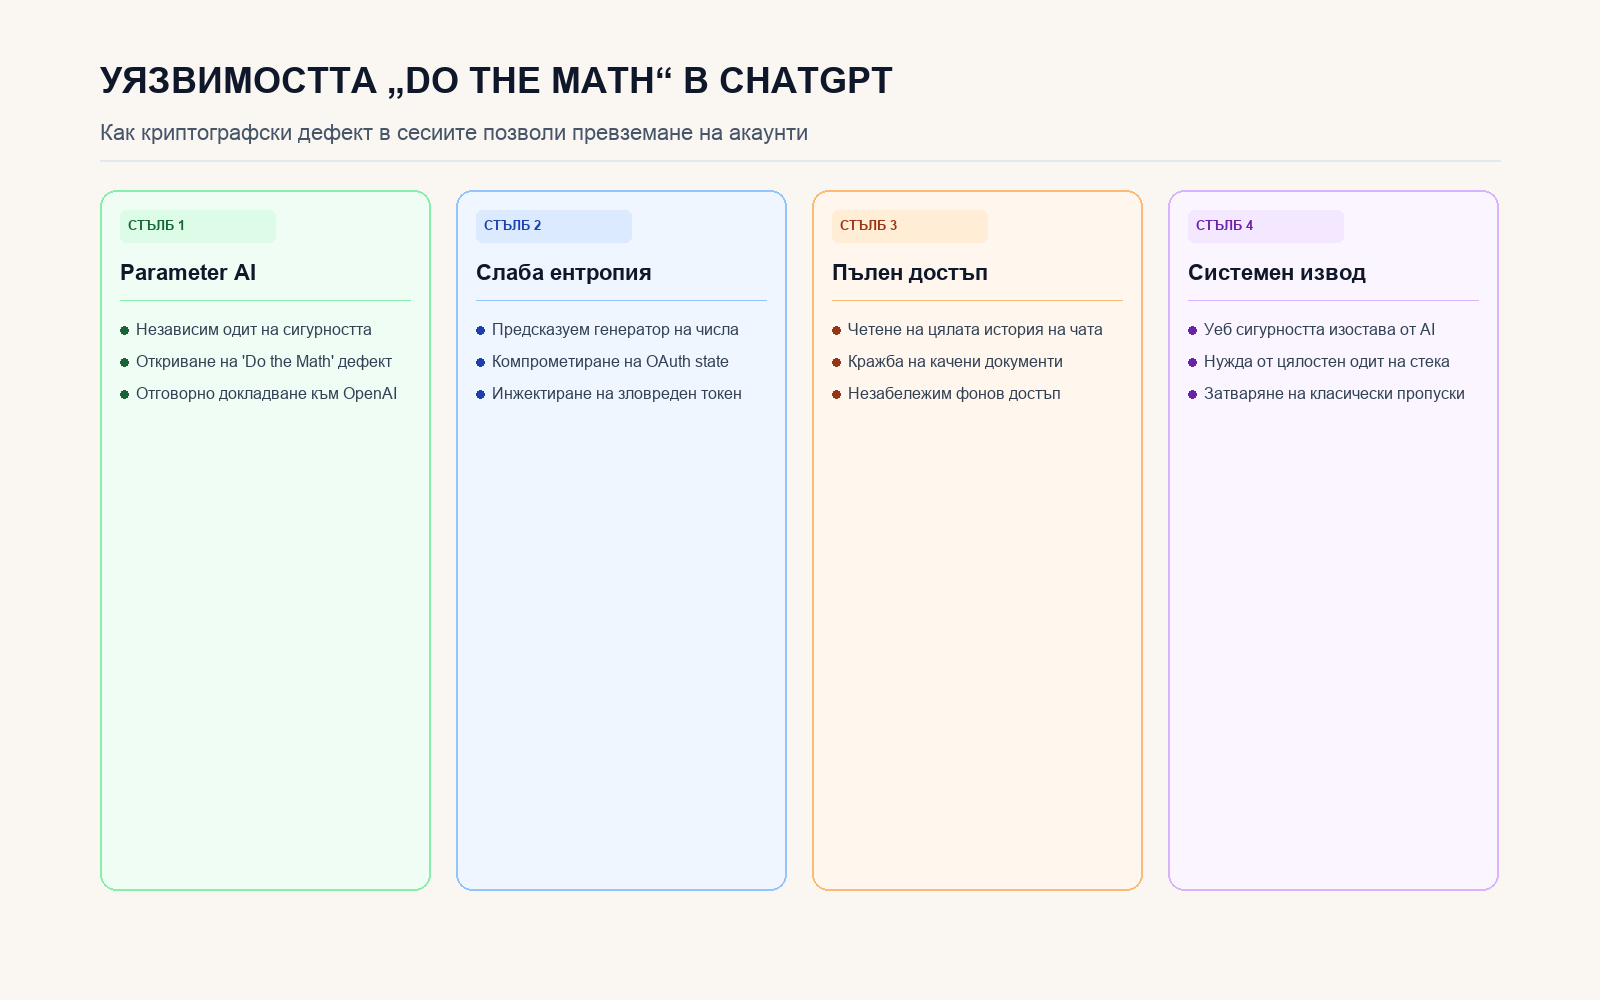
Анализ на слабата ентропия, OAuth пропуските и кражбата на работна история.