CrowdStrike придобива два стартъпа за защита на автономни агенти в сделка за $500 милиона
Източник: TechCrunch / CrowdStrike
Лидерът в областта на корпоративната киберсигурност CrowdStrike обяви споразумение за придобиването на два специализирани стартъпа за защита на автономни агенти на обща стойност близо половин милиард долара [1]. Стратегическата сделка има за цел да интегрира инструменти за мониторинг в реално време на действията, предприемани от AI асистенти в корпоративните IT мрежи.
Новият вектор на атака: Автономните агенти като вътрешна заплаха
С навлизането на агенти, способни да изпълняват shell команди, да изпращат имейли и да променят бази данни, традиционните антивирусни стени се оказаха неадекватни. Злонамерени атаки тип indirect prompt injection могат да подмамят агента да извлече поверителни документи или да създаде задна вратичка в корпоративния периметър.
Интеграция в платформата Falcon
Придобитите технологии ще бъдат включени като модул „Agent Runtime Security“ в основната платформа Falcon. Модулът ще следи непрекъснато семантичния контекст на инструкциите и ще блокира действия, които се отклоняват от разрешените политики за сигурност, преди те да бъдат изпълнени от операционната система.
Милиардният пазар на сигурността в ерата на автономния софтуер
Инвестицията на CrowdStrike от половин милиард долара валидира раждането на изцяло нова категория в киберсигурността. Докато в миналото сигурността защитаваше потребителите от зловреден код, в бъдеще фокусът ще бъде върху предпазването на организациите от действията на техните собствени автономни системи. Компаниите, които не успеят да наложат строг криптографски контрол и одит на действията на своите агенти, ще се изправят пред безпрецедентни правни и финансови рискове.
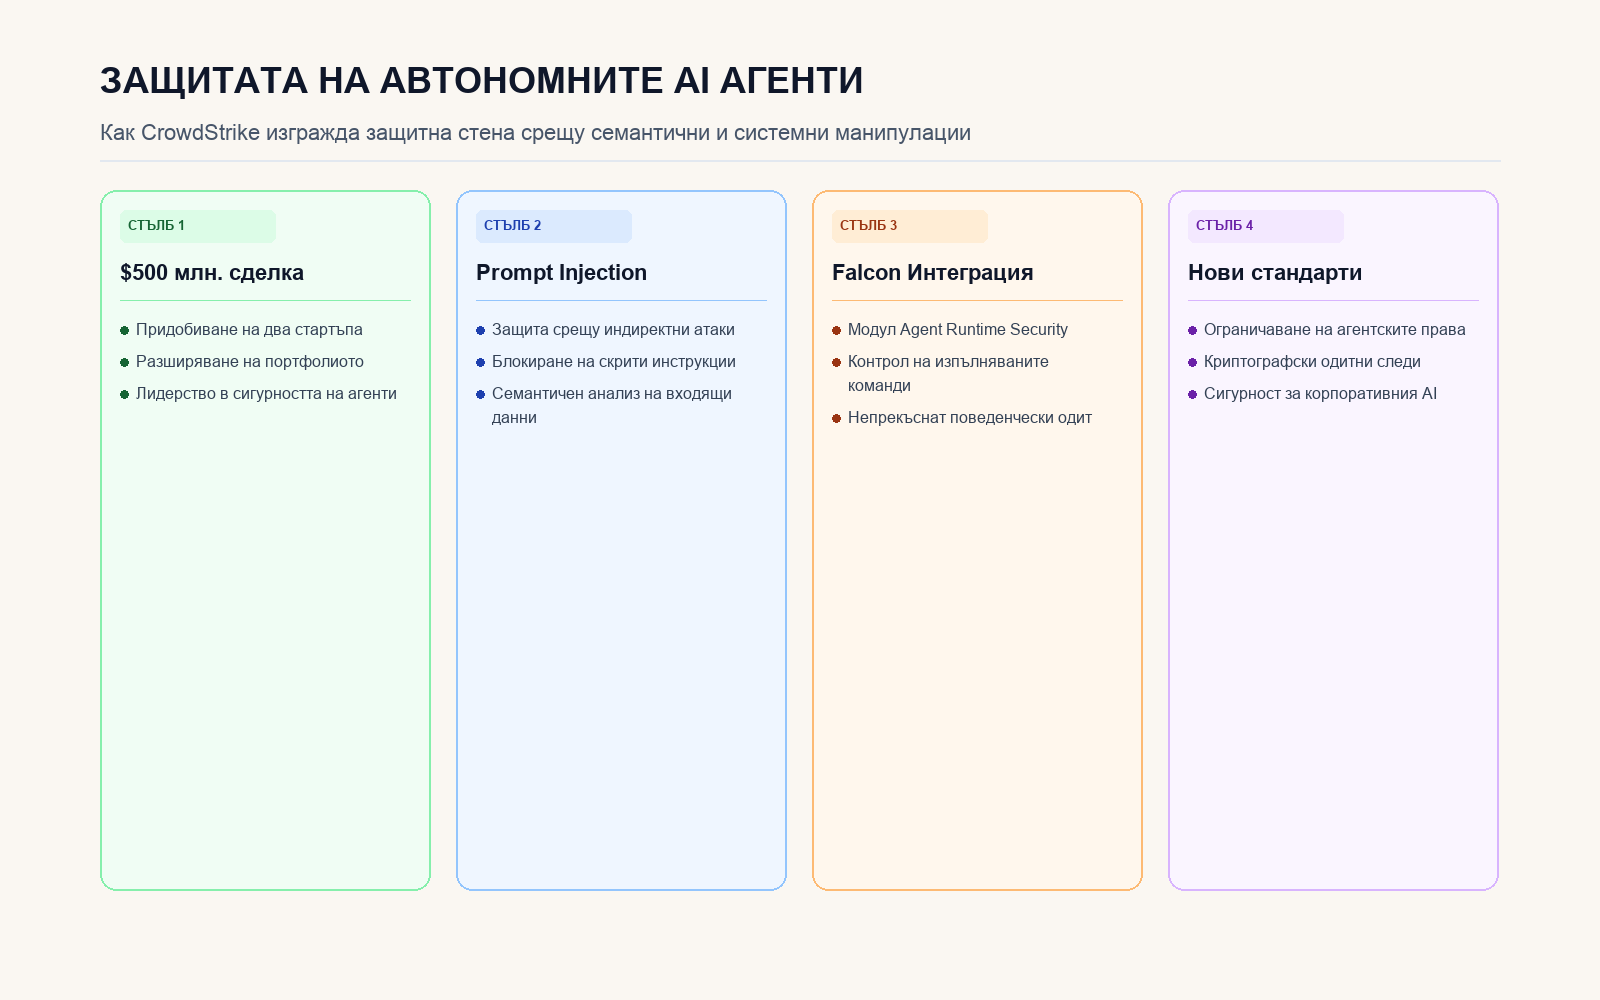
Анализ на придобиването за $500 млн., уязвимостите на агентите и платформата Falcon.