Kiri: Олекотен контейнерен runtime на Rust стартира микросървиси за 18 милисекунди
Източник: Hacker News / Kiri Project
Разработчици представиха в мрежата проекта Kiri – революционен контейнерен runtime с отворен код, изграден изцяло на Rust, който успява да стартира напълно изолиран OCI-съвместим контейнер за едва 18 милисекунди [1]. Проектът е специално оптимизиран за посрещане на изискванията на съвременните сървърлес архитектури и краткотрайните задачи, изпълнявани от AI агенти.
Елиминиране на мудността на демоните
Класическият софтуерен стек за контейнеризация (Docker, containerd, runc) носи със себе си историческо наследство от тежки демони, бавни сокетни комуникации и сложни файлови слоеве, водещи до студен старт от 500 до 1500 милисекунди. Kiri премахва фоновия демон, стартирайки директно Linux namespaces и cgroups чрез олекотени директни системни повиквания на Rust.
Идеалната пясъчна среда за ненадежден генериран код
Когато AI агент генерира и изпълнява Python или Bash скриптове, сигурността изисква кодът да бъде изолиран в чиста среда. Скоростта от 18 милисекунди позволява на агентите да създават нов изолиран контейнер за всяка отделна операция и да го унищожават веднага след получаване на резултата, гарантирайки абсолютна хигиена на хост машината.
Новият стандарт за лека виртуализация в епохата на автономните програми
Kiri демонстрира как навлизането на автономни AI агенти пренаписва базовите системни инструменти на операционните системи. Когато компютрите вече не се управляват бавно от хора, а от софтуерни процеси, изискващи хиляди паралелни среди в секунда, старите архитектурни компромиси стават недопустими. Бързи, компилирани на Rust микро-контейнери като Kiri ще формират невидимата основа на бъдещите облачни платформи.
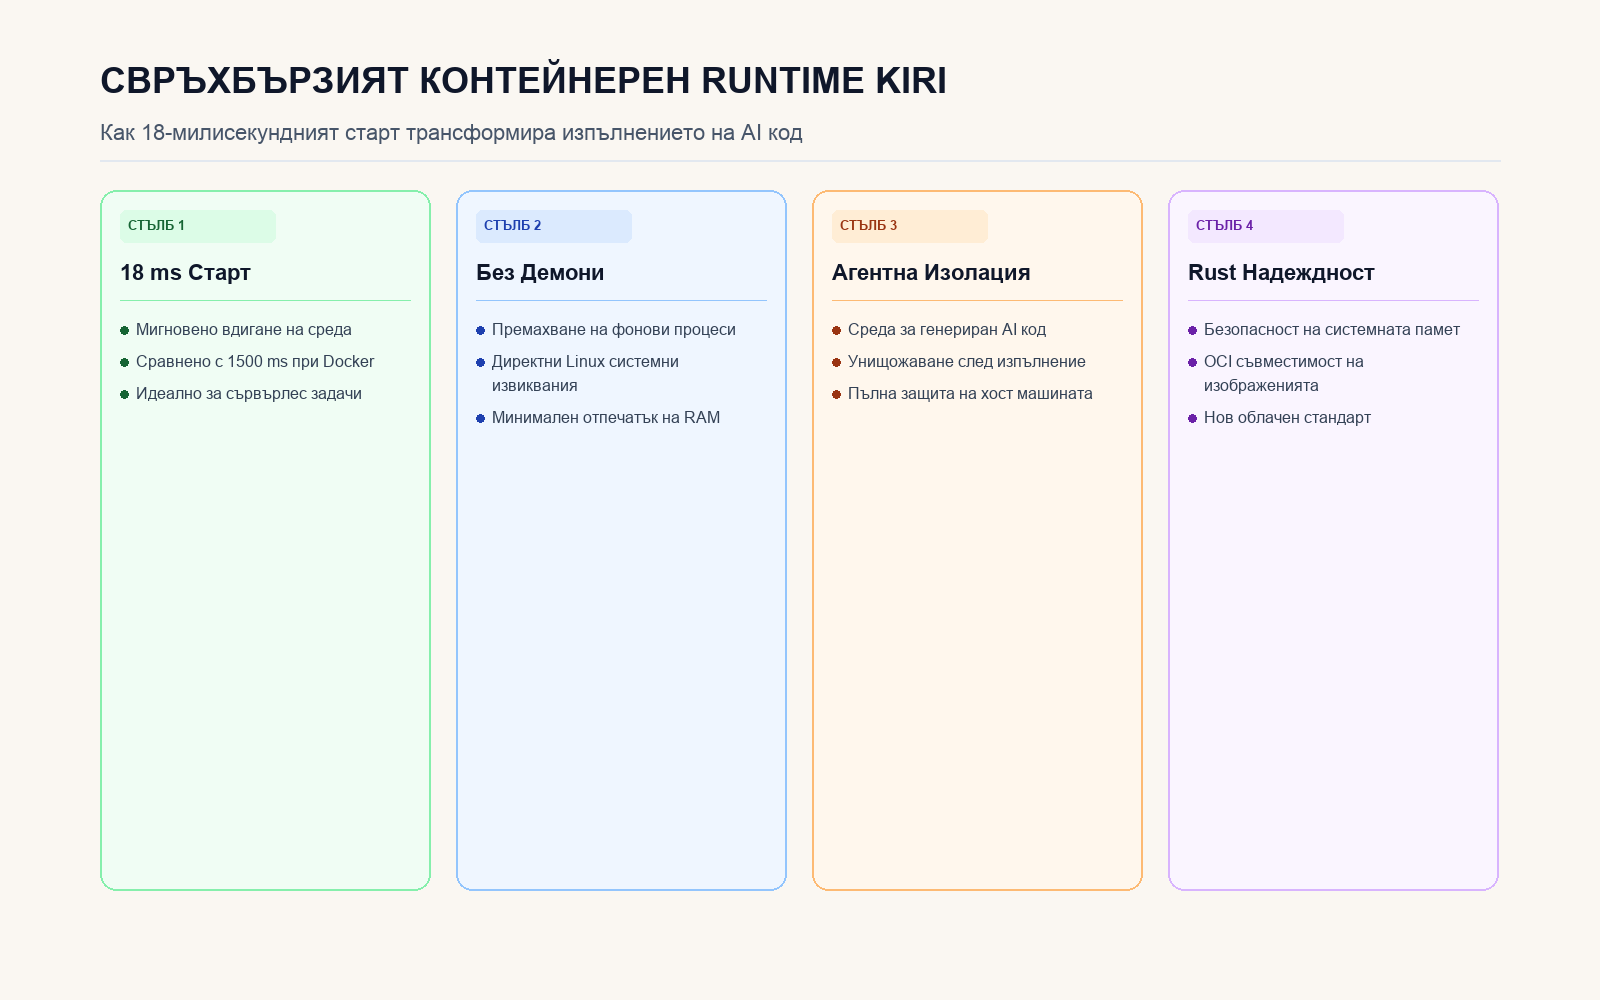
Анализ на премахването на демоните, системните извиквания на Rust и защитната изолация.