Тихото инсталиране на AI плъгини в Postman предизвика бунт сред разработчиците заради поверителността
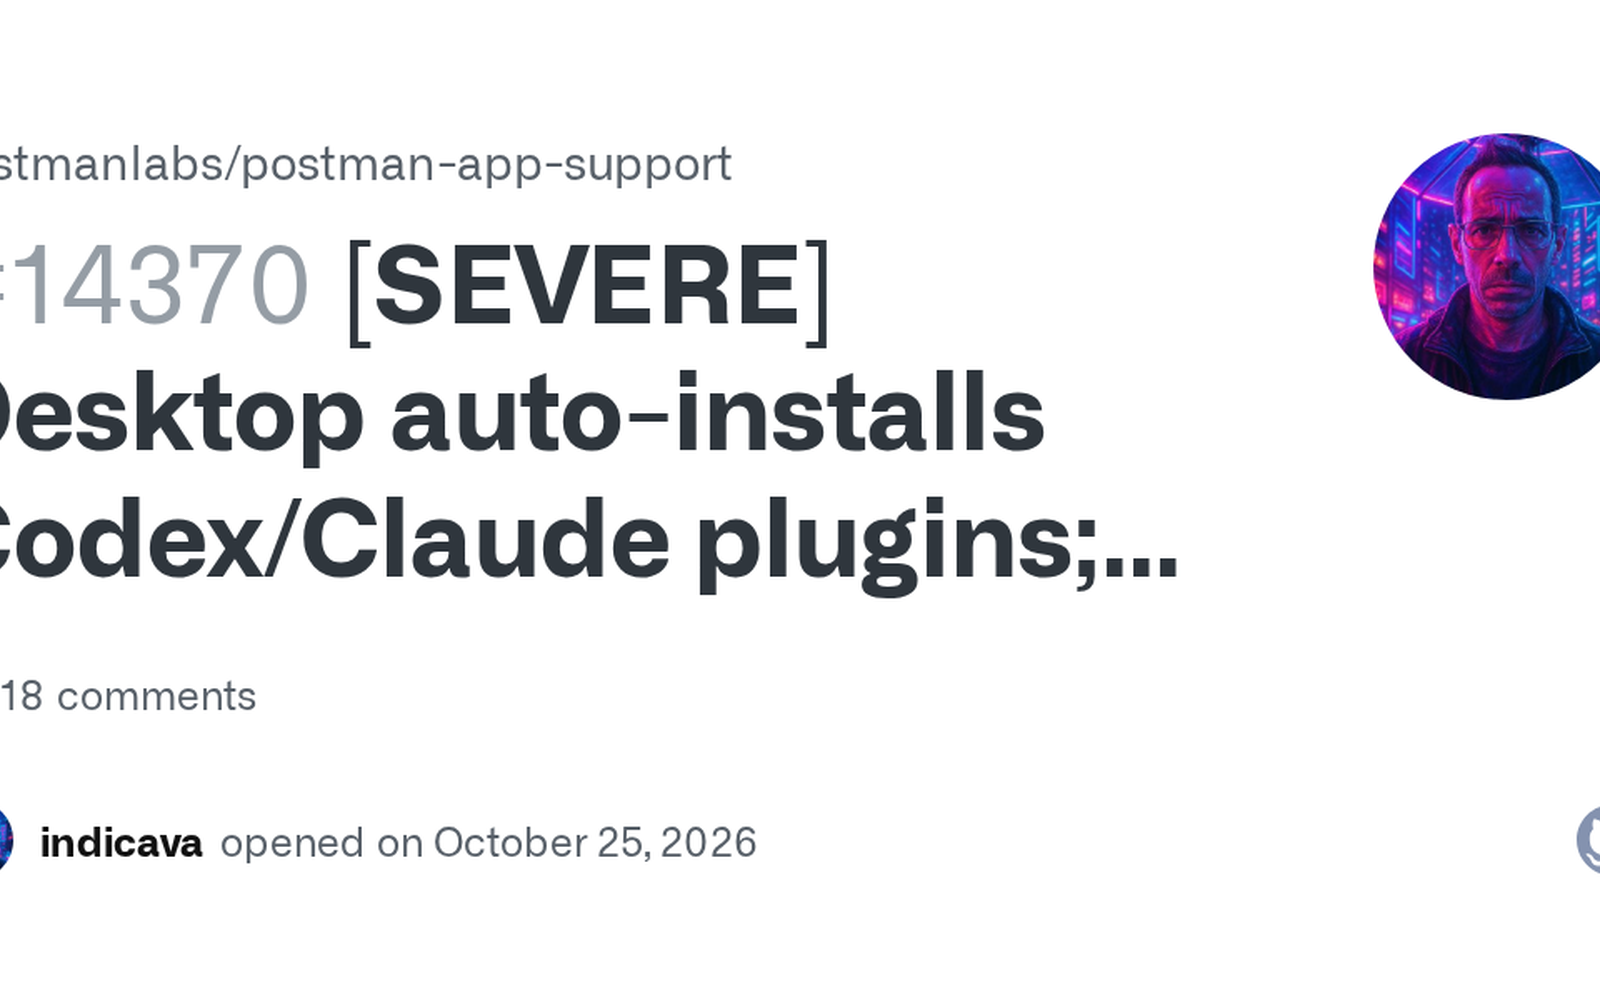
Източник: GitHub Community / Postman
Популярната платформа за разработка и тестване на приложни програмни интерфейси Postman се оказа в центъра на грандиозен скандал в инженерната общност, след като разработчици откриха, че най-новата актуализация на десктоп клиента тихомълком инсталира AI разширения с право за анализ на мрежовия трафик [1].
Компрометиране на фирмени тайни и производствени токени
При тестване на API интерфейси софтуерните инженери ежедневно изпращат автентикационни заглавки (Authorization headers), съдържащи производствени пароли, Bearer токени и поверителни потребителски данни. Разкритието, че активираните по подразбиране AI модули се опитват да анализират и предават тези данни за контекстуални подсказки, предизвика вълна от гневни оплаквания в GitHub.
Криза на доверието към инструментите за разработка
Редица финансови институции, правителствени агенции и технологични корпорации издадоха незабавни разпореждания за деинсталиране на Postman от компютрите на своите служители. Инцидентът отвори вратата за миграция към алтернативни инструменти с отворен код като Bruno и Insomnia, които гарантират пълна локална изолация на данните.
Опасността от форсирано налагане на AI в критични професионални среди
Скандалът с Postman илюстрира опасната мания на технологичните компании да вграждат генеративни инструменти на всяка цена, пренебрегвайки базови стандарти за сигурност. За разработчиците и системните администратори доверието е най-ценният капитал. Всеки опит за незабележимо изсмукване на чувствителни данни под предлог за „подобряване на потребителското изживяване“ ще среща категоричен отпор и бърза миграция към прозрачни софтуерни алтернативи.
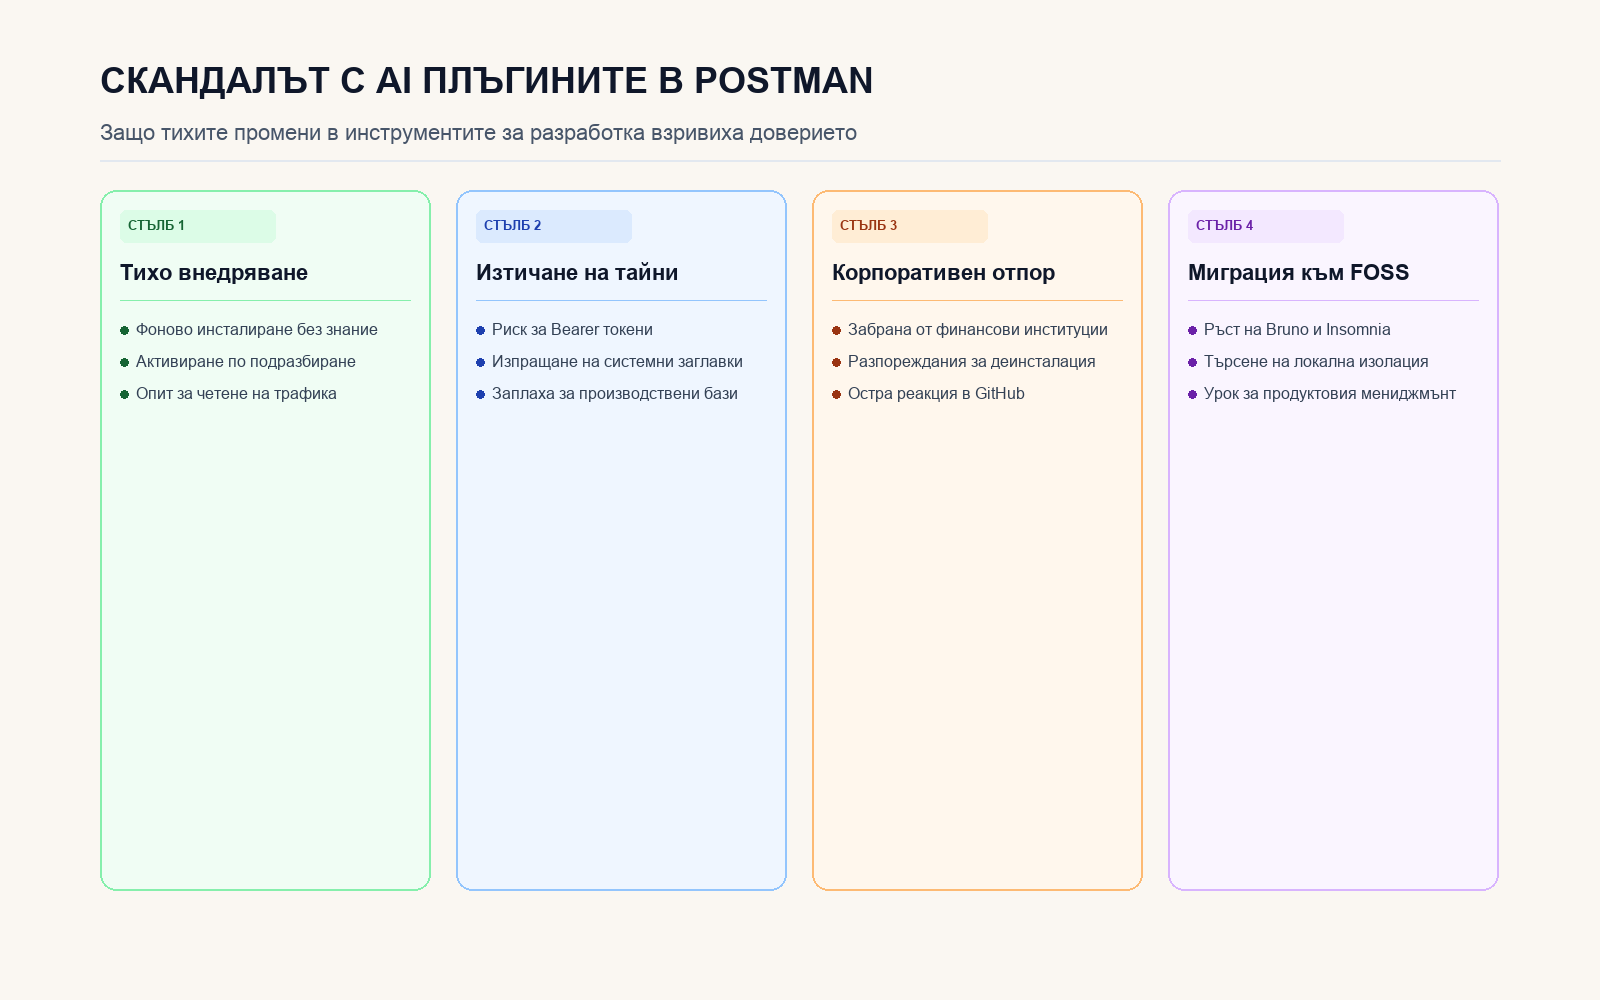
Анализ на уязвимостите в поверителността, изтичането на секрети и отговора на общността.