Cloudflare пуска протокол за видимост и контрол на автономните лични ИИ агенти на ниво уеб периметър
Източник: The Cloudflare Blog / Cloudflare
Мрежовата и защитна корпорация Cloudflare обяви внедряването на нов протокол за видимост и гранулиран контрол върху автономните агенти на ниво глобален периметър [1]. Решението за уеб сигурност позволява на милиони уебсайтове да идентифицират кога зад заявката стои личен AI асистент (действащ от името на потребител), да договарят програмни условия за пазаруване и резервации или да ограничават агресивното източване на данни.
Разграничаване на добронамерени купувачи от злонамерени скрейпъри
Досега защитните стени за уеб приложения (WAF) разглеждаха всички ботове като заплаха. Новият протокол въвежда криптографски удостоверения (HTTP Agent Headers), чрез които личните агенти декларират своите пълномощия, бюджет и цел. Онлайн магазините могат да предоставят оптимизиран JSON интерфейс за завършване на покупката, вместо да хабят ресурси за рендиране на тежки визуални страници.
Контрол на честотата и микро-плащания за ресурси
Собствениците на съдържание получават инструмент да таксуват агентите за всяка обработена заявка или да изискват криптографско споразумение преди достъп. Това слага край на практиката компаниите за изкуствен интелект да използват безплатно капацитета на независими издатели под прикритието на потребителски браузъри.
Пренаписване на протоколите на интернет за ерата на машинния потребител
Инициативата на Cloudflare е първата сериозна стъпка към фундаментално преустройство на архитектурата на Световната мрежа. Интернет, създаден за хора с очи и мишки, бързо отстъпва пред мрежа, доминирана от софтуерни посредници. Въвеждането на ясни стандарти за идентификация и търговско взаимодействие между сайтовете и автономните агенти ще предотврати колапса на икономиката на отворения уеб и ще постави основите на новата агент-към-агент (A2A) търговия.
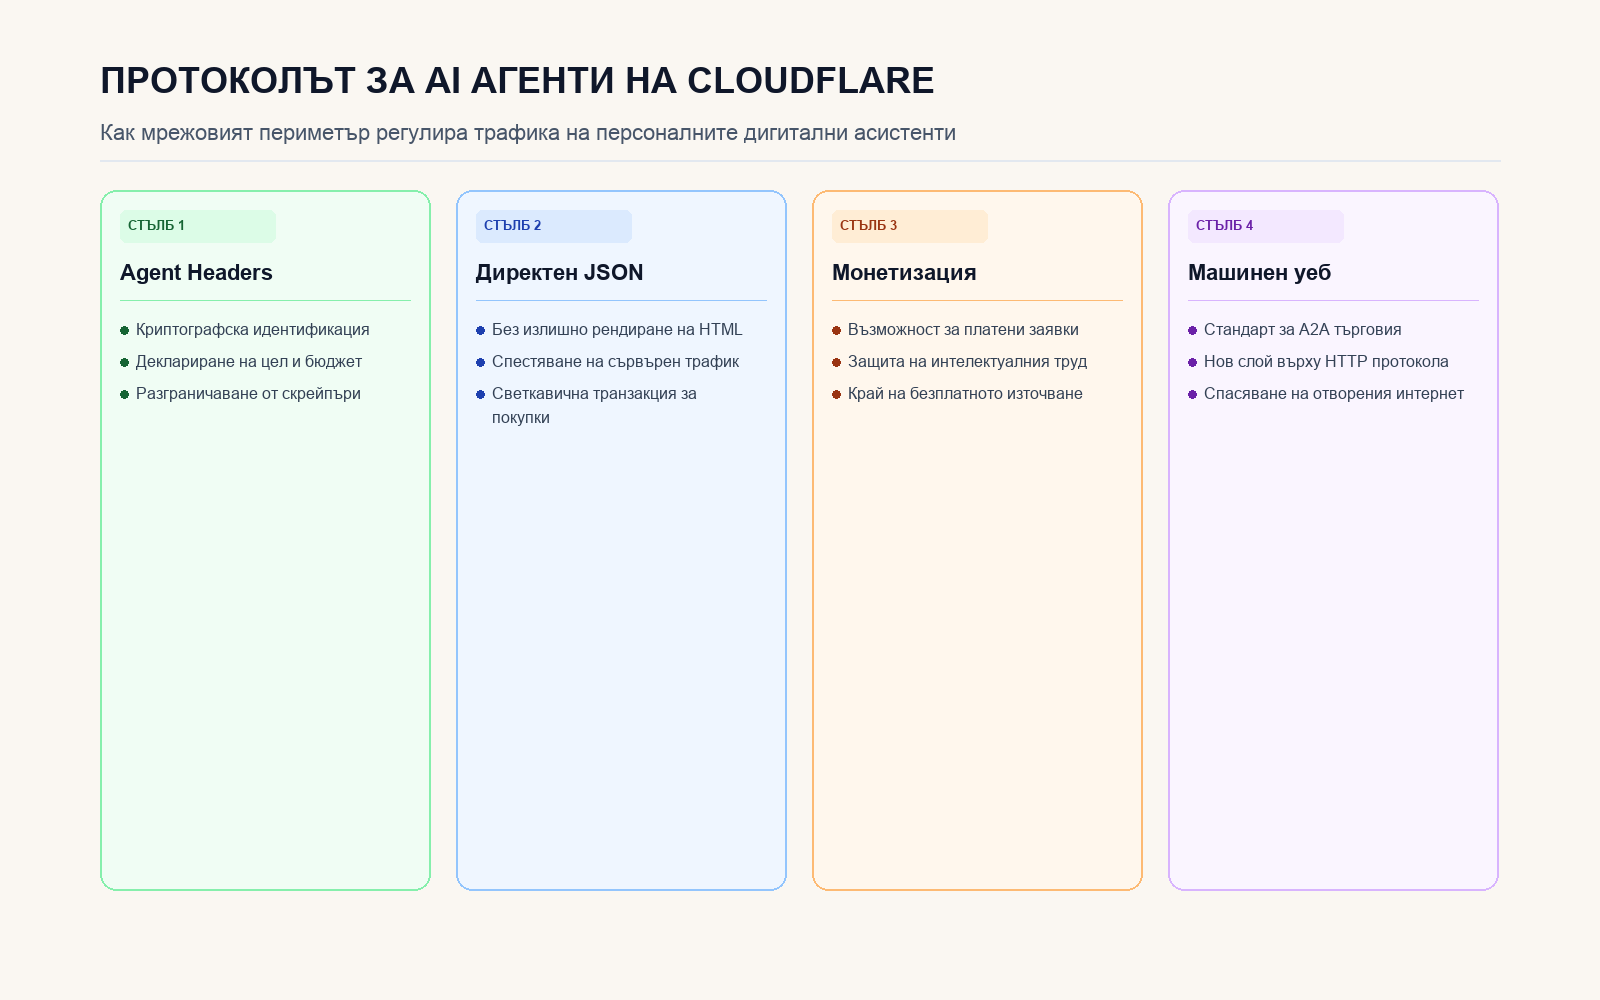
Архитектура на Agent Headers, разграничаване на ботове и машинен консенсус.