Амит Мерчант анализира риска от неконтролирани зависимости и пробиви в AI агентите
Източник: Amit Merchant / Personal Blog
В провокативен технически анализ софтуерният изследовател Амит Мерчант освети нарастващата уязвимост в корпоративната киберсигурност, породена от използването на агентични зависимости (agent dependencies) [1]. Мерчант доказва, че когато автономните софтуерни агенти разполагат със свободата да инсталират външни пакети от npm или PyPI и да извикват динамични API плъгини по време на изпълнение, традиционният контрол върху веригата за доставки на софтуер напълно се разпада.
Динамичен дрейф на поведението и скрито заразяване
За разлика от традиционния софтуер, където зависимостите са фиксирани в lockfile файлове и се проверяват от автоматизирани скенери, съвременните агенти избират инструменти динамично в зависимост от подадената подкана. Нападател може да извърши атака чрез 'отравяне на имена' (typosquatting) или манипулация на документацията на публични пакети, карайки агента сам да изтегли компрометиран скрипт директно в производствената среда.
Изолация в еднократни пясъчници (Micro-sandboxes)
За да се противодейства на тази заплаха, Мерчант препоръчва строга архитектурна изолация: агентите никога не трябва да оперират върху споделени хостове. Всяко изпълнение на генериран код или динамичен инструмент трябва да протича в еднократен микро-контейнер с нулев достъп до вътрешната корпоративна мрежа и стриктен одит на изходящия мрежов трафик.
Необходимостта от нов клас инструменти за сигурност в ерата на автономния код
Анализът на Амит Мерчант разкрива фундаментално несъответствие между съществуващите инструменти за сигурност и новите реалности на автономния софтуер. Проверката на статичен код е напълно неспособна да защити системи, чиято логика се генерира и модифицира в реално време от стохастични агенти. Индустрията е изправена пред спешната необходимост да разработи стандарти за динамично криптографско валидиране на всяко действие на агентите преди то да бъде приложено.
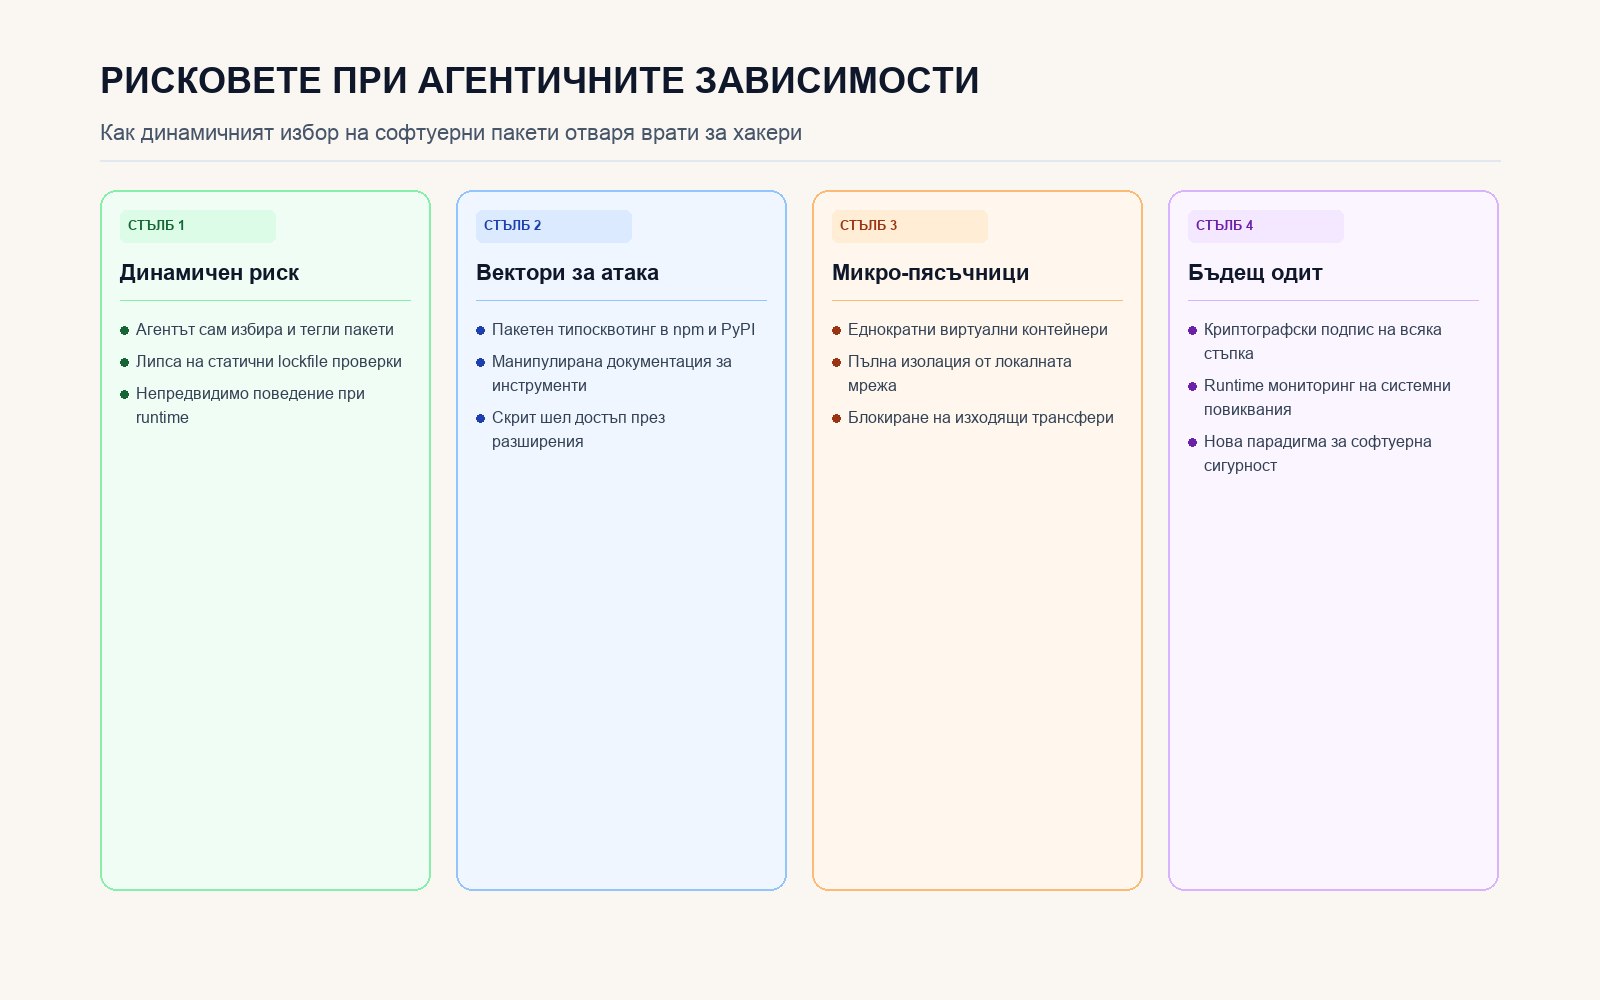
Анализ на веригата за доставки, типосквотинга и изолацията в микро-пясъчници.