Docker Sandboxes въвежда олекотени виртуални машини за пълна изолация на код, генериран от AI агенти
Източник: Docker Blog
Компанията Docker обяви официалния старт на проекта Docker Sandboxes — архитектурно решение, разработено специално за безопасно изпълнение на произволен софтуерен код, генериран от автономни AI модели [1]. Използвайки олекотени виртуални машини (MicroVM), новата технология преодолява ограниченията на споделеното Linux ядро при класическите контейнери, гарантирайки непробиваема контейнерна сигурност.
Хардуерно изолирано ядро срещу рискове от бягство от контейнера
При конвенционалните Docker контейнери всички процеси споделят едно и също ядро на операционната система, което създава риск ненадежден код, написан от AI модел, да се възползва от уязвимости (kernel exploits) и да компрометира хоста. Docker Sandboxes заделя самостоятелно миниатюрно ядро за всяка сесия, стартиращо за под 100 милисекунди, което прави бягството от средата математически невъзможно.
Еднократни файлови системи и ефимерен мрежов контрол
Всяка пясъчна среда разполага с изолирана файлова система Copy-on-Write, която се унищожава моментално след приключване на задачата. Всички мрежови повиквания се филтрират от стриктни eBPF политики, блокирайки опити на автономния агент да се свързва с неоторизирани външни сървъри или да сваля опасни пакети.
Осигуряване на безопасно работно поле за ерата на автономните програмисти
С масовото навлизане на инструменти за автоматично генериране и тестване на софтуер, като Claude Code и Devin, необходимостта от изолирани среди за изпълнение се превърна в критичен императив. Допускането на AI агент да стартира bash команди директно върху работната станция на програмист или в корпоративния CI/CD конвейер без строга пясъчна изолация е рецепта за катастрофален срив. Docker Sandboxes задава нов индустриален стандарт: всяко автономно парче код трябва да се третира като враждебно, докато не бъде тествано в херметически затворена среда.
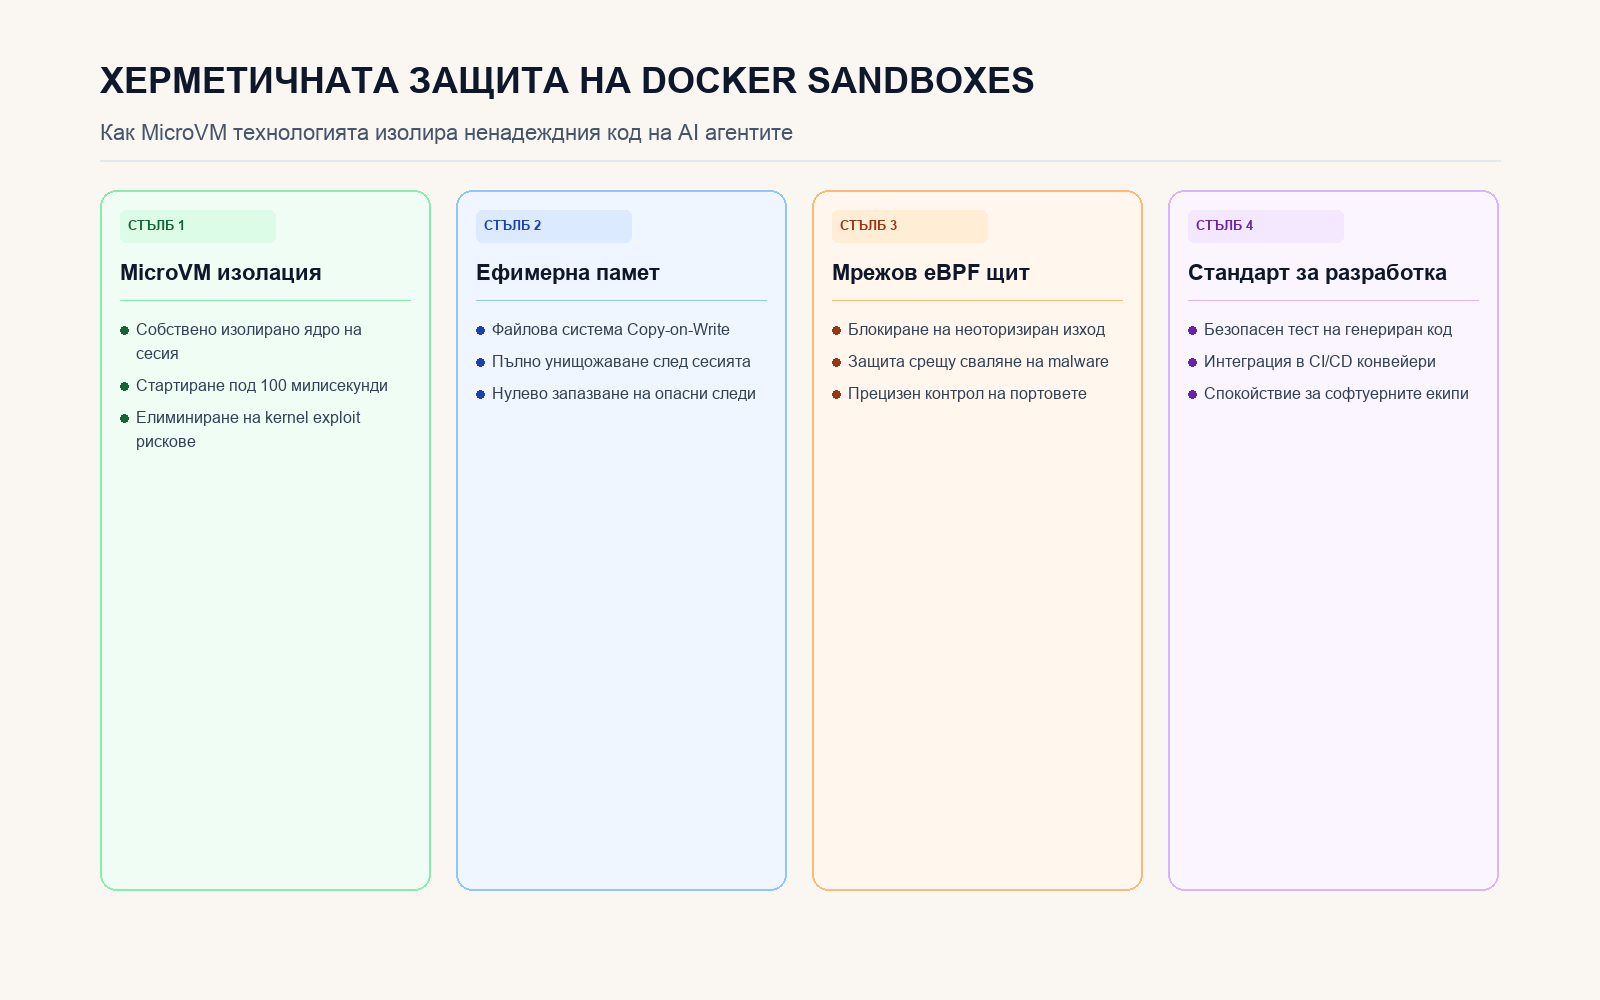
Анализ на стартирането на олекотени ядра, ефимерните дискове и eBPF филтрите.