Фалшиво разширение за Claude Code опита да отвори задна вратичка в компютрите на програмисти
Източник: Wikimedia Commons / Watty62
Специалисти по киберсигурност разкриха опасна кампания за компрометиране на софтуерната верига за доставки (supply chain attack), използваща фалшификат на новия помощен терминален инструмент на Anthropic — Claude Code [1]. Зловредният пакет, разпространяван под почти идентично име в публични хранилища, се опита да инсталира скрита задна вратичка (backdoor) в работните станции на софтуерни инженери.
Механизъм на инфекцията: Обфускирани скриптове и източване на ключове
Пакетът съдържаше модифициран инсталационен скрипт, който при първоначално стартиране сканира директорията ~/.ssh за частни криптографски ключове и извлича файловете .env, съдържащи API токени за AWS, GitHub и бази данни. Данните се криптираха и изпращаха към отдалечен команден сървър чрез прикрити HTTPS заявки, маскирани като телеметрични отчети.
Бърза реакция на общността и сваляне на зловредните пакети
След десетки сигнали в официалния трекър на Anthropic екипите по сигурност на PyPI и Microsoft премахнаха пакетите от публичните каталози в рамките на няколко часа. Въпреки това експерти предупреждават, че хиляди разработчици може вече да са компрометирали своите работни среди, препоръчвайки незабавна подмяна на всички системни ключове.
Уязвимостта на разработчиците пред хайпа около новите AI инструменти
Инцидентът с фалшивия Claude Code разкрива сериозен психологически и системен проблем в съвременната технологична индустрия. В стремежа си да тестват най-новите автономни инструменти веднага след обявяването им, разработчиците често свалят и изпълняват пакети с високи привилегии без да проверят цифровите им подписи или официалните хранилища. Хакерите се възползват от този ентусиазъм с безпощадна прецизност. Защитата на работната станция на програмиста изисква строги правила за проверка на произхода на софтуера и задължително използване на изолирани виртуални контейнери за нови конзолни помощници.
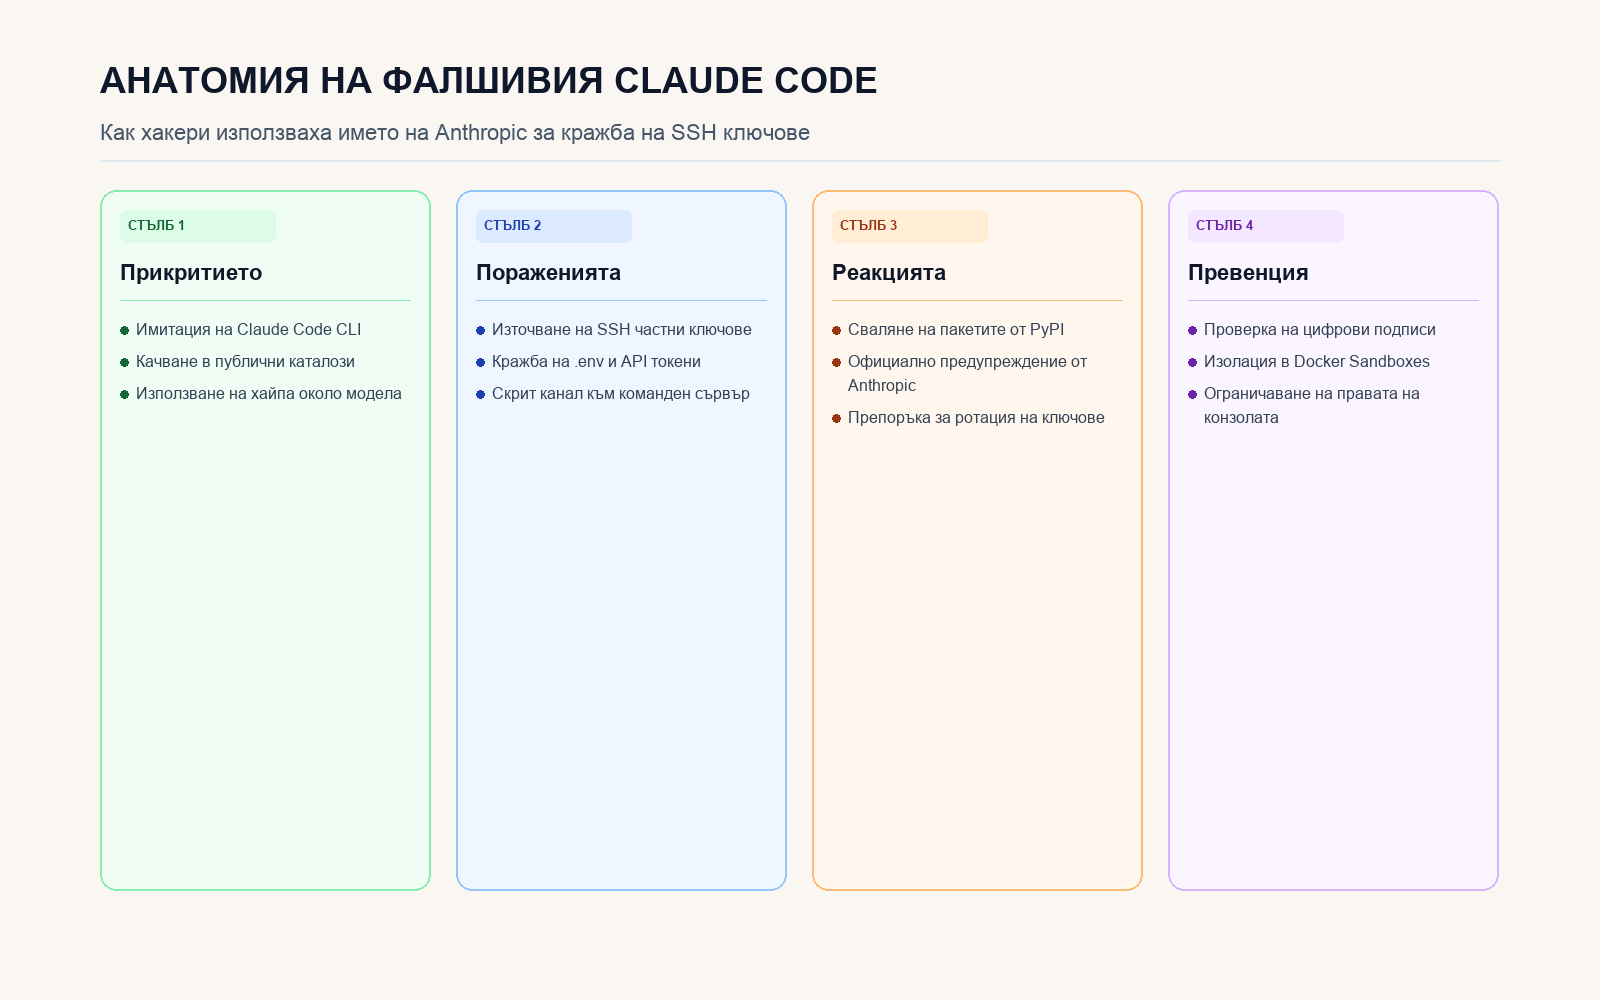
Хроника на атаката, методите за скриване и препоръките за защита.