Опцията «Не питай отново» в Claude Code изложи пароли и API ключове в 1122 публични хранилища на GitHub
Източник: Esquivalience / Wikimedia Commons
Специализираният агент за програмиране Claude Code, разработен от лабораторията Anthropic, се оказа в центъра на сериозен инцидент в сферата на киберсигурността [1]. Доклад на компанията Apiiro установи, че функцията за автоматично одобряване на права «Don't Ask Again» е довела до публикуването на критични корпоративни тайни в над 1100 публични проекта при употреба на съвременни инструменти за разработчици.
Механизъм на изтичането при автоматизирани Git комити
Анализът показва, че когато разработчиците активират перманентно съгласие за изпълнение на терминални команди, агентът поема пълен контрол върху Git цикъла. В стремежа си бързо да разреши конфликти при сливане или да стартира интеграционни тестове, моделът автоматично добавя временни .env файлове, AWS ключове и пароли за бази данни към индекса на хранилището, заобикаляйки локалните правила за филтриране.
Мащаб на засегнатите проекти и реакция на общността
Сред откритите в GitHub изтекли данни фигурират валидни производствени токени за OpenAI, Stripe и вътрешни корпоративни VPN мрежи. Експертите отбелязват, че удобството на безпрепятствената автономна работа създава опасна когнитивна слепота у програмистите, които спират да преглеждат генерираните разлики (diffs) преди публикуване.
Илюзията за пълна автономност в конзолата и необходимостта от хардуерни бариери
Инцидентът с Claude Code демонстрира фундаментален архитектурен конфликт при агентните инструменти за програмиране. Колкото по-висока степен на автономност се дава на модела, толкова по-голям става рискът от фатална грешка при операции с външни системи. Решението на този проблем не може да разчита единствено на съвестта на крайния потребител или на инструкции в системния промпт. Индустрията трябва да внедри криптографски изолирани пясъчници и задължителни локални скенери на ниво Git hook, които физически блокират качването на тайни независимо от командите на агента.
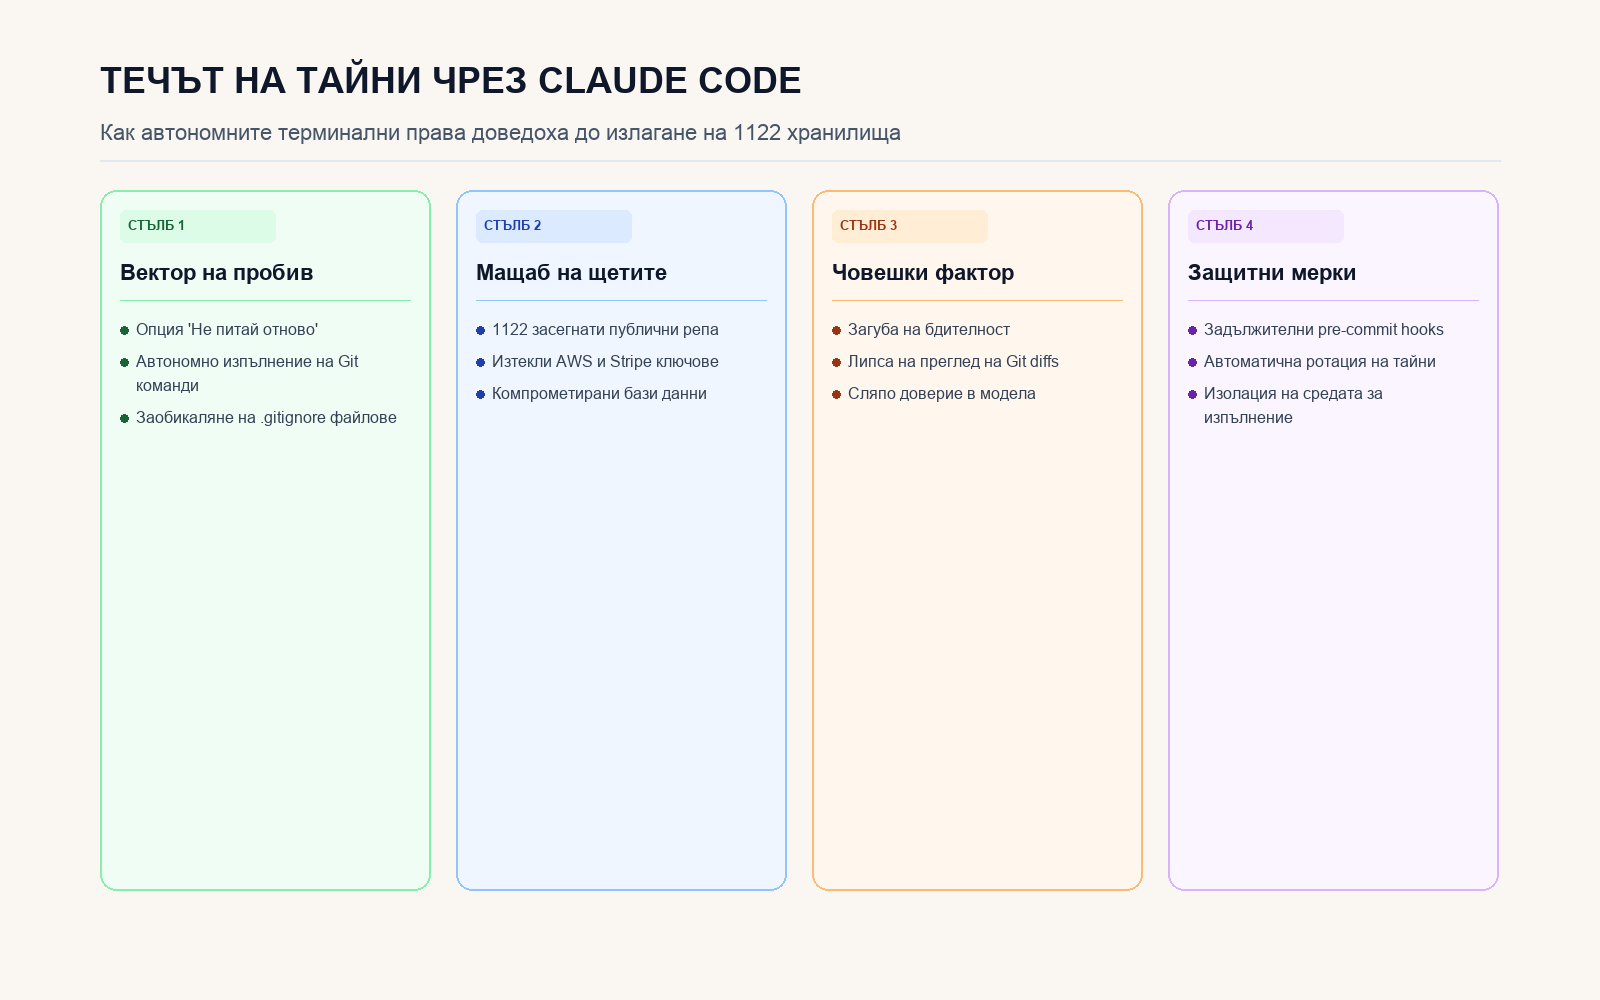
Анализ на вектора на изтичане, засегнатите токени и необходимите мерки.