Инженерен експеримент: Защо Firecracker MicroVM превъзхожда Docker при изолация на ненадеждни AI агенти
Източник: Trique303 / Wikimedia Commons
След като технологичните лидери публикуваха концептуалните си проекти за защитени среди за изпълнение, софтуерният инженер Антон Ау публикува детайлно изследване на микровиртуализацията [1]. Тестовете в реална среда доказват категоричното превъзходство на Firecracker MicroVM спрямо стандартните контейнери при изолиране на ненадежден код, изпълняван от автономни AI агенти чрез строг пясъчник.
Уязвимостите на споделеното ядро при стандартния Docker
Изследването демонстрира колко лесно автономен агент с права за изпълнение на терминални команди може да експлоатира уязвимост в Linux ядрото, за да излезе от контейнера (Container Escape). Дори при използване на seccomp профили и apparmor правила, общото системно ядро остава критичен вектор за компрометиране на хост машината.
Хардуерна KVM виртуализация с бързината на контейнер
Чрез използване на технологията Firecracker, разработена първоначално от AWS за безсървърни функции, всяка агентна сесия получава собствено миниатюрно ядро. Зареждането на новата виртуална машина отнема едва 4.8 милисекунди и изразходва под 5 MB базова памет, осигурявайки непробиваема граница срещу опити за достъп до мрежовите адаптери или съседни потребителски данни.
Новият индустриален стандарт за безопасно изпълнение на агентски код
Преходът към Firecracker MicroVM като де факто стандарт за агентни пясъчници маркира края на ерата на наивното контейнеризиране. В свят, където изкуственият интелект ежедневно генерира и тества произволен код, свален от интернет, всяко допускане за доверие към средата е фатално. Хардуерно поддържаната микровиртуализация предоставя идеалния компромис: нулева латентност за потребителя в комбинация с военен клас защита на инфраструктурата на хоста.
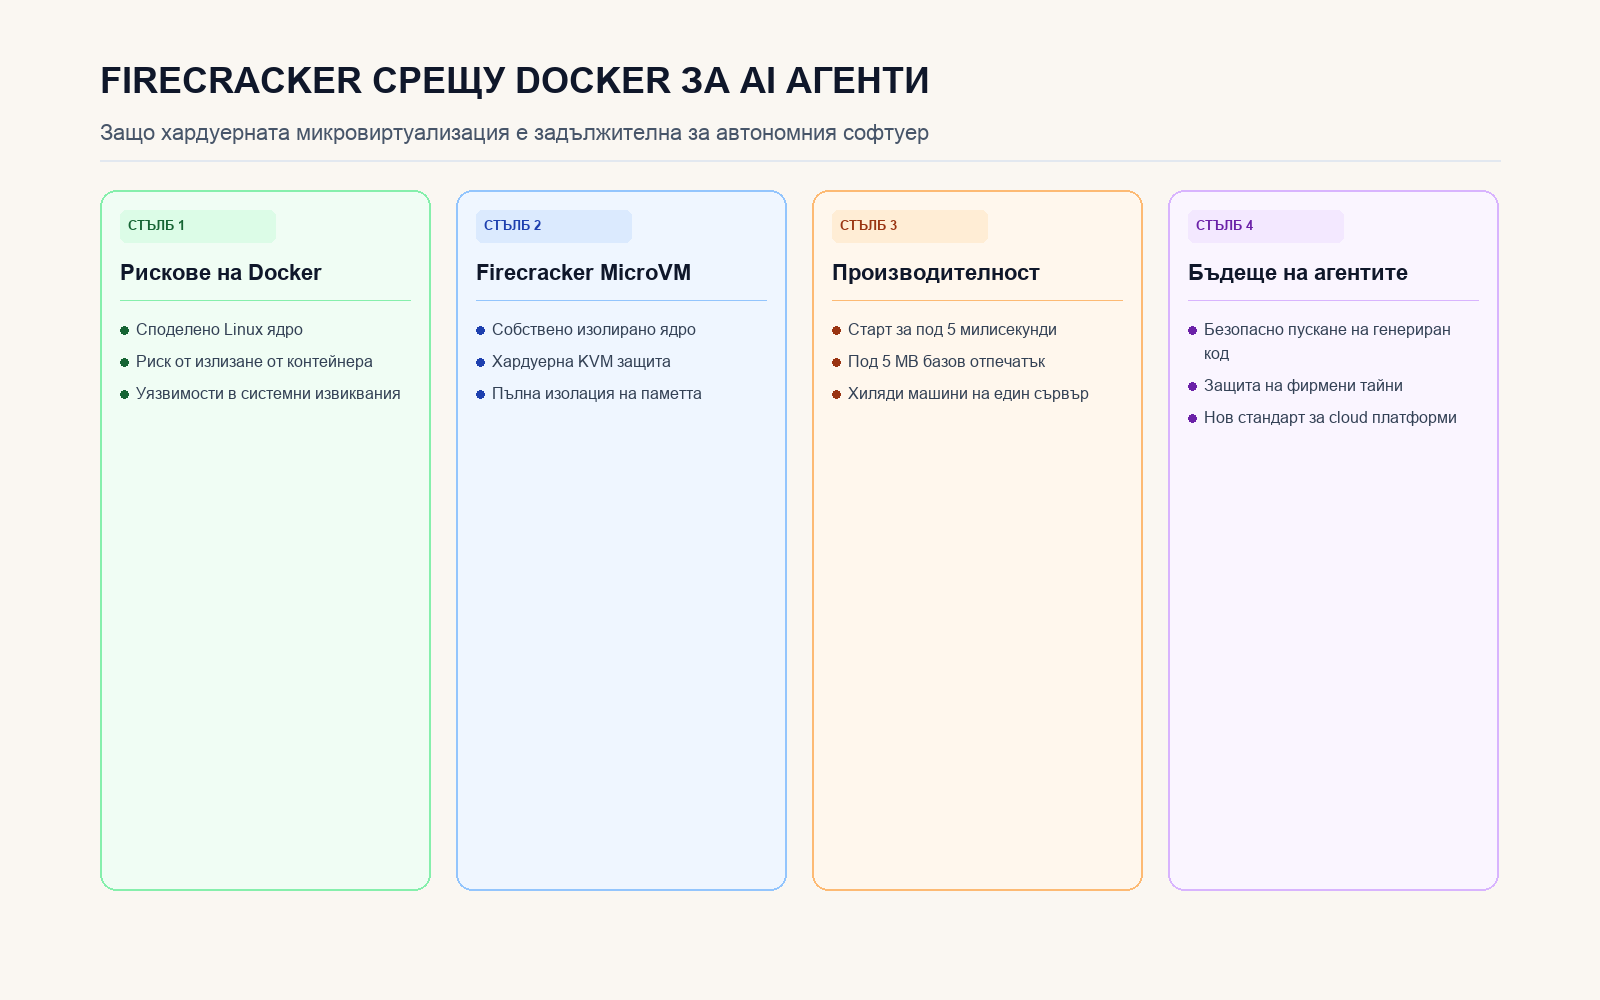
Сравнение на времето за стартиране, сигурността на ядрото и консумацията на RAM.