Разликата между затворените и отворените AI модели в офанзивните киберспособности се сви до паритет
Източник: Michael Berman (Tanjstaffl) / Wikimedia Commons
Анализ на способностите за автоматизирано откриване и експлоатация на софтуерни уязвимости показа, че технологичната преднина на проприетарните системи се е стопила [1]. Изследването в областта на киберсигурността демонстрира, че архитектурите с отворени тегла постигат идентични резултати при откриване на уязвимости от нулев ден в рамките на контролирани тестове за симулация на атаки.
Автономно анализиране на двоичен код и генериране на пачове
Тестовете включват над 500 реални софтуерни проекта с отворен код и затворени корпоративни библиотеки. Както комерсиалните флагмани, така и специализирано дообучени отворени модели успяват да декомпилират бинарни файлове, да проследят препълване на буфера и да конструират работещи експлойти за под пет минути.
Дилемата около разпространението на офанзивни инструменти
Изравняването на силите засилва тревогата сред експертите по национална сигурност. Докато затворените API доставчици могат да блокират опити за генериране на зловреден софтуер чрез филтри на изхода, отворените модели могат да бъдат пуснати на изолиран хардуер от всеки злонамерен субект без възможност за централизиран контрол.
Краят на сигурността чрез неяснота и преходът към автоматизирана защита
Паритетът между отворени и затворени модели в киберпространството налага фундаментална трансформация в концепцията за дигитална защита. Илюзията, че мощните киберинструменти могат да останат под контрола на шепа доверени корпорации, окончателно рухна. Единственият устойчив отговор е цялостно пренаписване на софтуерната парадигма към езици с гарантирана безопасност на паметта (като Rust) и задължително интегриране на защитни AI агенти във всеки етап от компилацията на код. В свят, където откриването на експлойти е автоматизирано, защитата също трябва да стане мигновена и автономна.
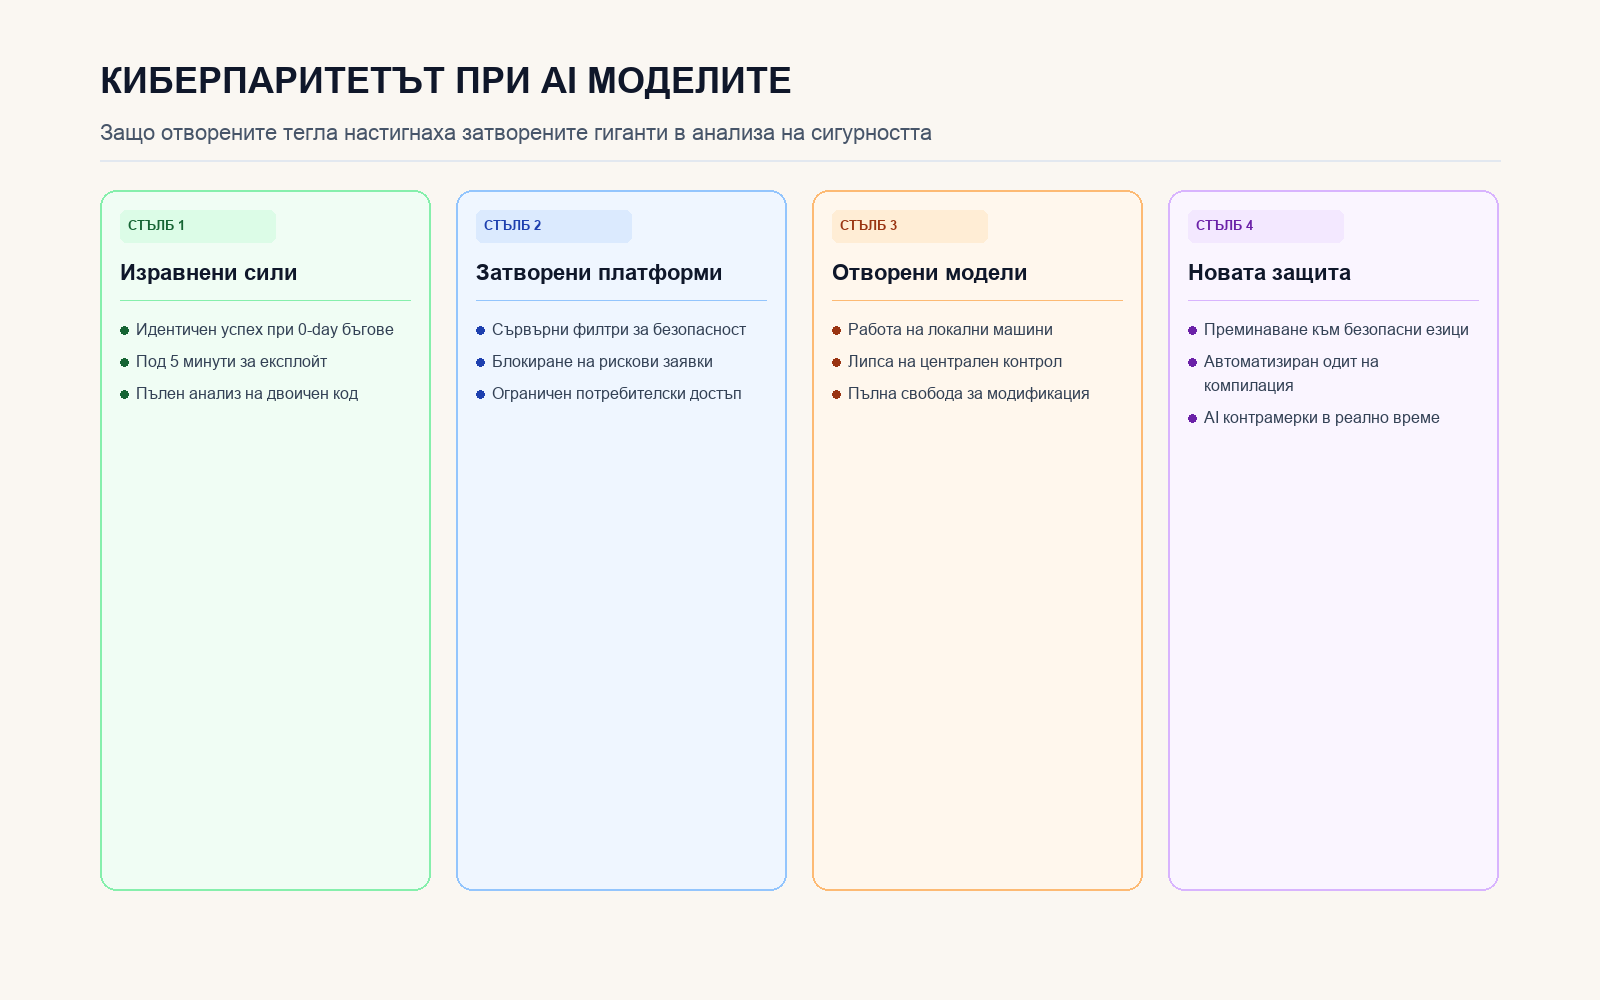
Сравнение на откриването на 0-day бъгове, експлойтите и защитните стратегии.