GitLab 19.5 превърна автономните AI агенти в регулирана част от корпоративната DevOps платформа
Източник: InfoQ / GitLab
Платформата за съвместна разработка GitLab обяви пускането на версия 19.5, превръщаща управлението на автономни системи в официален стълб на съвременния DevOps цикъл [1]. Новият софтуерен релиз дава възможност на корпоративните клиенти безопасно да интегрират AI агенти, защитавайки целостта на цялата верига за доставка на софтуер.
Криптографски произход и неизменен одит на агентския код
Всеки ред код или архитектурна конфигурация, създадена от агент в GitLab 19.5, задължително се подписва със специфичен асиметричен ключ (Sigstore интеграция). Това позволява на одиторите да различават веднага човешките компилации от синтетичните пачове и да гарантират, че преди разгръщане в продукция кодът е преминал през задължителни автоматизирани сканирания за лицензионна чистота.
Динамични шлюзове за одобрение (Policy-as-Code)
Системата въвежда динамични предпазни механизми, които ограничават правата на агентите според степента на риск на промяната. Ако агентът модифицира единствено модулни тестове или вътрешна документация, сливането може да стане автоматично; ако обаче се засягат криптографски библиотеки, финансови трансакции или права за достъп, конвейерът изисква задължително физическо одобрение от двама упълномощени архитекти.
Институционализирането на машинния труд в софтуерната индустрия
С версия 19.5 GitLab официално признава реалността, че софтуерната индустрия вече оперира със смесена работна сила от хора и алгоритми. Опитът да се забрани използването на агенти или да се третират като временни скриптове е обречен на провал. Единственият устойчив път е пълното им институционализиране — с ясни цифрови самоличности, строги граници на отговорност и прозрачен одит на всеки извършен байт промяна. Това полага основите на сигурната софтуерна фабрика на бъдещето.
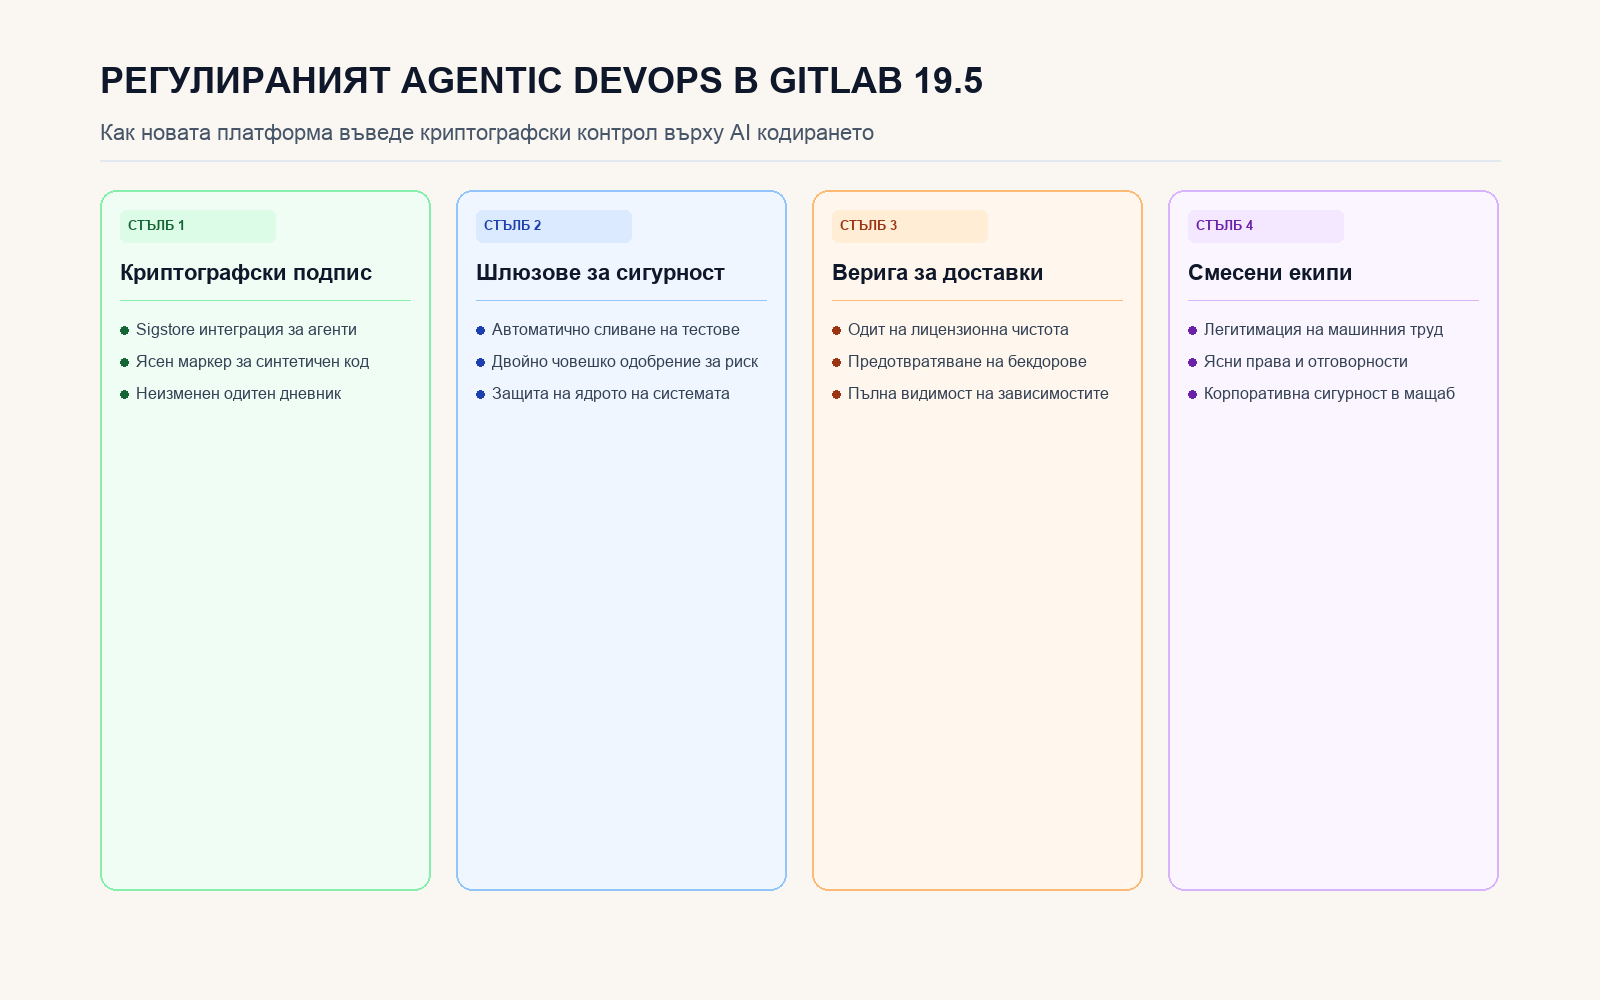
Анализ на цифровите подписи, динамичните шлюзове и софтуерната верига за доставки.