eBPF руткитове: Защо киберпрестъпниците се насочват към ядрото на Linux в облачните инфраструктури
Източник: BleepingComputer / Linux Security
Експертите по дигитална сигурност регистрират тревожна тенденция в подземните киберфоруми: рязко нарастване на интереса към създаването на зловредни модули, базирани на технологията eBPF в ядрото на Linux [1]. Първоначално създадена за високоефективен мониторинг и филтриране на мрежовия трафик, eBPF все по-често се превръща в оръжие за киберсигурността от ново поколение, позволяващо на нападателите да останат напълно невидими за стандартните антивирусни инструменти.
Защо eBPF е идеалното скривалище за модерен руткит
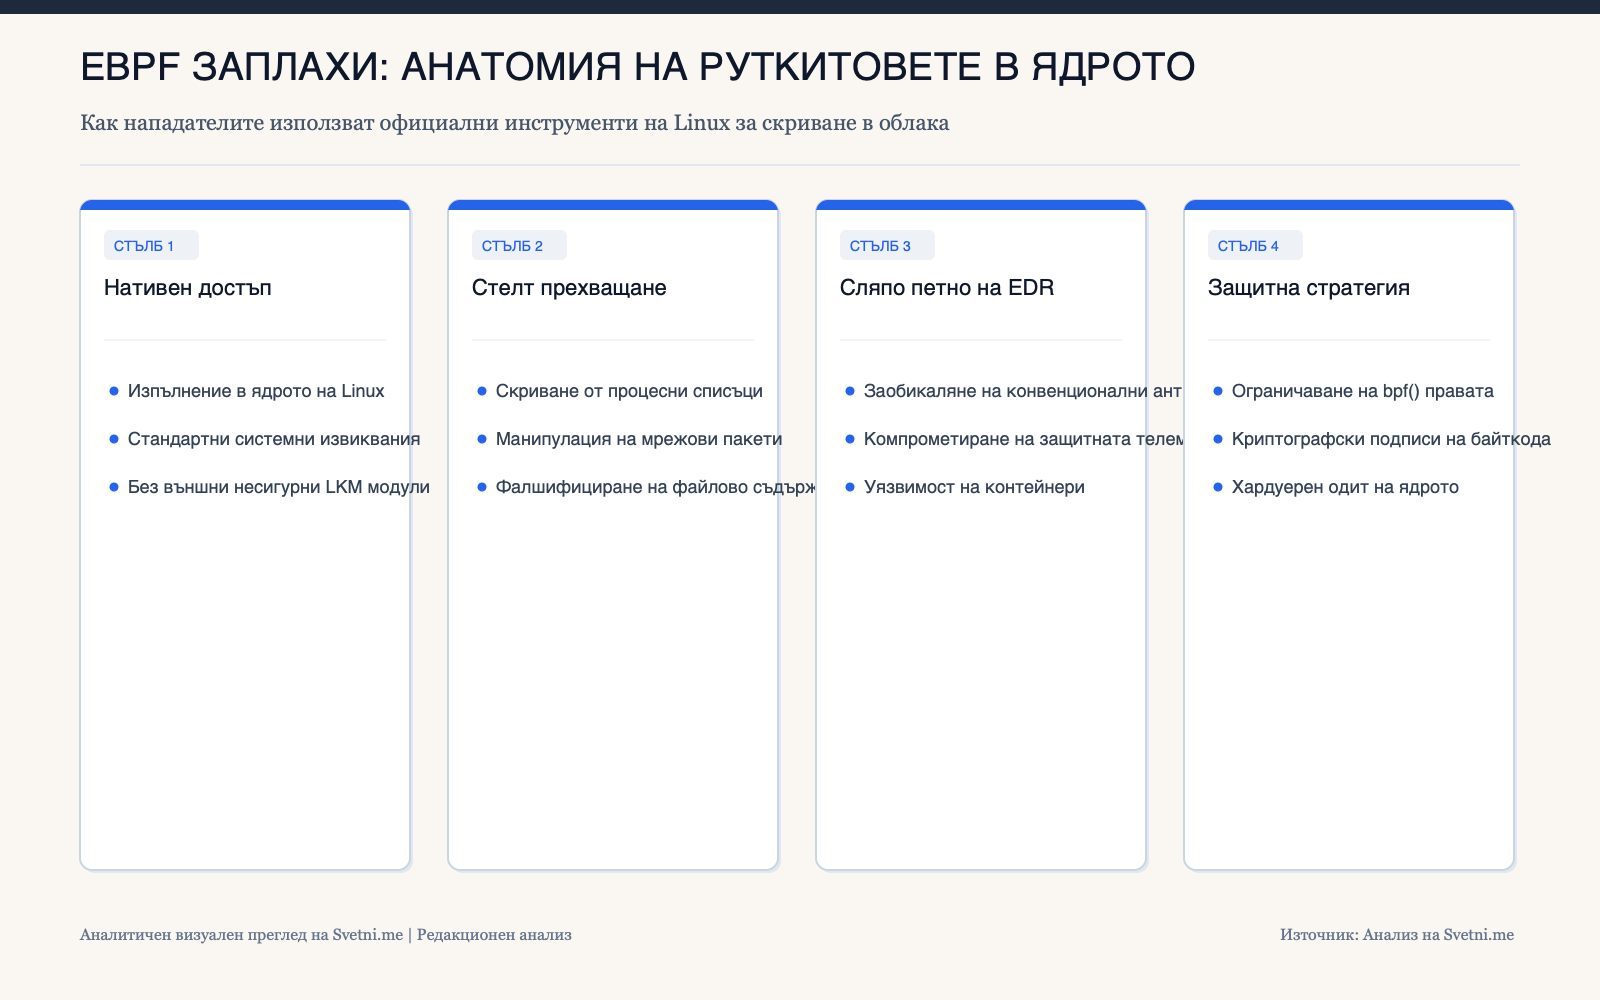
Традиционните руткитове изискваха зареждане на външни модули на ядрото (LKM), което лесно се засича от съвременните защитни механизми като Secure Boot и подписи на драйверите. За разлика от тях, eBPF програмите се зареждат през стандартни системни извиквания с административни права и се изпълняват директно във виртуалната машина на ядрото.
Зловредната eBPF програма може да прехваща функции за четене на файлове, да филтрира собствените си процеси от списъка на ps или да модифицира мрежови пакети в паметта преди те да достигнат до защитната стена.
Сляпото петно на EDR системите в облачните клъстери
Повечето комерсиални инструменти за откриване и реагиране на крайни точки (EDR) оперират в потребителското пространство (user-space) или разчитат именно на eBPF за събиране на телеметрия. Когато нападателят установи контрол върху eBPF куките, той може да фалшифицира телеметрията, подавана към EDR софтуера.
Това прави детекцията на подобни компрометации в Kubernetes клъстери изключително трудна без специализиран одит на суровите регистри на ядрото.
Инфографика: Аналитичен преглед на Svetni.me
Необходимост от контрол на привилегиите и интегритет на ядрото
Възходът на eBPF руткитовете налага спешно преразглеждане на политиките за сигурност в облачните среди. Администраторите трябва да ограничат използването на системното извикване bpf() само до стриктно одобрени процеси и да внедрят криптографско подписване на eBPF байткода преди зареждане.
В крайна сметка всяка мощна технология за наблюдение е нож с две остриета: същите възможности за дълбока инспекция, които помагат на инженерите да диагностицират системи, могат да бъдат обърнати срещу тях от изкусни киберпротивници.