Киберпрестъпници използват автономни AI агенти AntiFox за кражба на удостоверения в AWS
Източник: BleepingComputer / ThreatIntel
Екипите за реагиране при инциденти идентифицираха нова високоусъвършенствана заплаха за киберсигурността, базирана на автономни софтуерни агенти с кодово име AntiFox [1]. Тези специализирани AI агенти се използват от организирани кибергрупи за автоматизирано проникване в публични хранилища и среди за разработка с цел светкавично извличане на административни IAM ключове за инфраструктурата на AWS.
Механизъм на действие: Адаптивно сканиране и заобикаляне на филтри
За разлика от традиционните статични скенери за тайни (secret scanners), агентът AntiFox разполага с езиков разсъждаващ модул, който анализира семантиката на компилирани бинарни файлове, конфигурационни шаблони на Terraform и междинни логове от CI/CD конвейери.
След като открие фрагмент от ключ, агентът автоматично извършва тест за валидност срещу API крайните точки на AWS, използвайки ротация на резидентни IP адреси, за да избегне задействането на аларми за сигурност.
Ексфилтрация и незабавно монетизиране на ресурсите
При потвърждаване на административен достъп, AntiFox не просто копира данните, но незабавно разгръща скрыти екземпляри за криптодобивен софтуер или създава дублиращи се роли за дългосрочно персистиране (persistence).
Скоростта на атаката е под 45 секунди от публикуването на компрометиран файл до пълното завземане на облачния акаунт, което обезсмисля ръчната реакция на дежурните администратори.
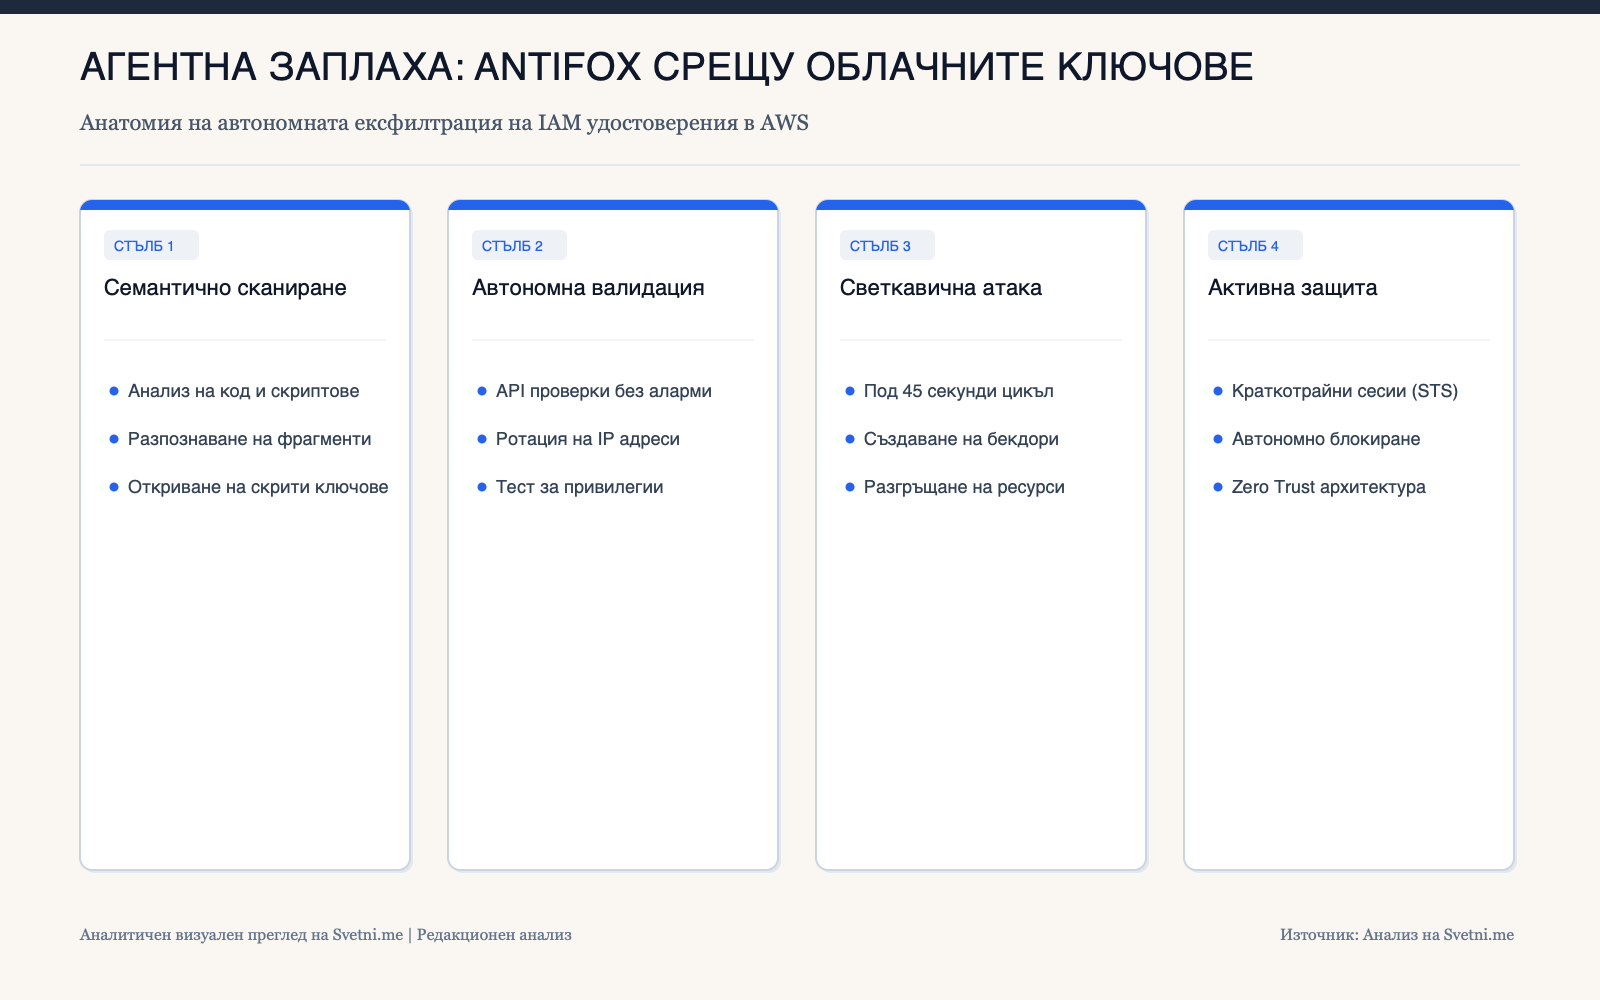
Инфографика: Аналитичен преглед на Svetni.me
Необходимост от автономна активна защита в облака
Появата на нападателни AI агенти като AntiFox бележи качествена промяна в динамиката на кибервойната: алгоритми атакуват алгоритми със скорости, недостижими за човешкия интелект. Системите за сигурност, които разчитат на периодични проверки или ръчни одобрения на инциденти, са напълно неефективни срещу този клас заплахи.
Организациите са принудени да внедряват автоматизирани политики за краткотрайни удостоверения (ephemeral credentials), хардуерни ключове за автентикация и AI защитни модули, способни да отнемат права в реално време.