Логистичният гигант Maersk потвърди пробив в сигурността след атака на WhiteArmor с откуп от 5 милиона долара
Източник: BleepingComputer / Maersk
Датският корабен и логистичен гигант A.P. Moller - Maersk официално потвърди инцидент в киберсигурността, след като хакерската група WhiteArmor компрометира сегмент от вътрешната ИТ мрежа и поиска откуп от 5 милиона долара под заплаха за публикуване на вътрешна документация [1]. Компанията предприе незабавни мерки за изолиране на засегнатите центрове за данни, за да предотврати нарушения в глобалната верига за доставки.
Вектор на проникване и реакция на инцидента
Според предварителния доклад на специалистите по дигитална криминалистика, атаката е осъществена чрез компрометиране на валидни удостоверения на външен подизпълнител за техническа поддръжка. Зловредният софтуер WhiteArmor използва ново поколение полиморфно криптиране, съчетано с автоматизирано премахване на сенчести копия (Volume Shadow Copies).
Maersk активира аварийния си протокол за непрекъснатост на операциите (business continuity plan), благодарение на който ключовите пристанищни терминали и корабното позициониране продължават да функционират в нормален режим.
Поуките от NotPetya и новата устойчивост
Инцидентът неизбежно събуди спомените за опустошителната атака NotPetya от 2017 г., която парализира флота на Maersk за седмици и доведе до загуби от над 300 милиона долара.
Този път обаче стриктното мрежово сегментиране, архитектурата Zero Trust и изолираните резервни копия в облака са предотвратили разпространението на инфекцията към оперативните системи на корабите и крановите комплекси.
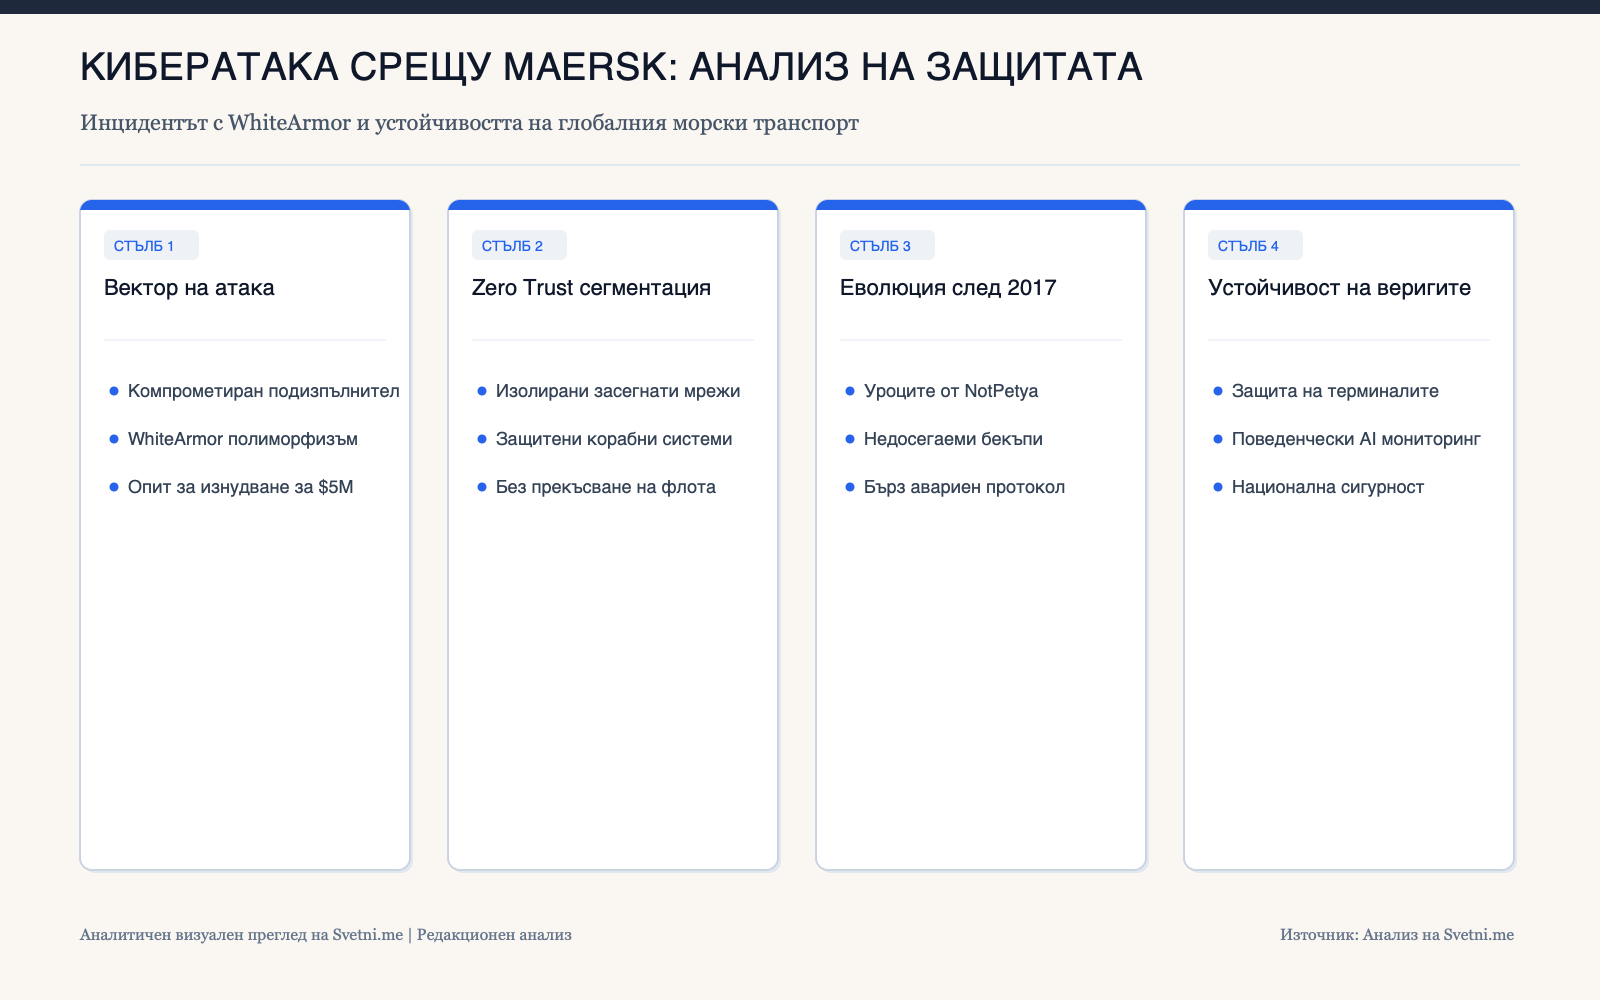
Инфографика: Аналитичен преглед на Svetni.me
Геостратегическата уязвимост на критичната транспортна инфраструктура
Атаката срещу Maersk е поредното доказателство, че глобалната логистика остава първостепенна мишена за финансово мотивирани киберпрестъпници и държавно спонсорирани хакерски формирования. Във време на геополитическо напрежение и пренасочване на търговските пътища, дори краткотрайно спиране на контейнерен терминал предизвиква верижни забавяния в световната икономика.
За да се защитят, морските оператори трябва да инвестират не само в традиционни защитни стени, но и в AI системи за поведенчески анализ в реално време, способни да изолират компрометирани акаунти за милисекунди.