Apify подмени всички API токени и наложи нулиране на 2FA след пробив в сигурността
Източник: BleepingComputer / Apify
Облачната платформа за събиране на уеб данни и автоматизация на браузъри Apify предприе мащабни извънредни мерки, след като откри неоторизиран достъп до вътрешни системни бази данни [1]. Компанията автоматично обезсили всички съществуващи API токени на своите потребители и изиска принудително нулиране на двуфакторната автентикация (2FA) за предотвратяване на компрометиране на автоматизираните процеси.
Технически параметри на защитната реакция
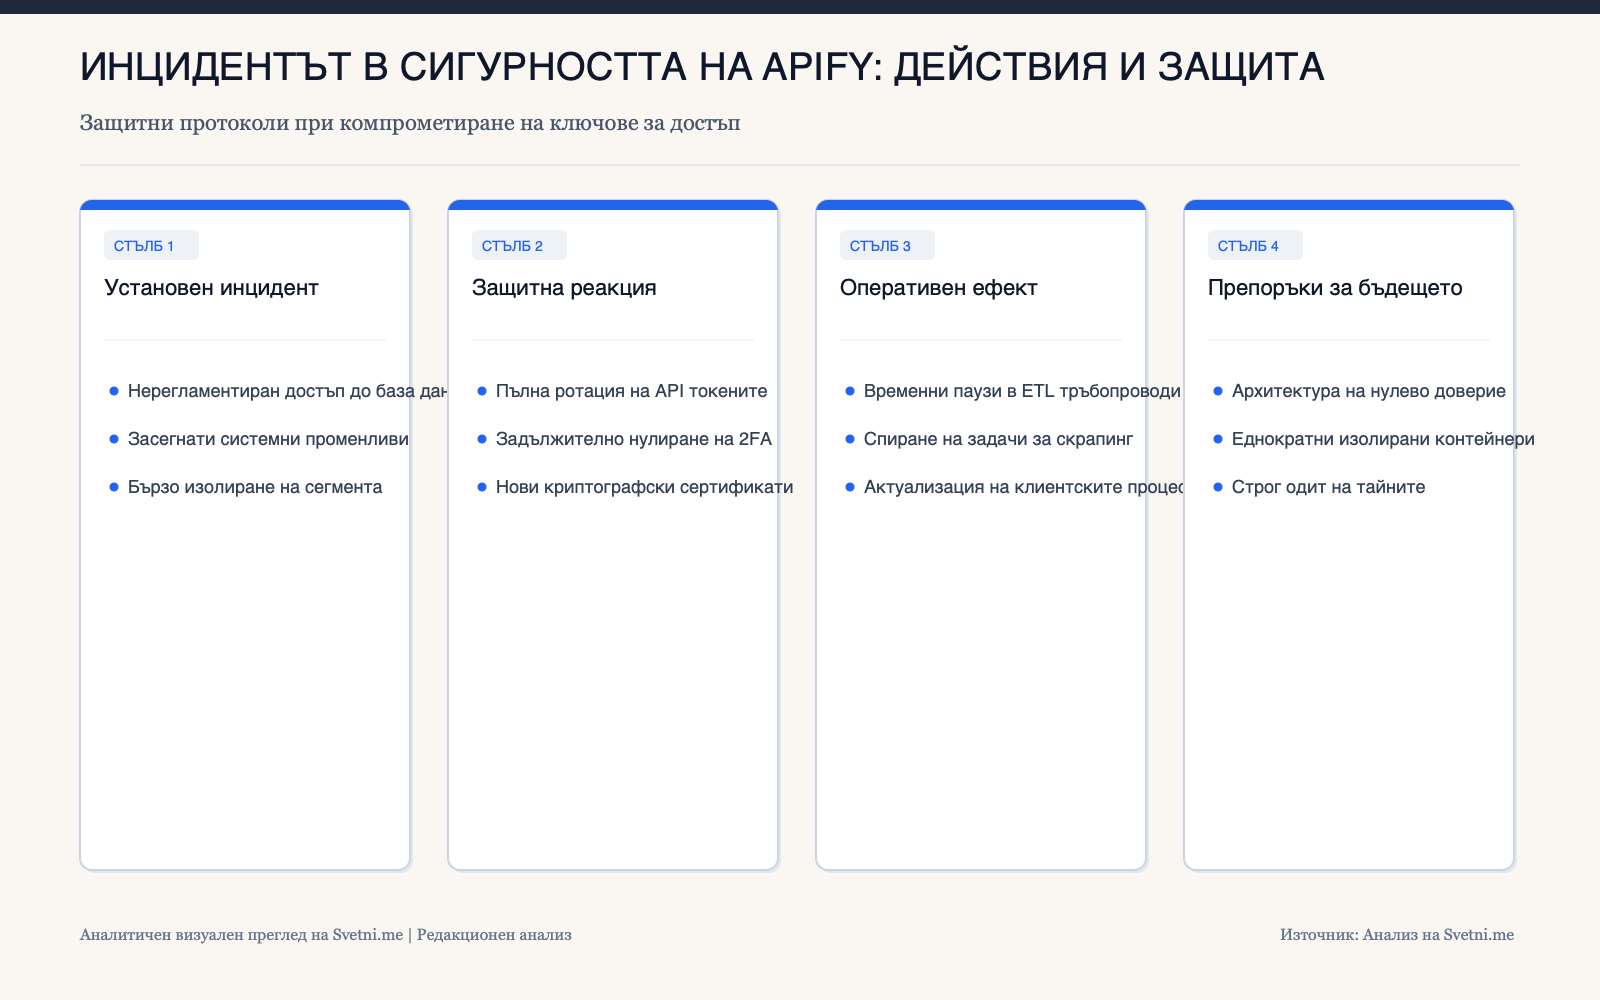
Инцидентът е засегнал изолиран сегмент от инфраструктурата, управляващ съхранението на потребителски променливи на средата и системни интеграционни тайни. Екипите по сигурността са приложили протокол за пълно замразяване на подозрителните инстанции и са въвели нови криптографски ключове за подписване на вътрешния трафик.
Потребителите, използващи платформата за захранване на RAG тръбопроводи и AI агенти, бяха призовани да актуализират своите скриптове с новогенерирани идентификатори за достъп.
Въздействие върху автоматизираните информационни потоци
Масовото анулиране на токени доведе до временни смущения в хиляди уеб скрапинг задачи и автоматизирани ETL процеси по целия свят. Много компании, разчитащи на Apify за следене на цени, агрегиране на новини и събиране на пазарни данни, регистрираха паузи в информационните си потоци.
Експертите отбелязват, че бързата и открита реакция на компанията е предотвратила потенциална злоупотреба с ботнет мрежи и източване на корпоративни данни от крайни сайтове.
Инфографика: Аналитичен преглед на Svetni.me
Сигурността на инструментите за извличане на данни в ерата на агентите
С нарастващата роля на автономните агенти, платформи като Apify се превръщат в критичен посредник между отворения интернет и вътрешните бази данни на корпорациите. Чрез тях агентите изпълняват код, навигират в защитени уебсайтове и събират ценно знание в реално време. Компрометирането на подобен шлюз дава възможност за инжектиране на зловреден код и манипулиране на резултатите от търсенето.
Бъдещето на уеб автоматизацията изисква внедряване на строги принципи на нулево доверие (Zero Trust), при които всеки индивидуален бот или процес работи в напълно изолиран еднократен контейнер без достъп до глобални споделени тайни.