Уязвимостта от нулев ден SignDrop в Windows позволява придобиване на права SYSTEM
Източник: BleepingComputer / Trend Micro
Експерти по информационна сигурност идентифицираха активна експлоатация на нова уязвимост от нулев ден (zero-day), обозначена като SignDrop, в ядрото на операционната система Windows на Microsoft [1]. Дефектът позволява на локален нападател с минимални привилегии да заобиколи защитата за проверка на дигитални подписи на драйвери (Driver Signature Enforcement) и да получи пълен контрол на ниво SYSTEM върху компрометирания хост.
Технически механизъм на експлоатация на SignDrop
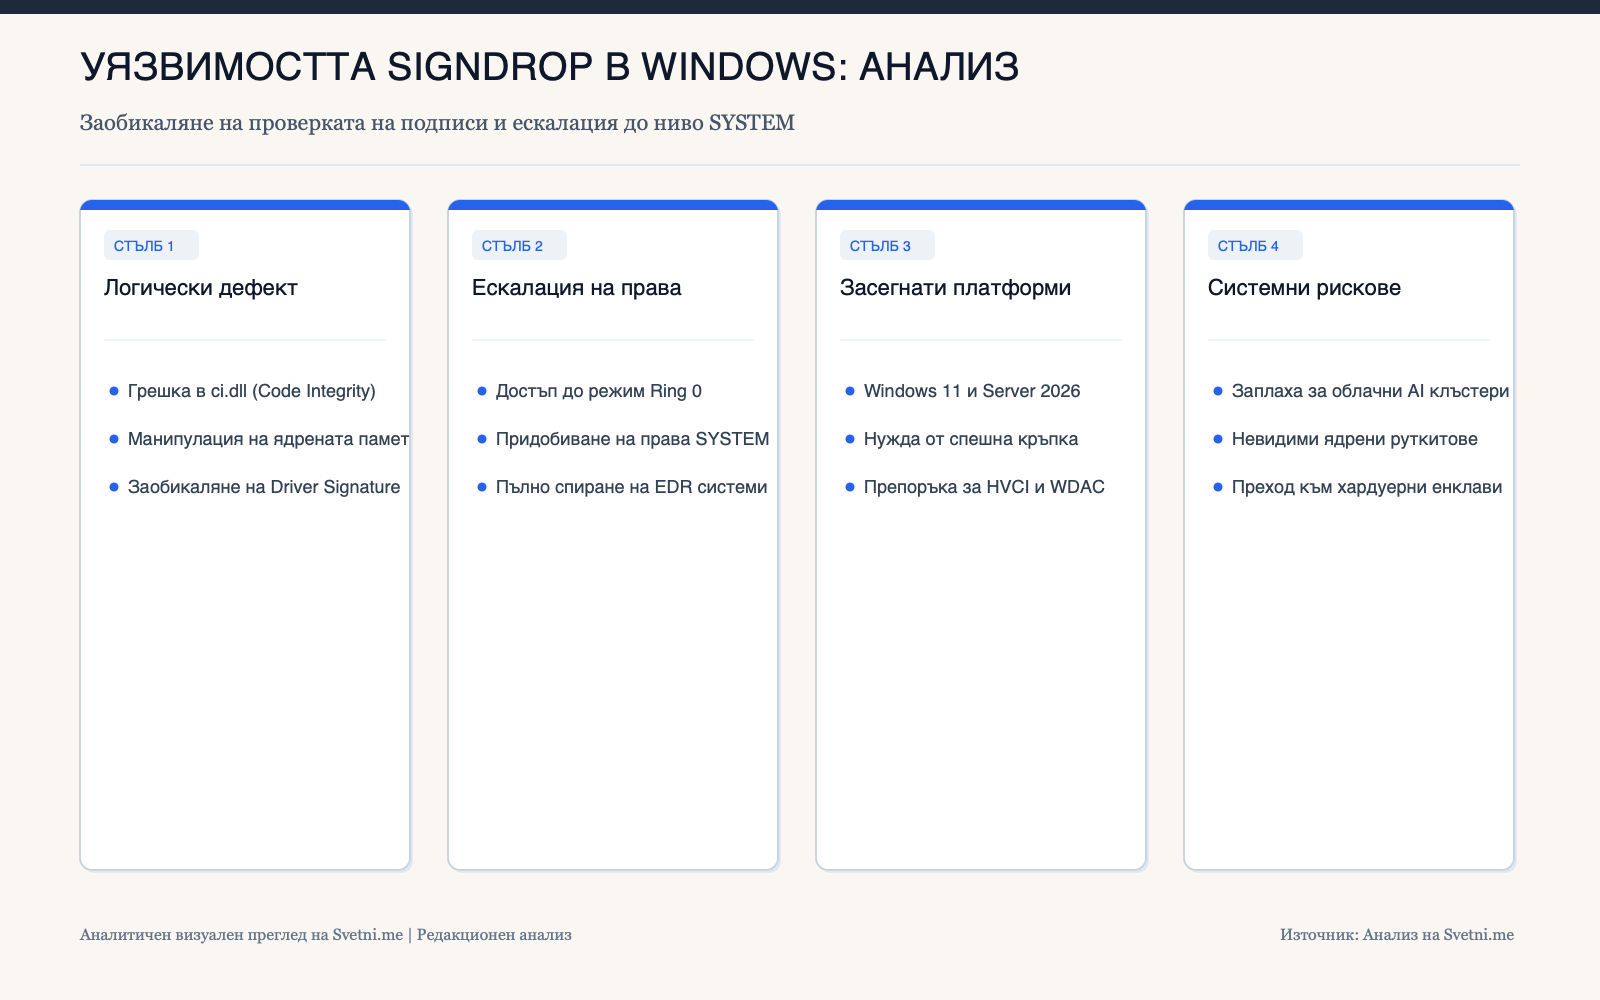
Уязвимостта се корени в логическа грешка при обработката на отменени каталози от сертификати в драйвера ci.dll (Code Integrity). Чрез специално форматиран извикване на системна функция, нападателят може да подмени списъка с доверени сертификати в ядрената памет за микросекунди преди зареждането на зловреден софтуерен компонент.
След като зареди драйвер в режим на ядрото (Ring 0), нападателят може да деактивира всички инсталирани антивирусни решения, инструменти за разширено засичане и отговор (EDR) и да инсталира невидими за операционната система руткитове.
Засегнати системи и временни мерки за защита
Проблемът засяга всички поддържани версии на Windows 11 и Windows Server 2026. Microsoft потвърди, че работи по извънредна кръпка за сигурност, но до нейното официално разпространение администраторите се съветват да активират политики за цялост на кода, защитени от хипервайзор (HVCI), и строг контрол на устройствата чрез WDAC.
Тези мерки ограничават зареждането на непознати бинарни файлове дори при компрометиране на проверката на сертификатите.
Инфографика: Аналитичен преглед на Svetni.me
Кризата на доверието в механизмите за подписване на драйвери
Уязвимостта SignDrop разкрива крехкостта на съвременната архитектура за сигурност на операционните системи. Когато базисният механизъм за валидиране на правото на изпълнение на код в ядрото може да бъде заобиколен, всички защитни слоеве над него губят стойността си. Това прави корпоративните облачни клъстери за изкуствен интелект и бази данни изключително уязвими към дълбоко закотвени шпионски инструменти.
Дългосрочното решение изисква преминаване към хардуерно изолирани енклави и строга верификация на фърмуера при всяко стартиране на машините.