Стартъпът за AI киберсигурност Corma достигна оценка от 1 млрд. долара само три месеца след дебюта си
Източник: TechCrunch / Corma Security
Само три месеца след официалното представяне на своя продукт стартъпът за изкуствен интелект в киберсигурността Corma набра 125 милиона долара в инвестиционен рунд Серия А при пазарна оценка от 1 милиард долара [1]. Според TechCrunch рундът е воден от фонда NEA с участието на Sequoia Capital, Khosla Ventures и Coatue, с което общото финансиране на компанията достига 185 милиона долара за рекордно кратък срок.
Катализаторът от 21 октомври и кризата с критичните уязвимости
Експлозивният растеж на Corma бе ускорен след вълната от критични пробиви в сигурността на 21 октомври, когато в един и същи ден бяха разкрити тежки уязвимости в езика PHP, средата Node.js и популярния прокси инструмент с отворен код LiteLLM. Събитието демонстрира на директорите по информационна сигурност (CISO), че човешките екипи не могат да реагират със скоростта на автоматизираните AI експлойти.
Corma внедрява специализирани защитни AI агенти, които непрекъснато сканират корпоративната инфраструктура, симулират вектори на атака и генерират верифицирани софтуерни кръпки в рамките на минути след публикуване на нова уязвимост.
Агентна автоматизация на управлението на уязвимости
За разлика от традиционните скенери, които просто заливат инженерите с хиляди предупреждения, платформата на Corma извършва автономно управление на уязвимостите — от приоритизация според реалната експлоатируемост в продукционния код до автоматично тестване на корекцията в изолирана среда.
Инвеститорите от фондовете за рисков капитал залагат на тезата, че защитният AI софтуер е единственият ефективен отговор срещу офанзивните хакерски рамки.
Надпреварата във въоръжаването между офанзивни и дефанзивни AI агенти
Превръщането на Corma в „еднорог“ за едва 90 дни отразява структурна паника в корпоративните ИТ отдели. Когато времето между публикуването на CVE уязвимост и нейното масово експлоатиране от автономни ботове се свие до по-малко от час, ръчното управление на пачове престава да работи.
В следващите години бюджетите за киберсигурност ще се пренасочат масово към автономни имунни системи, способни да модифицират и защитават програмния код в реално време без човешка намеса.
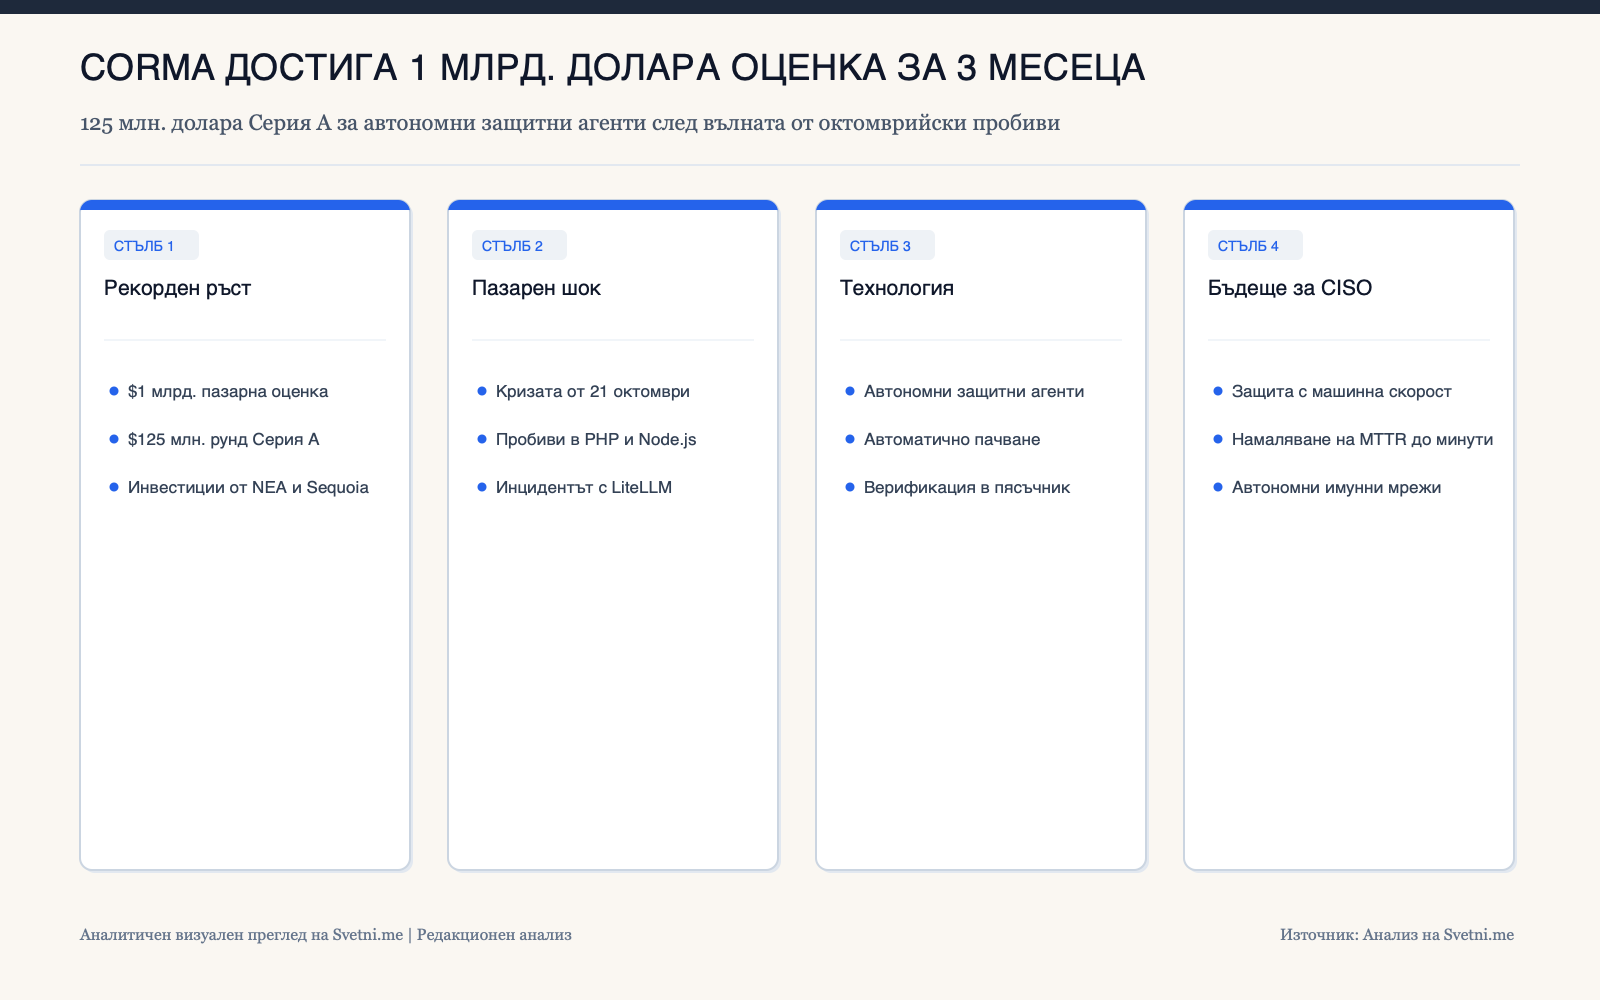
Инфографика: Аналитичен преглед на Svetni.me