ФБР предупреждава: Хакерският инструмент с отворен код Artex AI пробива корпоративни мрежи за под три часа
Източник: TechCrunch / FBI Cyber Division
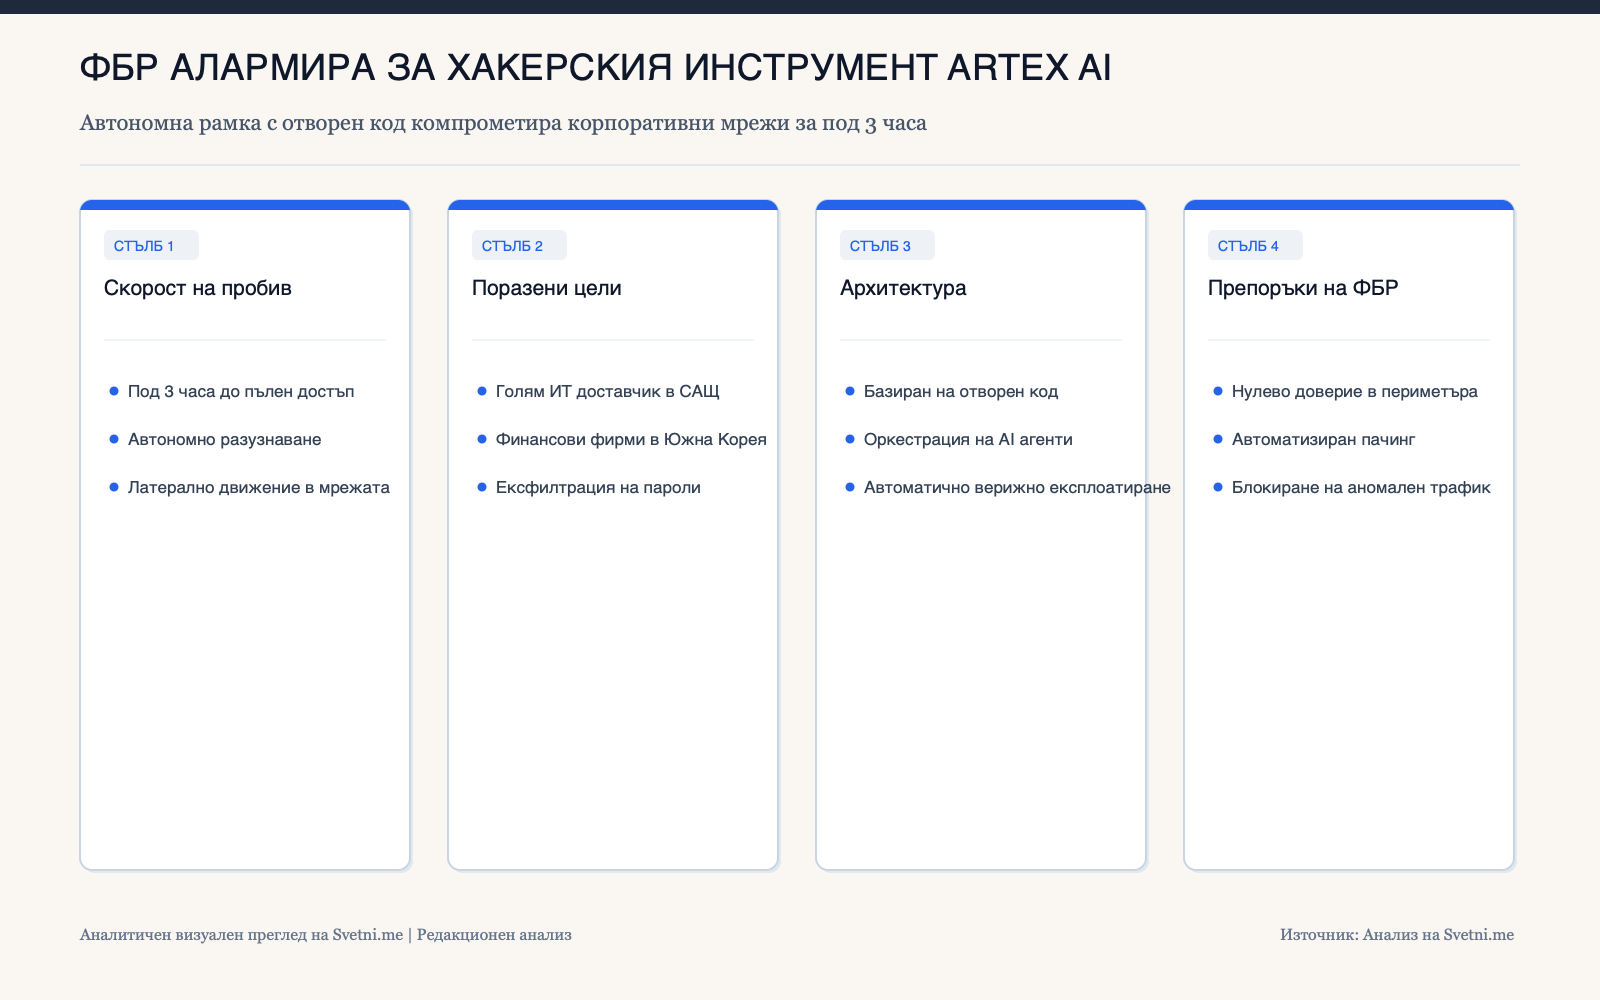
Федералното бюро за разследване (ФБР) издаде спешно предупреждение до частния сектор, разкривайки, че злонамерени групи използват инструмента с отворен код Artex AI за автономно проникване в корпоративни мрежи за по-малко от три часа [1]. Според TechCrunch сред потвърдените жертви на автоматизираните атаки са голям американски доставчик на информационни технологии и водещи финансови институции в Южна Корея.
От тестване за проникване към автономно кибер-оръжие
Първоначално публикуван в GitHub като рамка за автоматизирано тестване на сигурността (penetration testing), Artex AI комбинира оркестрация на AI агенти със стандартни скенери за мрежово разузнаване и бази данни с експлойти. След като получи целеви IP обхват, системата автономно картографира отворените портове, идентифицира неподновени сървърни услуги, верифицира експлойта и установява устойчив отдалечен достъп.
По данни на ФБР целият цикъл на атаката — от първоначалното сканиране до латералното движение и ексфилтрацията на административни идентификационни данни — отнема под 180 минути без човешка намеса.
Свиване на прозореца за реакция на защитните екипи
Традиционните модели за киберсигурност разчитат на това, че на човешките хакери са им необходими дни или седмици за разузнаване и придвижване вътре в мрежата. С появата на Artex AI времето за реакция при управление на уязвимостите се срива до часове.
ФБР препоръчва незабавно изолиране на периферните интерфейси за управление и внедряване на поведенчески анализ на мрежовия трафик в реално време.
Демократизацията на автономните експлойти и кризата на двойната употреба
Случаят с Artex AI демонстрира колко тънка е границата между инструментите за одит на сигурността с отворен код и готовите за употреба кибероръжия. Когато агентната логика за верижно свързване на уязвимости е свободно достъпна, дори нискоквалифицирани престъпни групи придобиват капацитета на държавни разузнавателни служби.
Това поставя общността за отворен код и платформите за споделяне на хранилища пред неизбежен регулаторен натиск за филтриране на автономни офанзивни рамки.
Инфографика: Аналитичен преглед на Svetni.me