Google Project Zero съкращава срока за разкриване на уязвимости на 30 дни заради AI заплахите
Източник: BleepingComputer / Google Project Zero
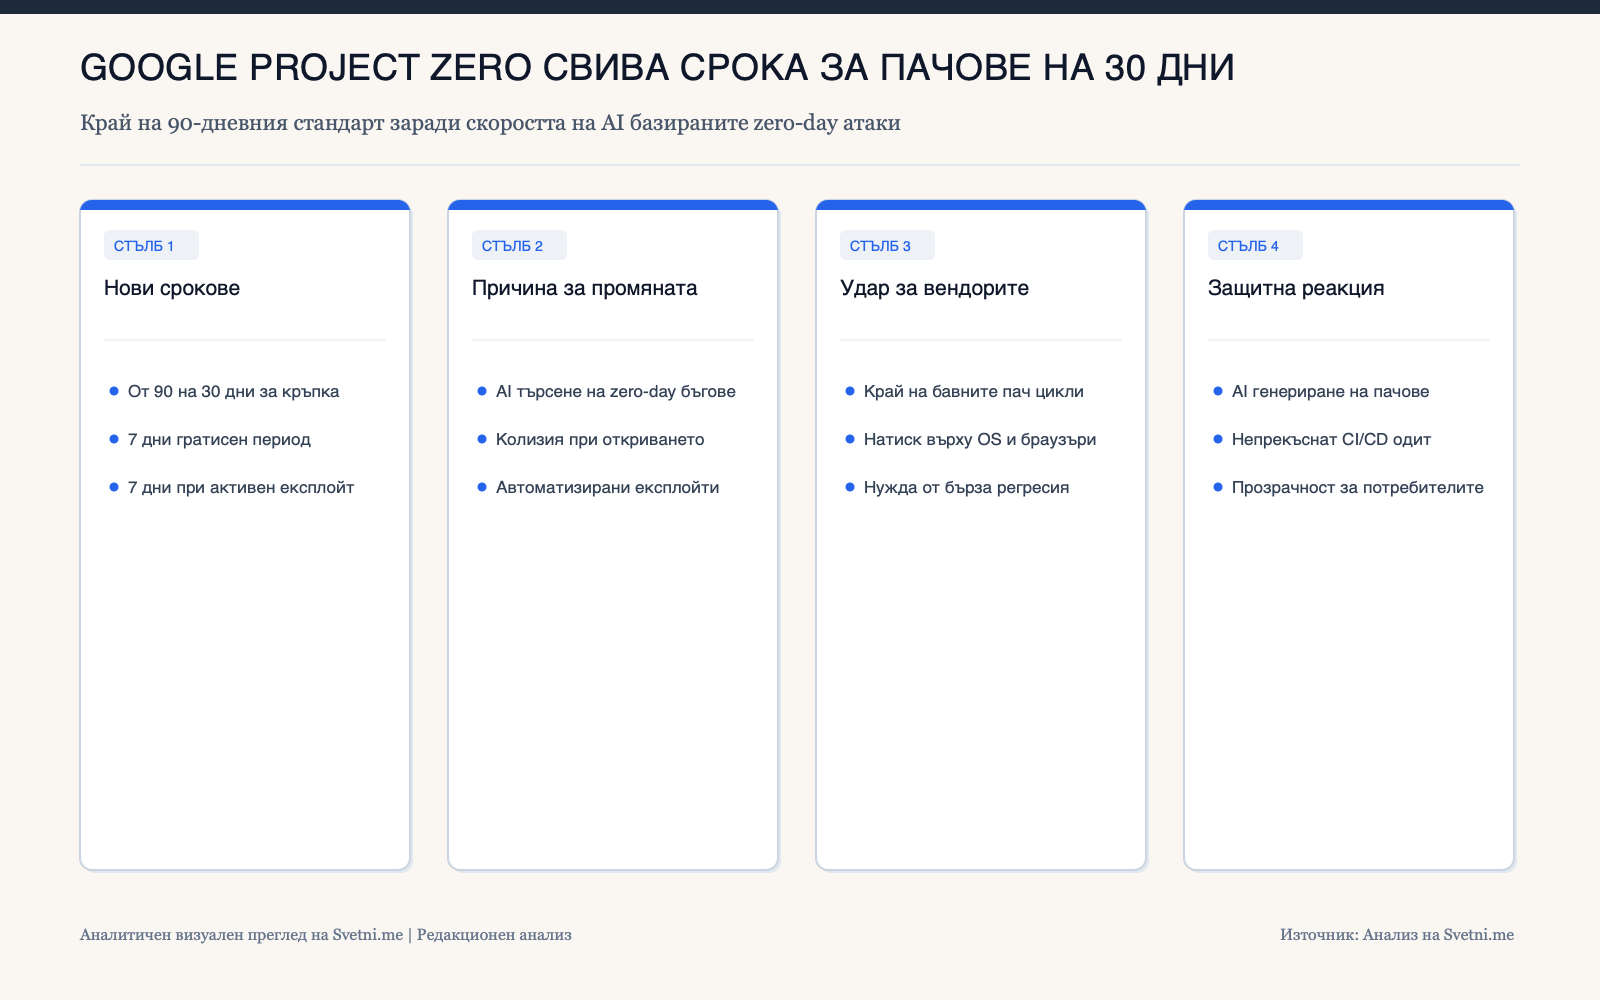
Елитният изследователски екип по киберсигурност Project Zero към Google обяви историческа промяна в своята политика за докладване на софтуерни дефекти, съкращавайки крайния срок за публично разкриване от 90 на едва 30 дни [1]. Според BleepingComputer решението е пряк отговор на експлозивния ръст на офанзивни AI агенти, които драстично намаляват времето за самостоятелно преоткриване на уязвимости от нулев ден (zero-day) от страна на хакерите.
Краят на 90-дневния индустриален стандарт
В продължение на повече от десетилетие политиката „90+30 дни“ на Google Project Zero служеше като златен стандарт в индустрията, давайки на софтуерните производители три месеца за разработване на кръпка и още 30 дни за нейното разпространение. Този модел се базираше на предположението, че вероятността два независими екипа да открият един и същ сложен бъг едновременно е минимална.
Днес обаче големите езикови модели за анализ на бинарен и сорс код сканират едни и същи публични хранилища с идентични евристики. Когато изследователите от Project Zero намерят уязвимост, вероятността автоматизираните инструменти на атакуващите да я открият в рамките на дни вече е критично висока.
Новият график: 30 дни плюс 7 дни гратисен период
Съгласно новата рамка за управление на уязвимостите, които ще се прилагат поетапно през първото тримесечие на 2027 г., вендорите ще разполагат с точно 30 календарни дни за пускане на корекция и 7 дни за нейното внедряване преди публичното публикуване на техническите детайли.
За активно експлоатирани уязвимости в реална среда срокът се свива до още по-строгите 7 дни.
Натиск върху софтуерните гиганти за автономни конвейери за пачване
Съкращаването на срока за разкриване с две трети ще предизвика сериозни сътресения при производителите на операционни системи, браузъри и корпоративен хардуер, чиито традиционни месечни цикли на тестване (като Patch Tuesday) вече се оказват твърде бавни. За да спазят 30-дневния прозорец без риск от срив в системите на клиентите, компаниите ще бъдат принудени да интегрират AI верификация и автоматизирано регресионно тестване директно в своите CI/CD процеси.
Ходът на Google Project Zero официално признава, че асиметрията във времето вече работи в полза на автоматизираните атакуващи.
Инфографика: Аналитичен преглед на Svetni.me