Изследователи по сигурността превзеха акаунта в Hugging Face на популярния гласов модел Kokoro AI
Източник: BleepingComputer / Security Research
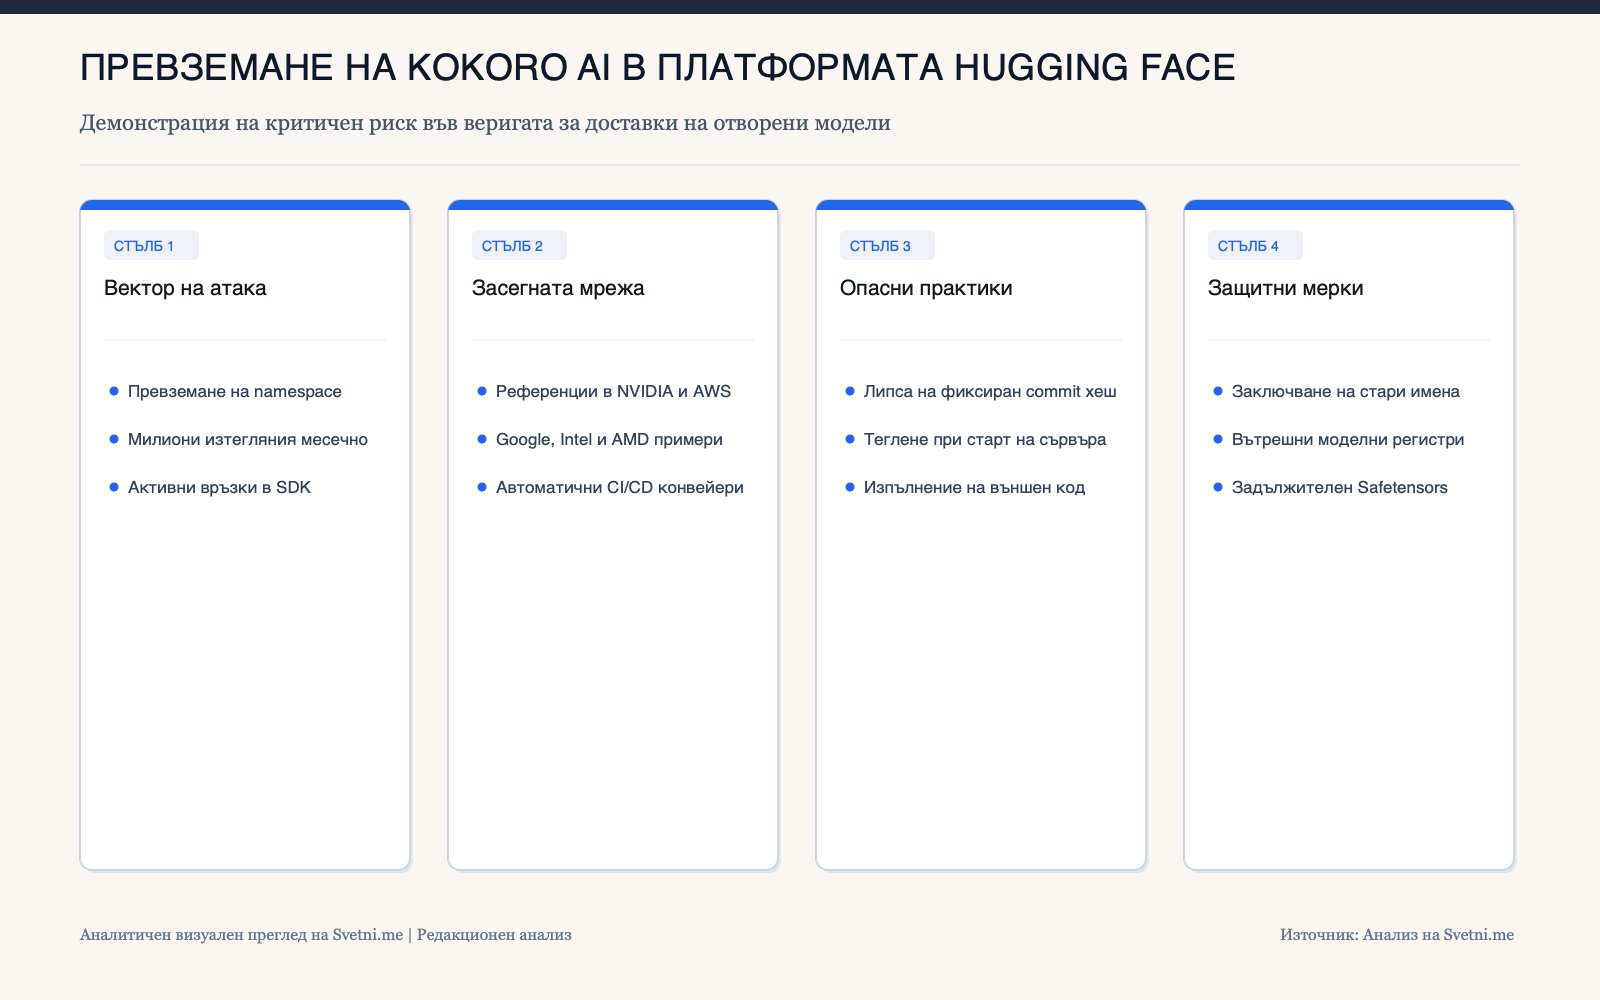
Изследователи по киберсигурност демонстрираха колко крехка е глобалната верига за доставки на изкуствен интелект, след като успяха да превземат официалното именовано пространство в Hugging Face на Kokoro — един от най-популярните модели с отворен код за синтез на реч [1]. Според репортажа на BleepingComputer моделът има милиони изтегляния месечно и е директно референциран в документация и контейнери на технологични гиганти като Google, NVIDIA, AMD, Intel и AWS.
Механизмът на превземане на осиротели именовани пространства
Пробивът е осъществен чрез класическа уязвимост в сигурността на веригата за доставки (account/namespace takeover). Когато оригиналният автор на модела е променил потребителското си име или е реорганизирал хранилището, старото име на акаунта е останало свободно за регистрация, докато хиляди автоматизирани скриптове, Docker образи и Python пакети по целия свят са продължили да теглят тегла и конфигурационен код от стария URL път.
Изследователите са регистрирали освободеното име като демонстрация на концепцията (PoC), доказвайки, че реален нападател е можел безпрепятствено да подмени файловете на модела със злонамерен код за отдалечено изпълнение.
Рискът от автоматично изтегляне на модели в продукция
Много съвременни AI конвейери извикват функцията from_pretrained() по време на стартиране на контейнера в продукция, често с активиран флаг за изпълнение на отдалечен код без фиксиране на криптографския хеш (commit SHA) на конкретната ревизия.
След отговорното разкриване на проблема екипът на Hugging Face е блокирал уязвимото пространство и е въвел нови защити срещу повторно регистриране на популярни потребителски имена.
Криптографското фиксиране на версиите като императив за AI инфраструктурата
Инцидентът с Kokoro AI е поредното доказателство, че хранилищата за невронни модели са изправени пред същите системни рискове, през които преминаха пакетните мениджъри npm и PyPI през последното десетилетие. Разликата е, че AI моделите често се изпълняват на сървъри с достъп до чувствителни корпоративни данни и скъпи GPU клъстери.
За да предотвратят катастрофални пробиви, инженерните организации трябва незабавно да забранят директното теглене на модели от публични хъбове по време на работа и да преминат към вътрешни верифицирани регистри с фиксирани SHA-256 хешове и формат Safetensors.
Инфографика: Аналитичен преглед на Svetni.me