Официалният PyPI пакет за Agent Framework на Microsoft бе компрометиран за кражба на ключове
Източник: BleepingComputer
Официалният Python пакет за агентната рамка на Microsoft в глобалното хранилище PyPI стана жертва на високопрофилна атака, след като хакери успяха да публикуват две компрометирани версии с внедрен зловреден код за кражба на идентификационни данни [1]. Инцидентът засяга разработчици на корпоративни AI агенти и поставя остър въпрос за сигурността на веригата на доставки в екосистемата с отворен код.
Ексфилтрация на API ключове при инициализация на агента
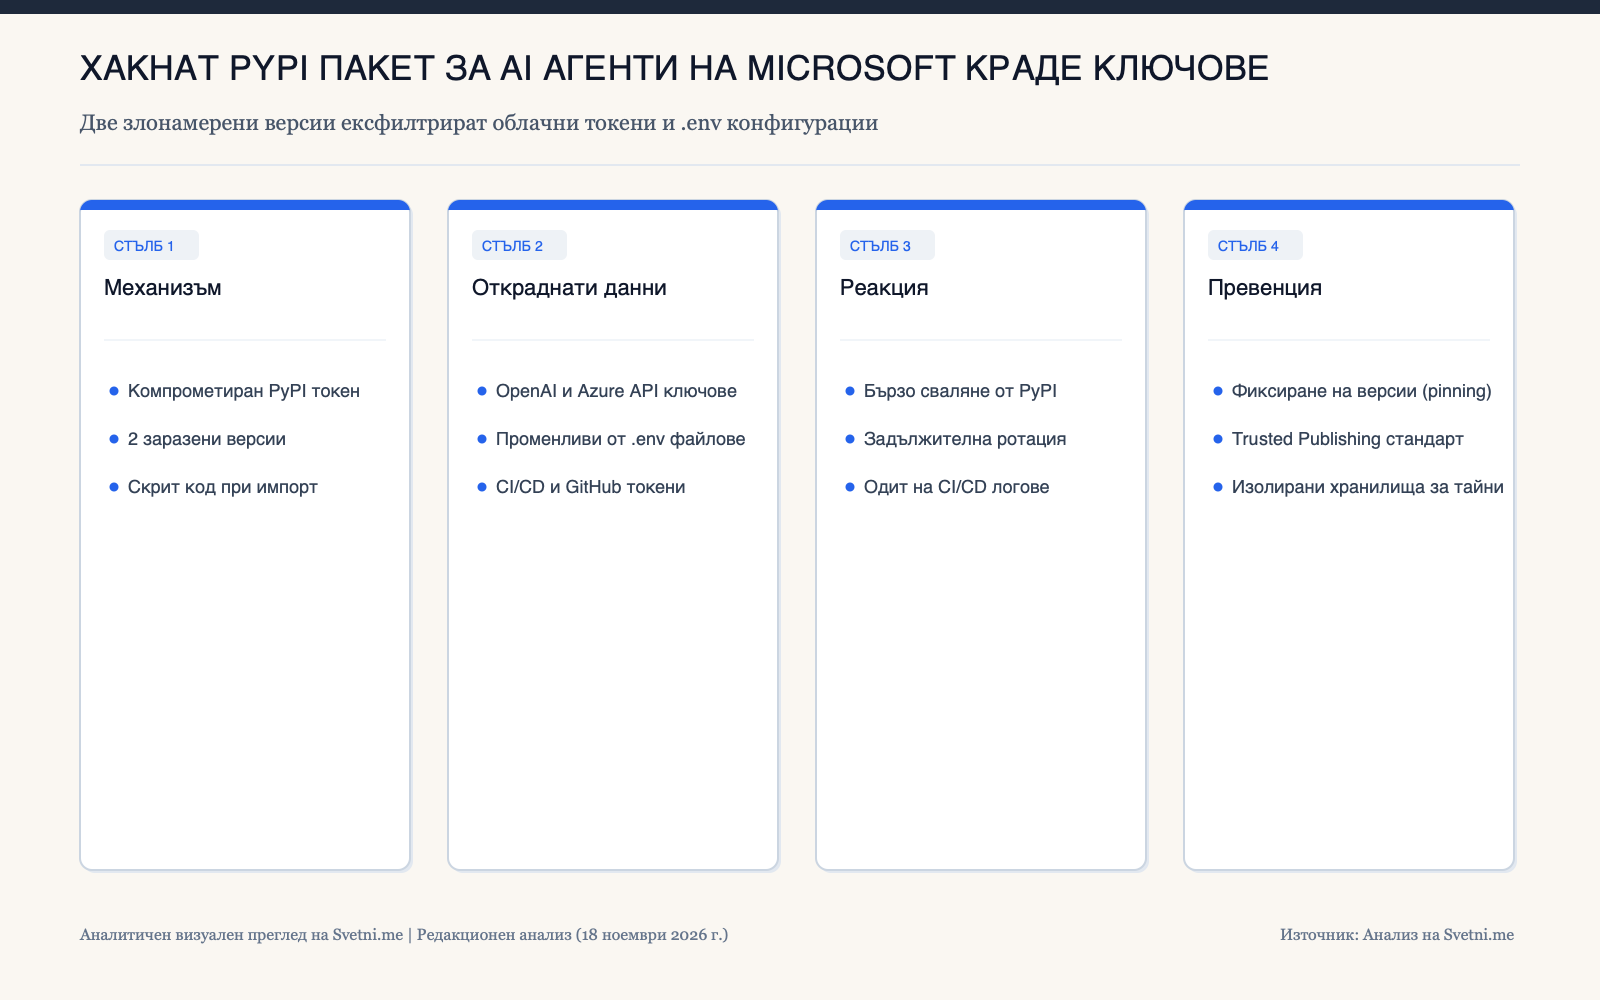
Според криминалистичния анализ, цитиран от BleepingComputer, нападателите са получили достъп до токен за публикуване, свързан с поддръжката на пакета на Microsoft в PyPI, и са качили две минорни актуализации. Зловредният полезен товар е бил скрит в инициализиращия модул, който се изпълнява автоматично при импортиране на библиотеката в Python проект.
Веднага след стартиране скриптът е сканирал паметта и системните променливи на средата (.env файлове, AWS/Azure/OpenAI API ключове, GitHub токени и SSH сертификати) и ги е изпращал в криптиран вид към външен сървър за командване и контрол.
Спешна реакция и отмяна на компрометираните версии
Екипите по киберсигурност на Microsoft и администраторите на PyPI са свалили заразените версии в рамките на няколко часа след засичането на аномалния мрежов трафик от автоматизирани скенери. Въпреки бързата реакция хиляди автоматизирани CI/CD конвейери и облачни среди за разработка, конфигурирани да изтеглят автоматично най-новата версия на зависимостите си, са били потенциално изложени на риск.
Microsoft издаде спешен бюлетин, призоваващ всички инженерни екипи, инсталирали пакета в засегнатия часови прозорец, незабавно да ротират всичките си облачни и LLM API ключове.
Агентните рамки като най-атрактивната мишена за атаки по веригата на доставки
Компрометирането на агентния пакет на Microsoft показва защо рамките за оркестрация на изкуствен интелект са се превърнали в цел номер едно за киберпрестъпниците. По своята архитектурна природа един AI агент е централен концентратор на привилегии: за да бъде полезен, в неговата среда са заредени едновременно ключове за езикови модели, достъп до корпоративни бази данни, Slack, GitHub и облачни конзоли.
Защитата срещу подобни инциденти изисква задължително криптографско подписване на пакетите (Trusted Publishers), строго фиксиране на хешовете на зависимостите и изпълнение на агентния код в мрежово изолирани контейнери без директен достъп до суровите тайни в променливите на средата.
Инфографика: Аналитичен преглед на Svetni.me