Водещите банки предупреждават: Клиентите, допускащи AI агенти до сметките си, губят защита при хакване
Източник: TechCrunch
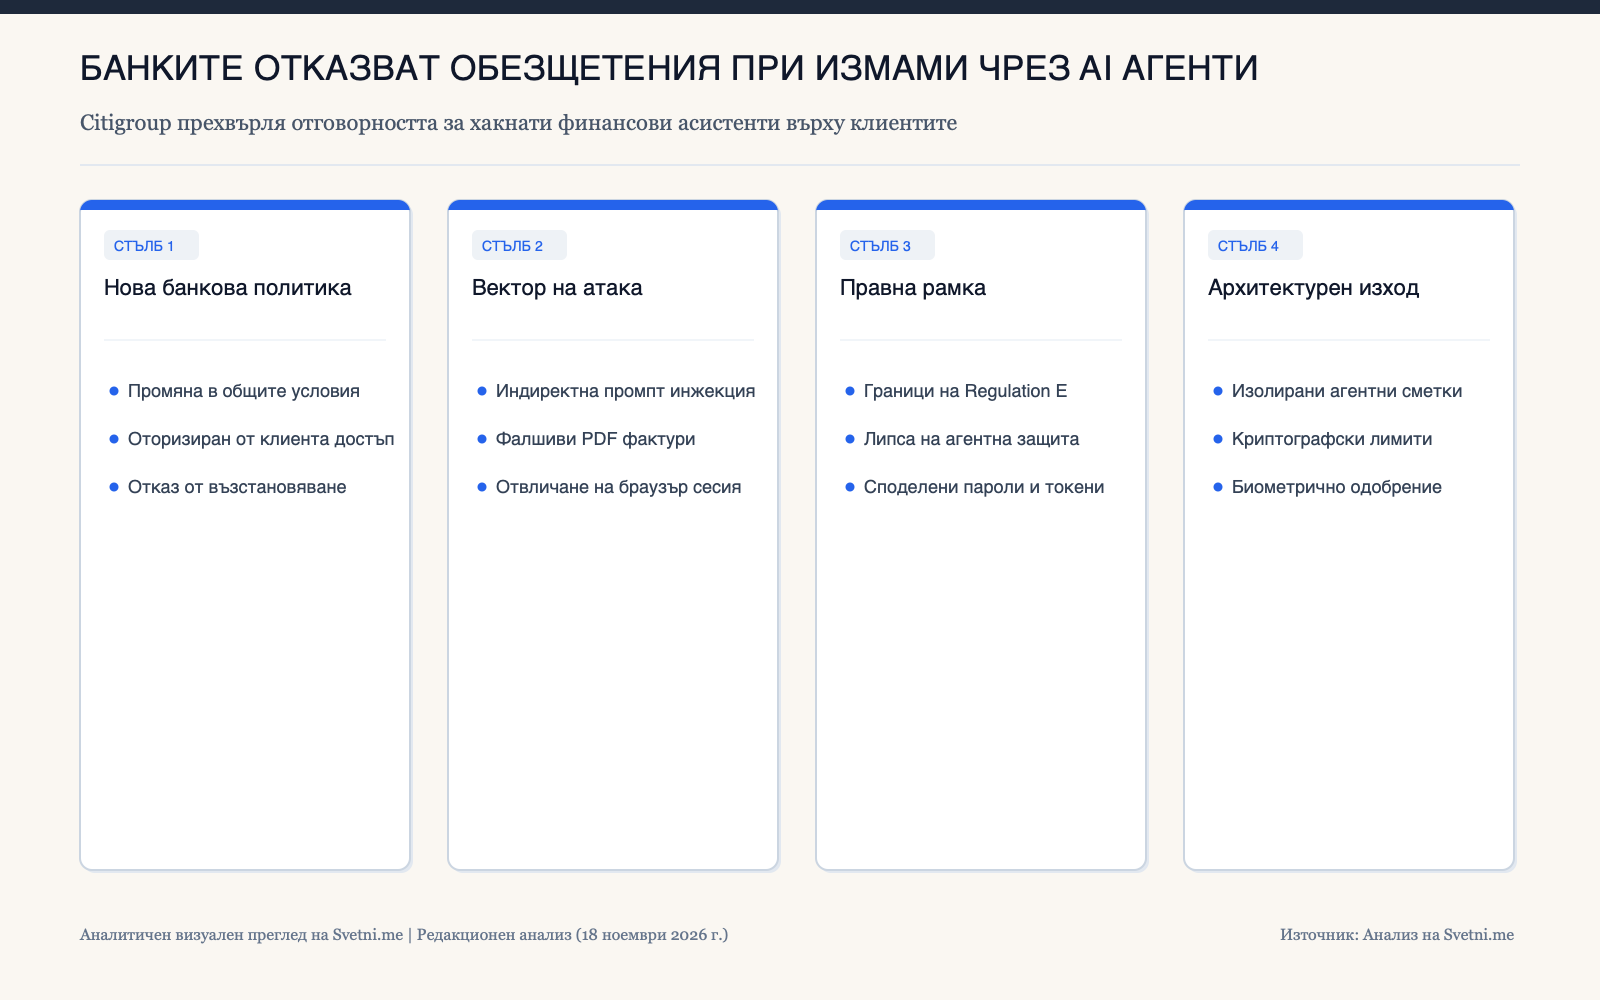
Citigroup и редица водещи институции във финансовия сектор актуализираха договорите си за дигитално банкиране с изричното предупреждение, че клиентите, които предоставят достъп на автономни AI агенти до банковите си сметки, поемат пълния финансов риск при хакване или измама [1]. Според новите клаузи трансакциите, инициирани от упълномощен от потребителя софтуерен асистент, се третират юридически като оторизирани плащания, дори когато агентът е станал жертва на промпт инжекция или злонамерена манипулация.
Правната пропаст около делегираната агентна власт
В традиционното американско и европейско банково право регулациите за защита на потребителите (като Regulation E в САЩ) задължават банките да възстановяват средства при неоторизиран достъп, когато хакери откраднат парола или клонират карта. Когато обаче самият титуляр на сметката предаде своите идентификационни данни или API токени на външен AI агент за автоматично плащане на сметки, договаряне на абонаменти или търговия, правната квалификация се променя коренно.
Банковите юристи посочват, че финансовата институция няма технически начин да разграничи легитимна инструкция на клиента към неговия агент от трансакция, предизвикана от скрита промпт инжекция в злонамерен имейл или фактура.
Вълна от атаки срещу персонални финансови асистенти
Решението на банките е провокирано от рязък скок на инцидентите в сферата на киберсигурността през второто полугодие на 2026 г. Престъпни групи все по-често атакуват не самите банкови сървъри, а локалните браузърни агенти на потребителите, вмъквайки невидими текстови команди в PDF фактури и търговски сайтове.
След като бъде заблуден, агентът сам попълва формите за банков превод и преминава през вече отворената автентикирана сесия на потребителя, заобикаляйки класическите системи за откриване на аномалии.
Необходимостта от криптографски протоколи за агентни разплащания
Твърдата позиция на Citigroup и останалите големи банки разкрива най-сериозната структурна пречка пред масовата агентна търговия. Докато софтуерните агенти се свързват с финансовата система чрез споделени потребителски пароли или неконтролирана автоматизация на екрана (computer use), финансовият риск за крайния потребител остава неприемливо висок.
Дългосрочното решение изисква замяна на споделения достъп със стандартизирани криптографски делегации — специални агентни под-сметки с твърди лимити на сумите, бели списъци на получателите и задължително биометрично потвърждение от човека при всяко отклонение от предварително одобрения профил.
Инфографика: Аналитичен преглед на Svetni.me