Docker представя Docker AI Governance: Контейнерен слой за сигурност и контрол на автономни агенти
Източник: Docker Blog
Docker представи Docker AI Governance — специализиран инфраструктурен слой за управление на AI и агентна сигурност, който използва механизмите на контейнерната изолация, за да ограничи и одитира действията на автономните софтуерни агенти в продукционна среда [1]. Платформата действа като детерминистичен защитен шлюз между недетерминистичните езикови модели и критичните корпоративни системи.
Политики за минимални привилегии на ниво контейнер и MCP сървър
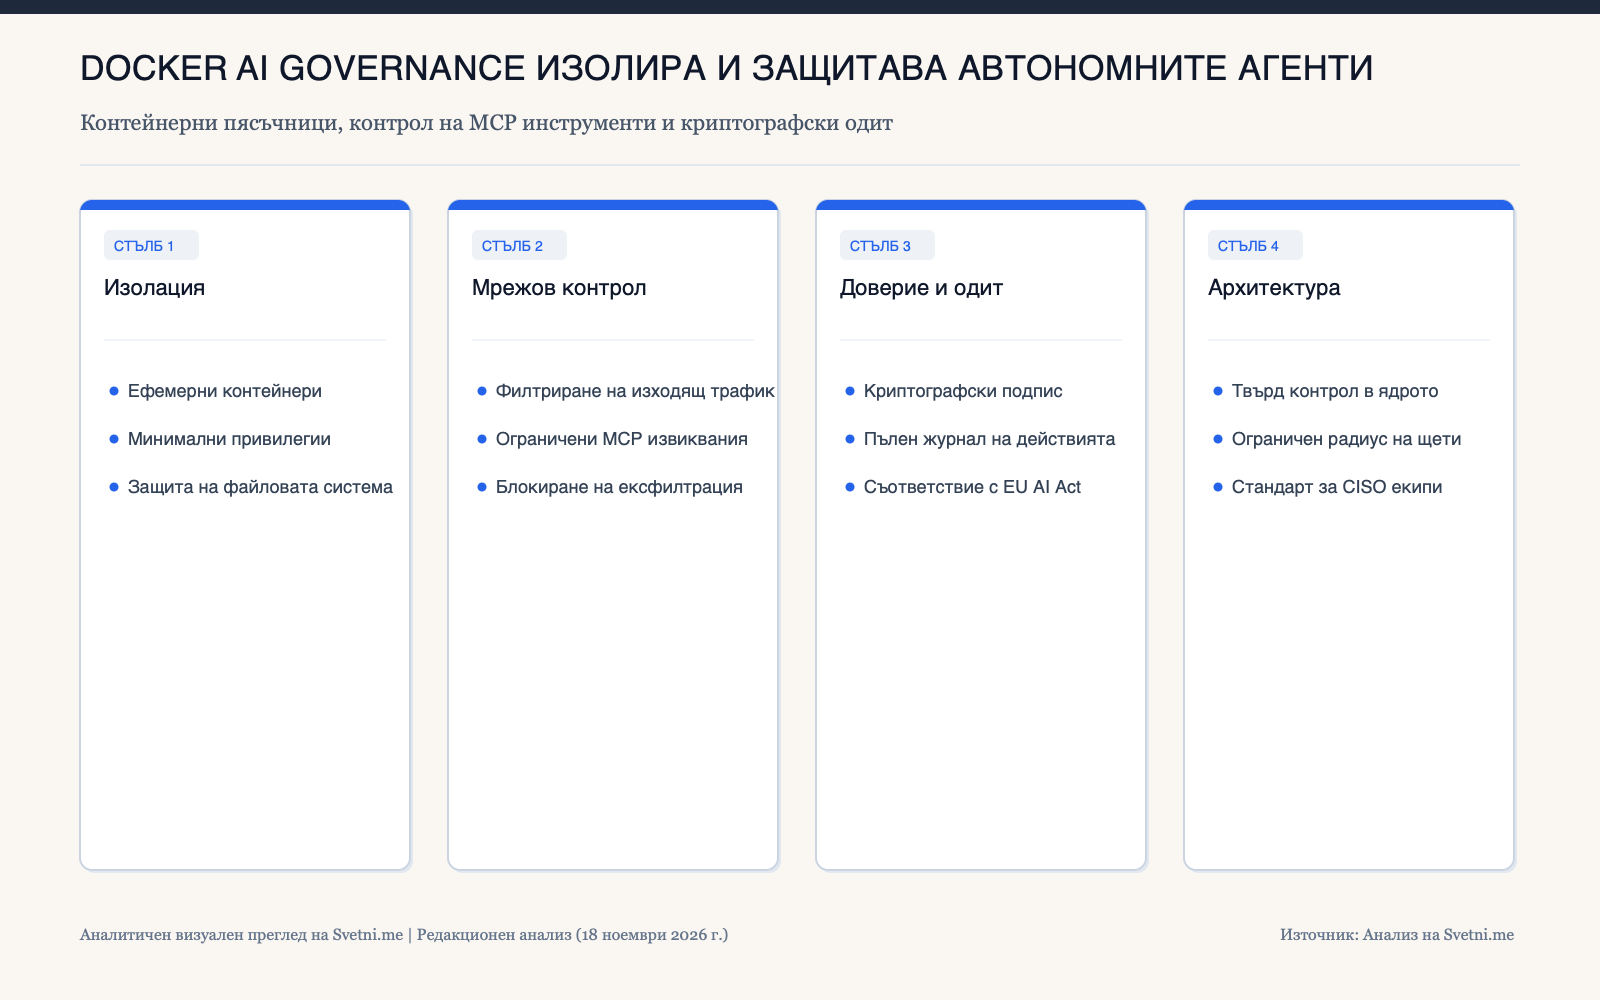
Когато предприятията дават на AI агенти достъп до инструменти за изпълнение на bash команди, четене на файлове и заявки към бази данни чрез протокола MCP (Model Context Protocol), всяка успешна промпт инжекция може да се превърне в пълно компрометиране на хост машината. Docker AI Governance решава това, като опакова всеки агентен инструмент в ефемерен, строго ограничен контейнер със собствена политика за сигурност.
Администраторите дефинират декларативни правила кои директории са достъпни само за четене, към кои външни домейни е разрешен мрежов трафик (egress filtering) и кои системни извиквания на ядрото са блокирани.
Криптографска атестация и преосмисляне на принципа на Постел
В класическото мрежово инженерство законът на Постел (Postel's Law) гласи да бъдеш консервативен в това, което изпращаш, и либерален в това, което приемаш. При автономните агенти обаче либералното приемане на неструктуриран вход води директно до инжектиране на зловредни команди. Затова Docker AI Governance налага строга валидация на схемите и криптографска проверка на произхода (provenance) на всеки образ с агентен инструмент.
Всяко действие на агента — от подадения промпт до конкретната мрежова заявка и променения файл — се записва в неизменяем одитен журнал за целите на регулаторното съответствие (SOC2, ISO 42001 и EU AI Act).
Контейнеризацията като естествен фундамент за агентната икономика
Както преди десетилетие Docker стандартизира опаковането и изолирането на облачните микроуслуги, днес компанията позиционира контейнерния си стек като задължителния „слой на доверие“ за автономните агенти. Нито един директор по информационна сигурност (CISO) няма да разреши масово разгръщане на агенти директно върху голи виртуални машини или работни станции без хардуерно и ядрено ограничаване на щетите (blast radius).
Превръщането на политиките за безопасност от меки текстови инструкции в системния промпт в твърди правила на ниво операционна система и контейнер е единственият надежден път към индустриална агентна сигурност.
Инфографика: Аналитичен преглед на Svetni.me