Трите сканера Octopus, Gecko и Tortoise маскират извличането на AI ключове като легитимен трафик на изкуствен интелект
Източник: Tin Computer Research
Анатомия на трите сканера: От рояци в Google Cloud до скрит .NET код
Ако в системните ви логове се появи заявка от GPTBot или ClaudeBot, търсеща конфигурационен файл /.env или скрит дебъг тригер, това не са официалните роботи на OpenAI или Anthropic [1]. Задълбочено телеметрично разследване на изследователската лаборатория Tin Computer разкри три координирани автоматизирани кампании — наречени Octopus, Gecko и Tortoise — които злоупотребяват с потребителските агенти на легитимни уеб роботи, за да крадат API ключове за изкуствен интелект.
В периода от края на септември до средата на ноември 2026 г. изследователите наблюдават атаките върху десет контролирани уебсайта. Трите инструмента демонстрират изключително висока степен на техническа изобретателност:
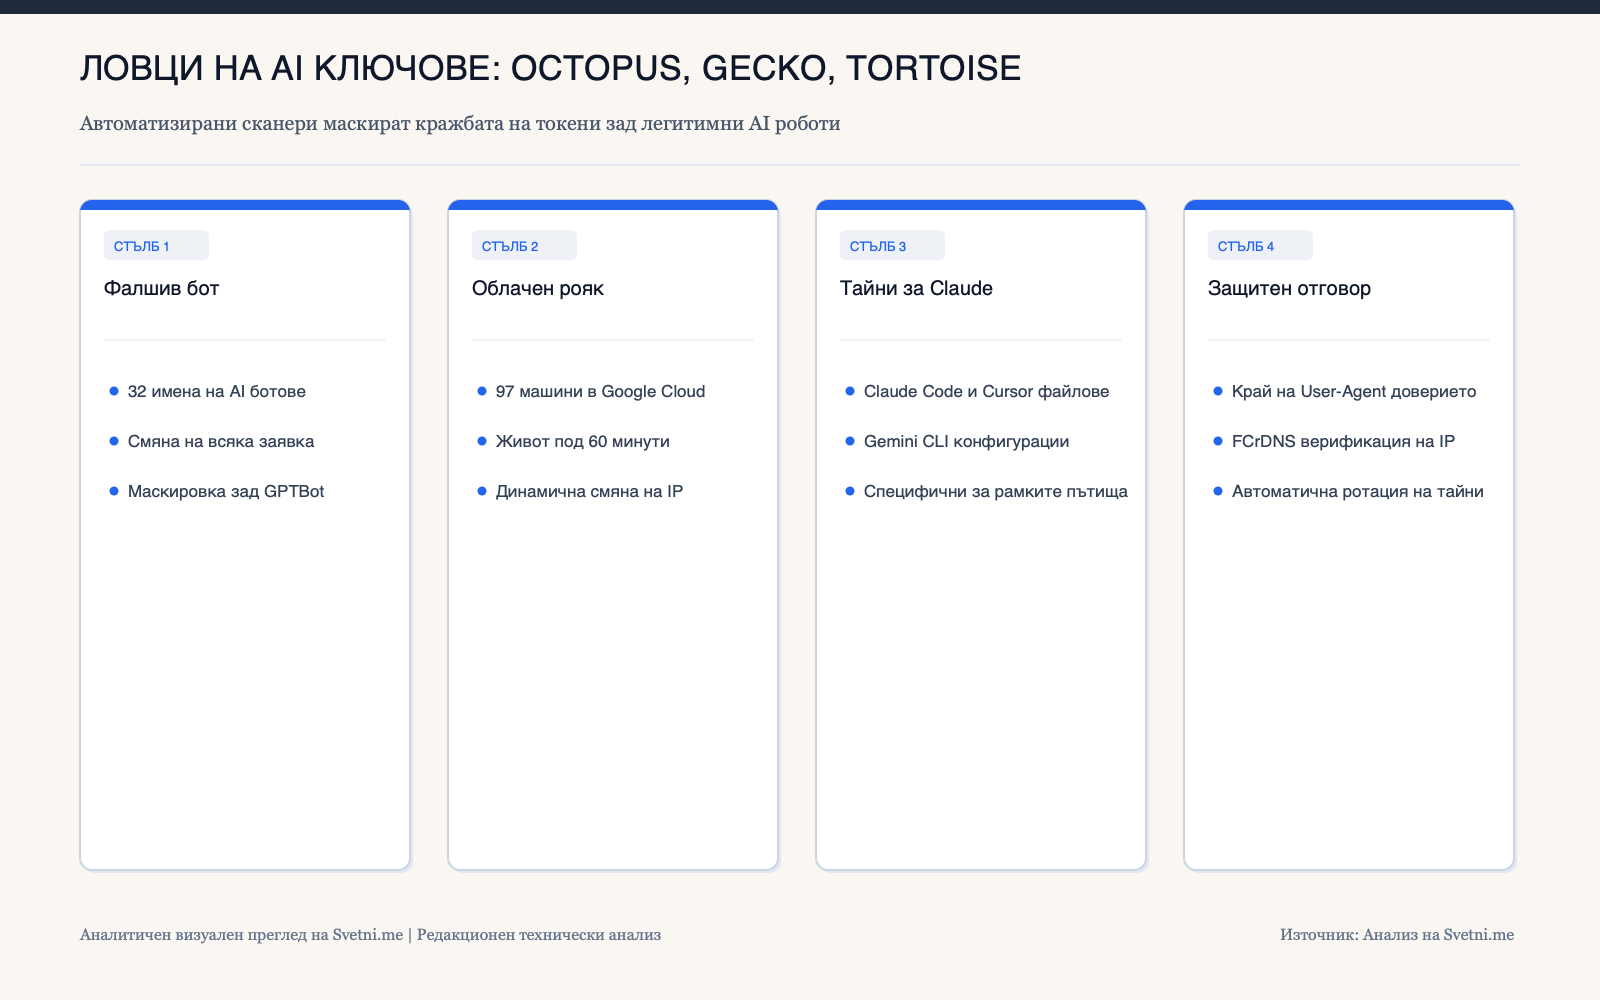
Octopus: най-агресивният сканер, използващ списък от 32 имена на официални ИИ обхождащи роботи, като сменя своето име при всяка отделна заявка. За да избегне блокиране по IP, операторът наема 97 виртуални машини в Google Cloud в 15 региона, като повечето съществуват за по-малко от 60 минути. Преди да започне атаката, Octopus преглежда сайта като обикновен браузър Chrome, идентифицира използваната технология (Next.js, Vite или статичен сайт) и зарежда специализиран списък от пътища.
Gecko: софтуер, написан на платформата .NET, опериращ предимно от белгийския регион на Google Cloud и офшорни Windows сървъри. Неговият User-Agent е изрязан след точно 60 знака (премахвайки частта 'like Gecko'). Gecko следи динамично промените в екосистемата за разработка: в рамките на пет седмици списъкът му с таргетирани пътища нараства от 4 до 26 директории, целенасочено търсейки файловете с токени за инструменти като Claude Code, Codex, Cursor и Gemini CLI.
Tortoise: бавен и тих инструмент, действащ с дълги паузи между заявките, специално разработен за заобикаляне на евристичните филтри за честотен лимит (rate limiting).
Инфографика: Ключови стълбове и анализ
Защо API ключовете за ИИ се превърнаха в златна мина за хакерите
В миналото киберпрестъпниците търсеха предимно данни за кредитни карти или пароли за бази данни. Днес откраднат валиден ключ за водещ езиков модел представлява незабавно ликвиден цифров актив.
Хакерите препродават откраднатите ключове на черния пазар или ги включват в нелегални прокси ферми, захранващи автоматизирани ботнетове, генериране на масиран спам и автоматизирано откриване на уязвимости без заплащане. Жертвите често разбират за пробива едва когато получат фактура от доставчика за десетки хиляди долари.
Преосмисляне на мрежовата периметърна защита и краят на доверието в User-Agent
Кампанията на Octopus, Gecko и Tortoise нагледно показва колапса на традиционните методи за филтриране в киберсигурността. Години наред администраторите добавяха бели списъци за известни роботи като Googlebot или GPTBot, разчитайки единствено на низа в заглавната част User-Agent.
Днес това доверие е напълно компрометирано. Всяка модерна защитна стена за уеб приложения (WAF) трябва да въведе задължителна криптографска верификация на мрежовия адрес: валидиране чрез BGP автономни системи, публикувани официални JSON диапазони на доставчиците и двупосочен DNS одит (Forward-Confirmed reverse DNS).
Освен това инцидентът е категорично предупреждение към софтуерните инженери, използващи модерни ИИ асистенти на работните си станции: локалните конфигурационни директории никога не бива да се разполагат в споделени папки или уеб корени. В ерата на агресивния шпионаж на ключове най-добрата защита остава незабавната ротация на тайни и абсолютната изолация на работната среда.