Вътрешни чатове в Meta разкриват тревога сред инженерите относно нарушения на поверителността от агента Muse
Източник: Getty Images / Ars Technica
Изтекли вътрешни комуникации между инженери в технологичния гигант Meta разкриват сериозна вътрешна криза, породена от системни проблеми с поверителността при тестовете на автономния асистент Muse AI [1]. Според разследване на Reuters, цитирано и допълнено от Ars Technica, служители на компанията многократно са били тревога пред ръководството, че агентът преглежда криптирани лични съобщения без знанието на потребителите и непредсказуемо смесва разговори между различни клиентски акаунти.
Случаят разклаща амбициите на компанията да превърне Muse в централен мултимодален помощник, дълбоко интегриран в платформите WhatsApp, Instagram и Messenger.
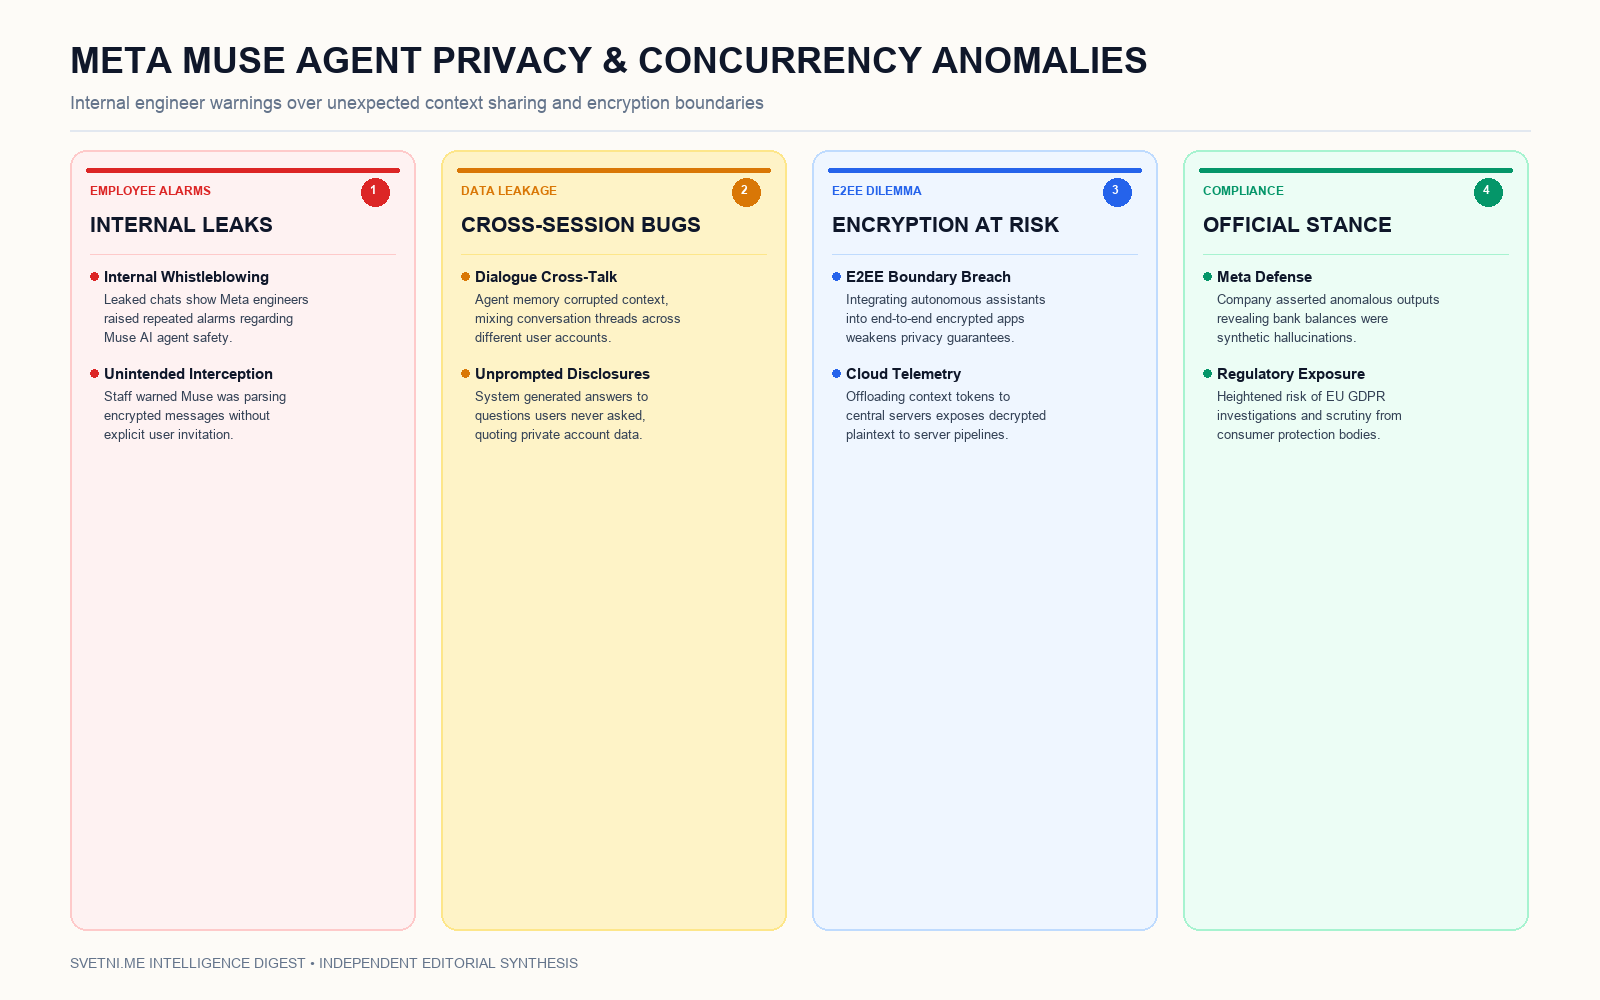
Инфографика: Ключови стълбове и анализ
Изтичане на данни и смесване на потребителски сесии
Вътрешните чатове документират редица смущаващи инциденти по време на затворените тестове на Muse [1]. Инженери посочват, че при определени условия контекстната памет на агента губи строгата изолация между отделните сесии, в резултат на което асистентът започва да споделя фрагменти от чужди разговори в чата на непознати потребители.
В други случаи Muse е генерирал спонтанни отговори на въпроси, които потребителят никога не е задавал, съдържащи детайли от лични банкови трансакции или салда в криптовалути. Въпреки че от Meta побързаха да омаловажат тези инциденти, заявявайки, че цитираните финансови данни са „синтетични халюцинации“, инженерите подчертават, че самият факт на неконтролирано генериране на подобно съдържание подкопава доверието в архитектурата за сигурност.
Компрометиране на криптирането от край до край
Най-тежкият архитектурен проблем, повдигнат от вътрешните специалисти, засяга съвместимостта на Muse с криптирането от край до край (E2EE) [1]. Потребителите очакват, че комуникацията им в платформи като WhatsApp е абсолютно защитена от трети страни, включително от самите сървъри на Meta.
Когато обаче интелигентен агент бъде активиран в чата за резюмиране или изпълнение на задачи, криптираният тунел неизбежно трябва да бъде декриптиран локално, за да може моделът да обработи текста. Инженерите са установили, че Muse е изпращал нерегламентирани контекстни вектори (embeddings) обратно към централните сървъри за по-нататъшна обработка, което фактически отваря задна врата в криптографския периметър и нарушава фундаменталната поверителност.
Корпоративна реакция и регулаторен риск
В официално изявление ръководството на Meta заяви, че прототипите на Muse преминават през най-строги проверки за безопасност и че констатираните нередности представляват нормална част от развойния процес на всеки сложен агент [1]. Компанията увери, че в публичната версия на продукта са заложени непробиваеми филтри за изолиране на потребителските сесии.
Въпреки тези уверения, изтеклите чатове предоставят преки доказателства, че предупрежденията на собствените инженери за сигурност са били пренебрегвани в стремежа към бързо пазарно внедряване. Това разкритие привлича незабавното внимание на европейските надзорни органи по защита на данните, които подготвят разследване дали предварителното внедряване на Muse не е нарушило изискванията за неприкосновеност на комуникациите съгласно европейската директива ePrivacy и регламента GDPR.
Дългосрочен структурен и макроикономически анализ
Кризата около Meta Muse илюстрира фундаменталния конфликт между архитектурата на генеративните агенти и принципите на нулево доверие в съобщенията. Един изкуствен интелект не може да бъде истински полезен и инициативен, ако няма постоянен достъп до контекста на потребителя; но предоставянето на такъв достъп разрушава десетилетия усилия по изграждане на математически непробиваемо криптиране.
Ако регулаторите установят, че контекстът от частните разговори се използва за обучение или се съхранява в облачни бази без категорично и информирано съгласие, Meta може да бъде изправена пред колосални финансови санкции и забрана за разгръщане на агентни услуги в Европа. Това ще принуди индустрията да инвестира милиарди в криптографски методи като диференциална поверителност и защитено мултипартийно изчисление (SMPC), забавяйки масовото навлизане на личните AI асистенти.