NVIDIA разследва твърдения за мащабен пробив от кибергрупата Gentlemen ransomware
Източник: BleepingComputer
Полупроводниковият титан NVIDIA инициира мащабно вътрешно разследване по киберсигурност, след като престъпната групировка Gentlemen ransomware добави компанията към своя портал за изнудване в тъмната мрежа (dark web) [1]. Нападателите твърдят, че са осъществили успешен неоторизиран достъп до вътрешните мрежи на корпорацията и са източили значителен обем поверителни технически данни и корпоративна кореспонденция.
Инцидентът поставя под напрежение най-ценната компания в света, чиито изчислителни графични процесори формират физическия гръбнак на глобалната революция в областта на изкуствения интелект.
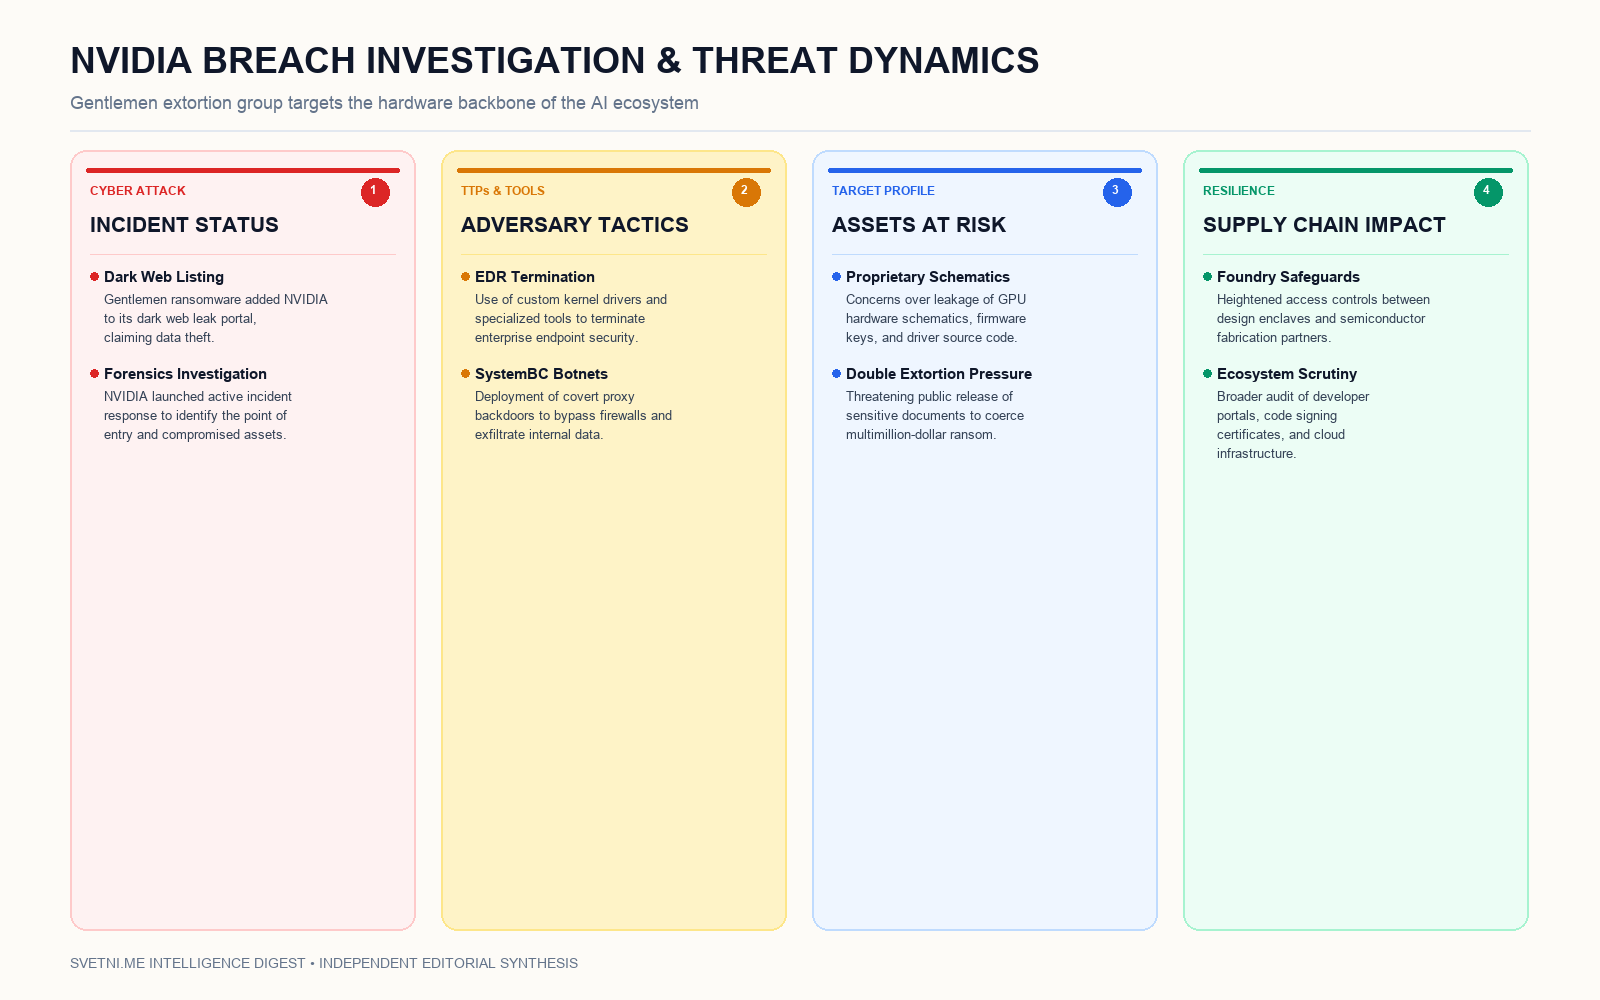
Инфографика: Ключови стълбове и анализ
Механизъм на изнудването и тактики на атакуващите
Групата The Gentlemen е сред най-активните играчи на арената на съвременния рансъмуер, известна със специфичните си тактики на „двойно изнудване“ (double extortion) [1]. При този модел киберпрестъпниците не само криптират локални носители, но и предварително изтеглят чувствителни файлове, използвайки заплахата от публично публикуване като основен лост за финансово изнудване.
Технически анализи на предишни кампании на групата разкриват използване на специализирани драйвери от ниво ядро (kernel-level drivers) за систематично прекратяване на софтуер за откриване и отговор на крайни точки (EDR killers). След ослепяване на локалните защитни стени нападателите установяват криптирани тунели чрез прокси ботнет мрежи като SystemBC, осигурявайки скрит канал за източване на терабайти архивни данни.
Активи под риск: Интелектуална собственост и драйверен код
Въпреки че NVIDIA все още не е потвърдила официално кои сегменти от нейната инфраструктура са били компрометирани, експертите по информационна сигурност изразяват силна тревога относно естеството на потенциално изтеклите данни [1]. В центъра на опасенията са изходният код на софтуерния стек CUDA, схемите на графичните процесори от следващо поколение и тайните цифрови сертификати за подписване на драйвери (code-signing certificates).
Компрометирането на фирмени цифрови сертификати би представлявало колосален риск за цялата световна компютърна екосистема. Зловредни лица биха могли да подпишат зловреден софтуер с легитимен ключ на NVIDIA, което би позволило на вируси да заобикалят проверките за сигурност на операционни системи като Windows и Linux на стотици милиони компютри по света.
Прецеденти и реакция при инциденти
Това не е първият случай, в който NVIDIA става прицел на мащабни изнудвачески атаки [1]. През 2022 г. хакерската група Lapsus$ проникна във вътрешните системи на компанията, източвайки 1 терабайт данни и публикувайки чувствителни части от изходния код на технологии като DLSS.
В отговор на настоящите твърдения на The Gentlemen говорител на компанията потвърди, че екипите за реакция при инциденти извършват непрекъснат форензичен анализ в сътрудничество с външни експерти по киберсигурност и правоприлагащите органи. Основните усилия са насочени към установяване на вектора на атаката — дали става въпрос за компрометирани потребителски идентификационни данни, уязвимост в отдалечен VPN достъп или пробив в мрежата на външен доставчик от веригата за доставки.
Дългосрочен структурен и макроикономически анализ
Атаката срещу NVIDIA е симптом за трансформацията на съвременната киберпрестъпност: водещите хардуерни производители вече са основни мишени на геополитически шпионаж и финансово мотивирани картели. В епоха, когато полупроводниковите спецификации определят глобалното превъзходство, притежаването на изходни схеми носи астрономическа стойност на черния пазар.
В макроикономически план всяко потенциално забавяне или компрометиране на софтуерните актуализации на NVIDIA може да предизвика трусове в целия технологичен сектор. Случаят ще наложи безпрецедентно затягане на изискванията за сигурност към всички инженери, работещи по дизайна на чипове, включително пълна хардуерна изолация на развойните среди и ограничаване на отдалечената работа за служители с достъп до стратегически изходен код.