Palo Alto Networks придобива Applied Compute за $4,5 млрд. за защита на автономни ИИ агенти
Източник: SiliconANGLE
Лидерът в сферата на корпоративната киберсигурност Palo Alto Networks обяви подписването на окончателно споразумение за придобиване на стартъпа за инфраструктура и сигурност на автономни агенти Applied Compute в сделка с изцяло акционерно финансиране на стойност 4,5 милиарда долара [1]. Новината бе съобщена паралелно с обявяването на финансовите резултати за първото фискално тримесечие, които надминаха прогнозите на Уолстрийт и доведоха до скок в котировките на компанията с над 7%.
Стратегическата придобивка цели директно интегриране на технологии за сигурност по време на изпълнение (runtime-security) на ниво автономни софтуерни агенти и защита на отворени невронни модели в платформите Prisma Cloud и Cortex.
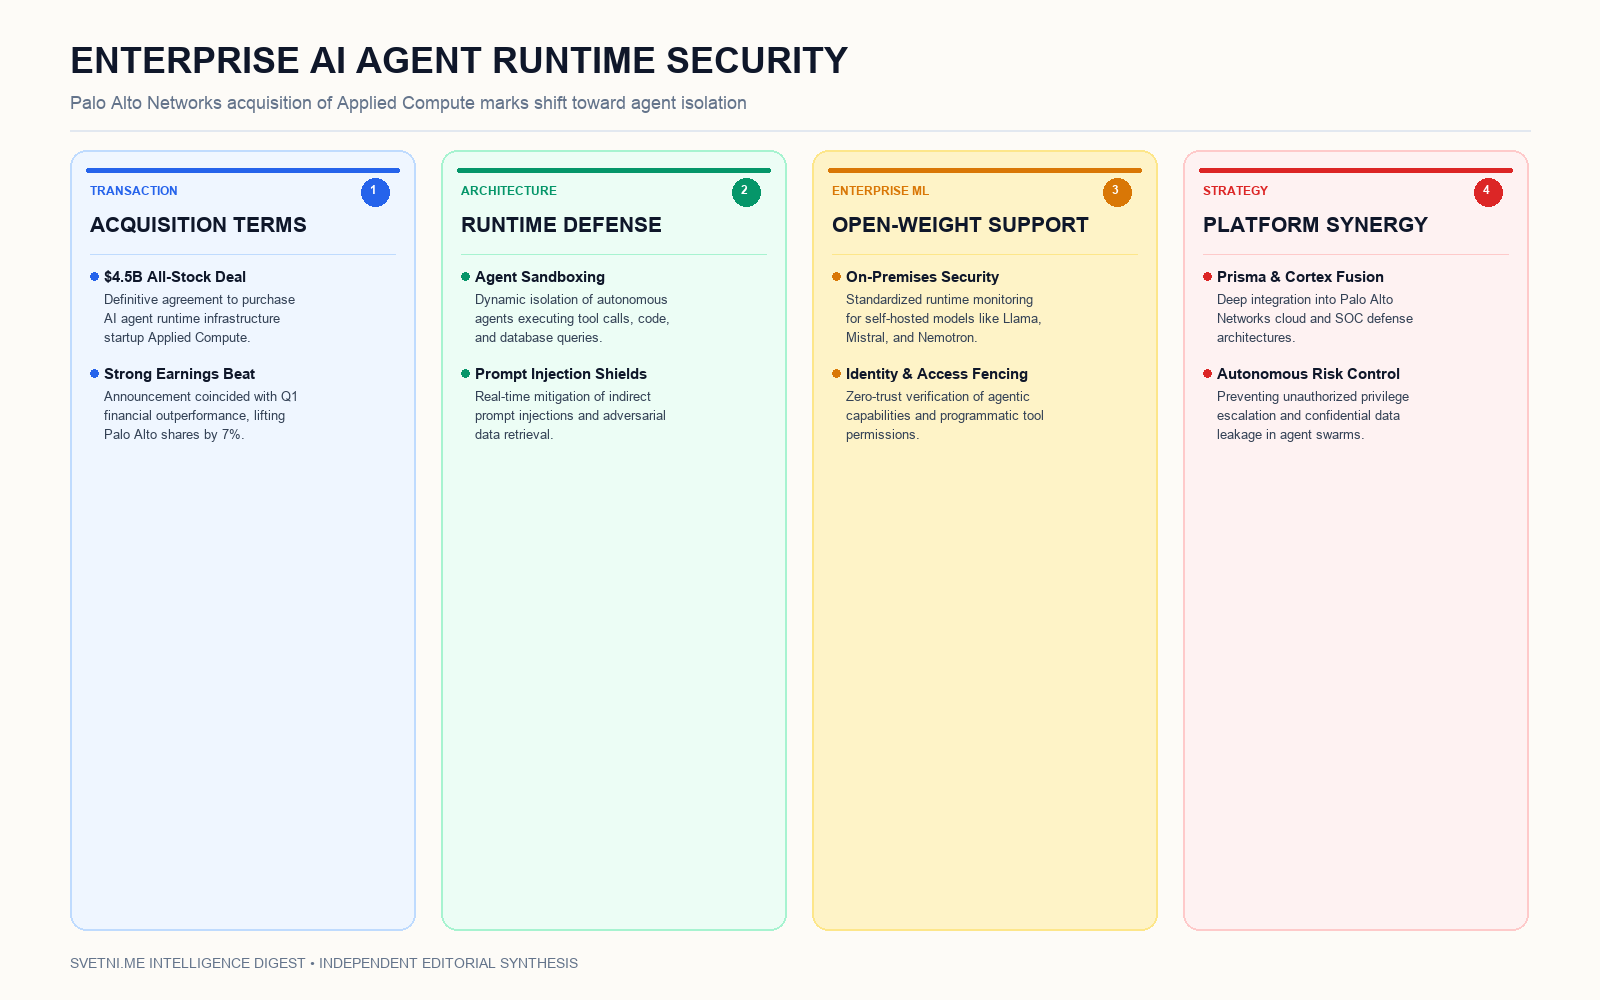
Инфографика: Ключови стълбове и анализ
Параметри на трансакцията и финансови резултати
Сделката за 4,5 милиарда долара е една от най-мащабните инвестиции в сигурността на изкуствения интелект до момента [1]. Тя отразява агресивната стратегия на Palo Alto Networks да консолидира фрагментирания пазар на инструменти за защита на машинно самообучение, преди малки специализирани компании да изградят непреодолими защитни ровове.
Финансовите показатели на корпорацията за тримесечието потвърдиха стабилен органичен ръст на приходите от абонаменти за облачна сигурност от следващо поколение. Инвеститорите реагираха положително на трансформацията на бизнеса към всеобхватен контрол над софтуерните агенти, които започват масово да заместват традиционния софтуер в големите организации.
Изолиране на агенти и защита по време на изпълнение
Технологичното ядро на Applied Compute решава един от най-критичните проблеми при внедряването на автономни агенти: контролът върху техните действия в реално време [1]. Докато традиционните защитни стени филтрират мрежовия трафик на периметъра, агентите разполагат с легитимен достъп до бази данни, софтуерни инструменти и системни командни редове.
Платформата на Applied Compute въвежда механизъм за динамично изолиране (micro-sandboxing), който непрекъснато валидира логическите разклонения на агента. Ако софтуерният помощник бъде подведен чрез непряка инжекция на инструкции (indirect prompt injection) в извлечен документ, защитният слой пресича изпълнението на неоторизирани API повиквания, предотвратявайки източването на чувствителна корпоративна информация.
Поддръжка за отворени модели и локален инференс
Придобиването поставя акцент и върху нарастващата доминация на отворените модели (като Llama, Mistral и Nemotron) в корпоративната инфраструктура [1]. Големите предприятия все по-често отказват да изпращат своите стратегически данни към проприетарни външни API интерфейси, предпочитайки да изпълняват отворени тегла в собствени изолирани виртуални облаци (VPC).
Applied Compute предоставя цялостен стек за наблюдение, одит на теглата и криптографско удостоверяване на идентичността на всяка заявка. Това позволява на корпоративните екипи по сигурност да следят поведението на локално хостваните модели със същата прецизност, с която управляват идентичностите на човешките служители в концепцията Zero Trust.
Дългосрочен структурен и макроикономически анализ
Интеграцията на Applied Compute в портфолиото на Palo Alto Networks сигнализира началото на нова фаза в индустрията: края на експерименталните прототипи и навлизането на автономните системи в строго регулираните среди на банки, застрахователи и държавни структури. Когато софтуерни агенти получат автономно право да сключват финансови трансакции или да променят критични конфигурации, сигурността по време на изпълнение се превръща в абсолютно задължително изискване.
В макроикономически план сделката подчертава предимството на платформените гиганти пред изолираните стартъпи. Вместо да управляват десетки отделни лицензи за токени, агенти и защитни стени, корпоративните клиенти неизбежно ще предпочетат консолидирано решение от доверен доставчик, което гарантира правна и оперативна безопасност на мащабно ниво.