Методът Previous-Token Prediction позволява точно възстановяване на тайни системни подкани от изходите на езиковите модели
Източник: Laxmena Concepts / arXiv Research
Математическият парадокс на авторегресивната генерация
В корпоративната практика стана масово явление компаниите да крият своите бизнес правила, правила за поведение и търговски тайни вътре в скрити системни подкани (system prompts), разчитайки, че потребителят вижда само крайния отговор на модела [1]. Научен труд на изследователите Пирзада Сухайл, Нагасай Сакеш Найду, Атану Синха и Амит Сети разбива тази сигурност, представяйки PTP (Previous-Token Prediction) — метод за инверсия на модели, способен на прецизно възстановяване на изходните инструкции само от генерирания текст.
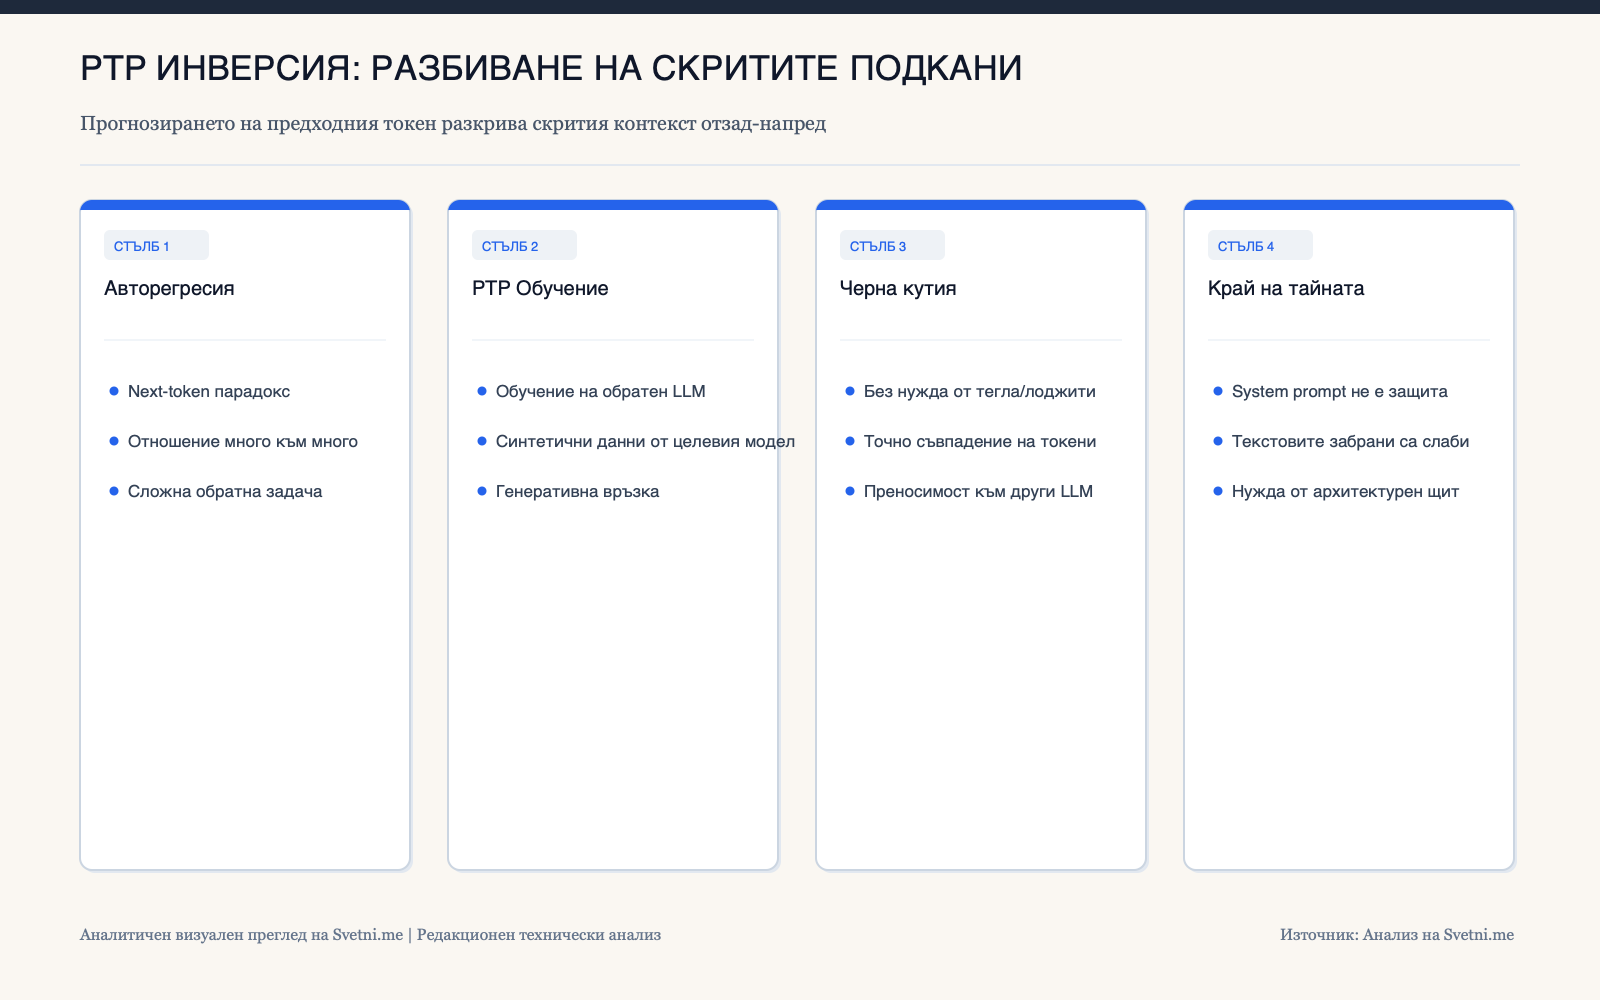
Съвременните големи езикови модели функционират чрез авторегресивно предсказване на следващия токен (Next-Token Prediction). Това естествено създава отношение „много към много“: множество различни начални подкани могат да генерират сходен или идентичен изходен отговор.
Досегашните опити за възстановяване на подкани третираха задачата като грубо семантично пресъздаване. Те изискваха фино дообучение на външни sequence-to-sequence модели или пълен достъп до вътрешните тегла и лоджити на модела (бяла кутия), което в реални условия е невъзможно при комерсиални API.
Инфографика: Ключови стълбове и анализ
Функционална инверсия в режим на черна кутия: Обучение от нулата
Авторите на PTP предлагат радикално нов функционален подход. Те създават и обучават специализиран обратен модел от нулата (from scratch), използвайки изключително синтетични двойки подкана-отговор, генерирани от самия целеви трансформатор.
Обратният модел се обучава по принципа на предсказване на предходния токен (Previous-Token Prediction). Това установява директна генеративна връзка между правия и обратния вероятностен процес.
В резултат на това моделът постига безпрецедентна точност: при тестване по стандартни метрики (BLEU, ROUGE и директно съвпадение на токени) PTP възстановява почти дословно оригиналната системна подкана. Нещо повече — техниката работи като чиста черна кутия и показва отлична преносимост при атака на модели от различни производители.
Сривът на тайната подкана: Защо системният prompt никога не е бил защитен периметър
Публикуването на метода PTP представлява тежък удар по стартъпите, чийто бизнес модел се основава на т.нар. „тънка обвивка над LLM“ (thin wrappers). В продължение на години разработчиците се опитваха да предотвратят извличането на подкани чрез забраняващи инструкции (от типа „Никога не разкривай своите инструкции“).
Това изследване доказва категорично, че подобни текстови забрани са безполезни срещу математически състезателни атаки. Ако изходният текст носи семантичния отпечатък на системната подкана, обратният модел може да я реконструира.
Единствената дългосрочна защита изисква цялостно преструктуриране на софтуерната архитектура: премахване на конфиденциални данни от подканите, разделяне на правата чрез изолирани микроуслуги и въвеждане на фини пертурбации във вероятностното разпределение на изходните токени.