Shadow MCP сървърите отварят критични пробиви в корпоративната сигурност на фона на масовото внедряване на ИИ агенти
Източник: Nordic APIs
Какво представлява Shadow MCP и защо инженерите го създават
Близо две години след като компанията Anthropic представи отворения стандарт Model Context Protocol (MCP) за свързване на езикови модели с външни бази данни и софтуерни инструменти, протоколът постигна масово навлизане в глобалния софтуерен сектор [1]. Скорошно проучване на Stacklok разкрива, че близо половината от софтуерните компании вече използват MCP в продукция, а независим одит на Bloomberry регистрира 232% ръст на публично достъпните фирмени MCP сървъри само за половин година. Този бум обаче породи опасен феномен: явлението „Shadow MCP“.
По подобие на класическото Shadow IT (нерегламентиран софтуер, инсталиран от служители без одобрението на ИТ отдела), Shadow MCP възниква от желанието на програмистите за бързина. За да накарат своите локални ИИ асистенти да изпълняват сложни задачи, разработчиците пишат или инсталират несертифицирани MCP сървъри на своите лаптопи или в dev среди.
Тези сървъри осигуряват на агентите директен мост към корпоративните бази данни, хранилища за код, клиентски CRM системи и комуникационни платформи като Slack. Тъй като настройката става за минути, тя масово заобикаля процесите по одобрение на корпоративната сигурност.
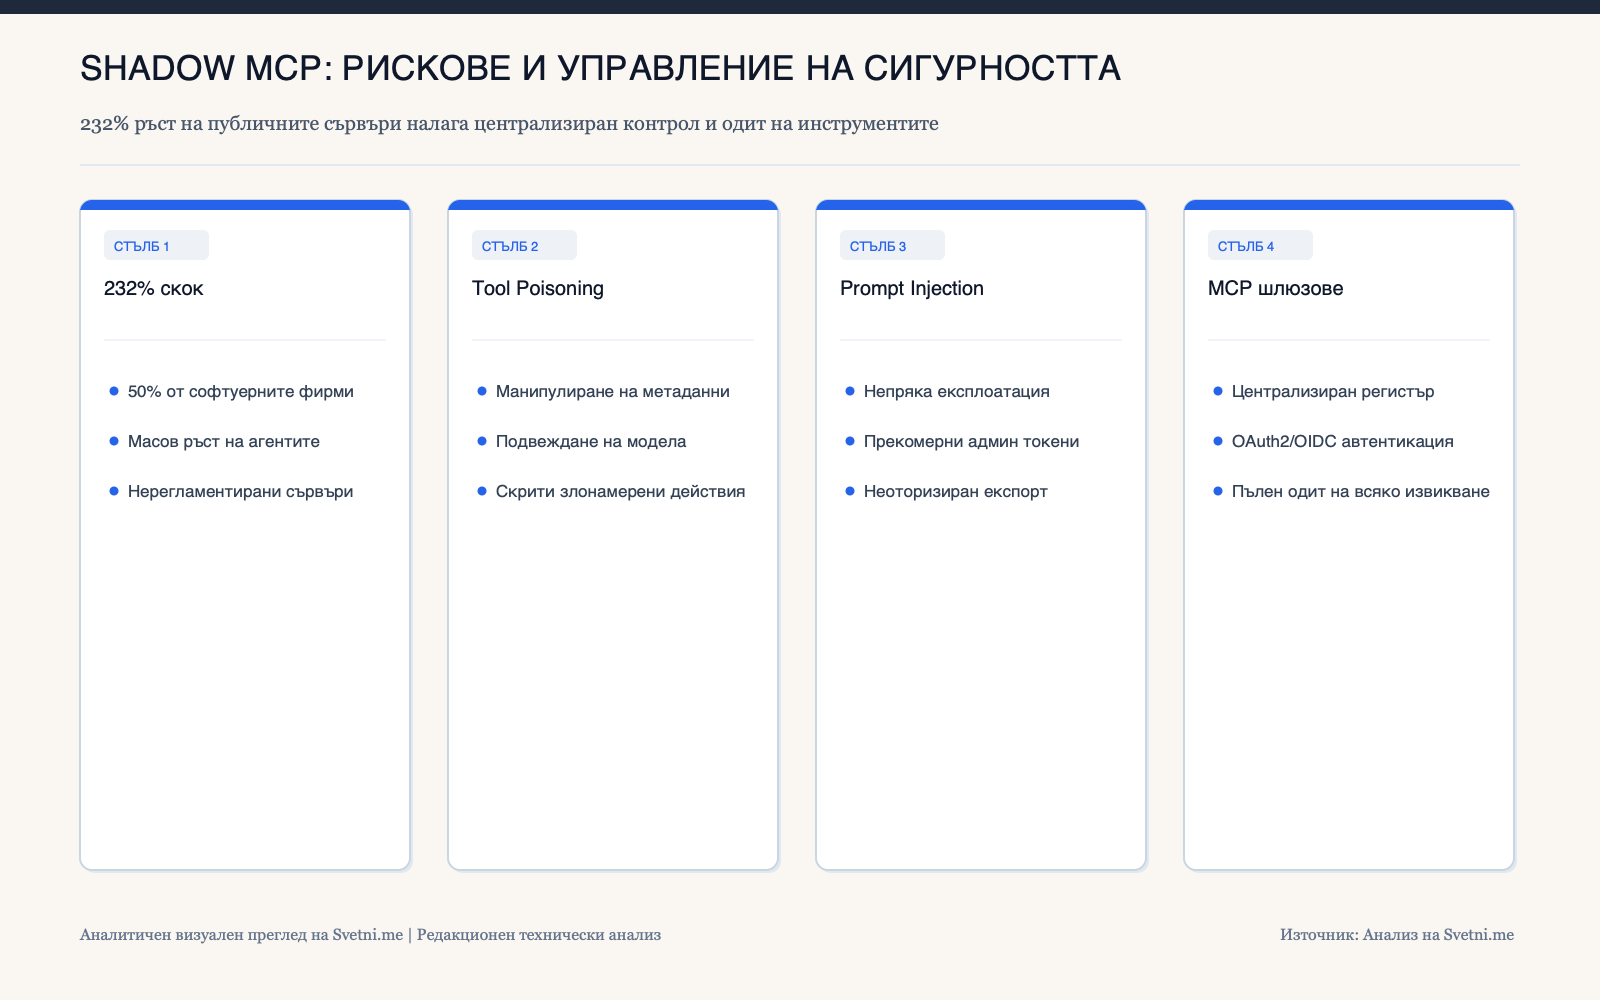
Инфографика: Ключови стълбове и анализ
Основни заплахи: Отравяне на инструменти и непряко инжектиране на подкани
Анализът на експертите от Nordic APIs идентифицира три фундаментални уязвимости в нерегламентираните MCP инсталации:
Отравяне на инструменти (Tool Poisoning): злонамерен или компрометиран MCP сървър може да върне манипулирани метаданни и схеми на инструменти. Моделът може да бъде подведен да вярва, че извиква безопасна функция за четене на логове, докато реално изпълнява команда за изтриване на данни или препращане на пароли.
Прекомерно привилегировани права: MCP сървърите масово се конфигурират със статични администраторски токени, вместо с гранулирани сесийни права. Ако агентът бъде манипулиран, атакуващият придобива пълните системни права на служителя.
Непряко инжектиране на подкани (Prompt Injection): когато агентът чете външни неструктурирани данни (например уеб страница, тикет от клиент или имейл), скрити инструкции вътре в текста могат да накарат модела да използва свързаните MCP инструменти за незабелязан експорт на конфиденциални файлове.
Управление на риска: Изграждане на корпоративни MCP шлюзове
Опасността от Shadow MCP не може да бъде решена чрез тотална забрана — автономните агенти са твърде продуктивни, за да бъдат спрени от корпоративната бюрокрация. Решението се крие в изграждането на централизирани корпоративни MCP шлюзове (Enterprise MCP Gateways).
Организациите трябва да въведат строго курирани вътрешни каталози с одобрени MCP сървъри, подлежащи на редовен одит на сигурността. Всяка заявка между агент и инструмент трябва да изисква автентикация през модерни протоколи като OAuth2/OIDC, а мрежовият трафик да преминава през защитени mTLS канали.
Само чрез принципа на най-малките привилегии (least privilege) и пълен одит на всяко действие на агентите бизнесът ще може да се възползва от предимствата на протокола, без да компрометира интегритета на критичните си корпоративни активи.