Трите сканера Octopus, Gecko и Tortoise маскират извличането на AI ключове като легитимен трафик на изкуствен интелект
Източник: Tin Computer / Honeypot Telemetry Research
Координираният лов на корпоративни тайни под прикритието на ИИ ботове
С масовото навлизане на генеративния изкуствен интелект в съвременния уеб, разработчиците и системните администратори свикнаха с постоянен наплив от уеб роботи (crawlers), индексиращи съдържание за обучение на езикови модели [1]. Тази нормализация обаче отвори перфектната маскировка за киберпрестъпници. Анализ на глобална мрежа от ханипоти (honeypots), публикуван от изследователския екип на Tin Computer, разкри три координирани и високоспециализирани операции за сканиране — наречени Octopus, Gecko и Tortoise — които умишлено фалшифицират идентификаторите на легитимни търсачки и ИИ ботове, за да претърсват интернет за забравени и изложени API ключове.
Злонамерените сканери изпращат HTTP заглавки с фалшиви User-Agent низове, имитиращи официалните роботи на OpenAI (GPTBot), Anthropic (ClaudeBot), Perplexity (PerplexityBot) и Google (Google-Extended). Тъй като много организации умишлено отварят защитните си стени или премахват рейт-лимитите за тези ботове с цел по-добра видимост и SEO оптимизация, нападателите използват тази привилегия, за да извършват агресивно разузнаване с минимален риск от блокиране от традиционните WAF (Web Application Firewall) защити.
Анатомия на трите сканера: От облачни рояци до скрита ротация на проксита
Телеметричният анализ на Tin Computer очертава три различни оперативни модела, разделящи задачите между масирана сила, стелт проникване и дълбоко разузнаване:
1. Octopus: Масираният облачен хищник
Операцията Octopus залага на чиста изчислителна мощност и агресивен обем. Тя оперира от стотици виртуални машини, разположени основно в подмрежи на Google Cloud и DigitalOcean. Octopus изпраща десетки милиони заявки на денонощие, целенасочено атакувайки стандартни пътища за конфигурационни файлове: /.env, /.git/config, /config.json, /wp-config.php.bak, както и архиви на локални бази данни. Целта е бързо засичане на неправилно конфигурирани уеб сървъри (като Nginx или Apache), които сервират скрити системни файлове като публичен статичен текст.
2. Gecko: Гъвкавият стелт наблюдател
За разлика от Octopus, операцията Gecko действа изключително внимателно, използвайки ротация през хиляди домашни и комерсиални IP адреси. Gecko не търси очевидни файлове. Вместо това тя атакува популярни съвременни фреймуърци като Next.js, Django, FastAPI и Laravel, търсейки умишлено предизвикани грешки (Debug Mode), които генерират трасировки (stack traces) с изтекли променливи на средата. Gecko изпраща само по 2-3 заявки на час към даден домейн, оставайки напълно под радара на автоматизираните системи за блокиране на прагове (threshold rate-limiting).
3. Tortoise: Бавният анализатор на документация
Tortoise прилага най-методичния и сложен подход. Този сканер претърсва публично достъпни Swagger/OpenAPI спецификации, тестови страници на Postman, публични Git хранилища и вътрешни документационни портали, оставени без автентикация. Сканерът парсва JavaScript пакети и фронтенд билдове, търсейки твърдо кодирани API ключове, които небрежни разработчици са внедрили директно в клиентския код при интеграция на чатботове.
Защо API ключовете за ИИ са новата златна мина: Икономиката на LLMjacking
В йерархията на киберсигурността компрометирането на API ключ за OpenAI или Anthropic се превърна в много по-доходоносна цел от кражбата на пароли за бази данни или потребителски профили. Появата на феномена LLMjacking (кражба на изчислителни ресурси за изкуствен интелект) създаде процъфтяващ черен пазар:
- Моментална валидация и монетизация: Веднага щом Octopus или Gecko засекат валиден API ключ, автоматизиран скрипт прави тестова заявка към платежния API интерфейс на доставчика, за да провери кредитния лимит и активните нива (Tiers). Ключове с неограничени корпоративни кредитни линии се продават в тъмната мрежа в рамките на минути.
- Анонимна разработка и зловреден софтуер: Киберпрестъпниците използват чуждите API ключове, за да захранват автономни атаки, генерация на персонализиран фишинг и сканиране на уязвимости, прехвърляйки астрономическите сметки за токени върху жертвата.
- Обучение на конкурентни модели: Извлечените ключове се използват за масирано синтетично генериране на данни (data distillation), позволявайки на сенчести организации да извличат знания от модели от най-висок клас (frontier models), без да плащат за инфраструктурата.
Жертвите често разбират за компрометирането едва когато получат шокова фактура за десетки хиляди долари от доставчика на модела, или когато акаунтът им бъде внезапно блокиран поради превишаване на лимитите за злоупотреба.
Системни архитектурни и макроикономически последици: Краят на доверието в User-Agent
Разкритията за Octopus, Gecko и Tortoise поставят точка на дългогодишната наивност в управлението на уеб трафика и налагат спешна пренастройка на корпоративните защитни модели.
- Смъртта на периметърната сигурност, базирана на хедъри: Всеки HTTP хедър може да бъде фалшифициран с един ред код. Практиката компаниите да добавят изключения в защитните си стени само въз основа на заявен
User-Agent: GPTBotе фатална уязвимост. Инфраструктурната защита трябва да премине към криптографска верификация — проверка на обратни DNS записи (Reverse DNS lookup) за потвърждаване, че IP адресът наистина принадлежи на ASN мрежите на OpenAI или Google, съчетана с TLS fingerprinting (JA4) за разпознаване на реалния стек на клиента. - Преход към нулево доверие за тайни (Ephemeral Workload Identity): Използването на дълготрайни, статични API ключове, записани в
.envфайлове или системни променливи, е фундаментален технически дълг. Индустрията е длъжна да премине към кратковременни токени чрез протоколи като OAuth2, AWS IAM Roles Anywhere или Workload Identity Federation, където всяко извикване на модел изисква динамична оторизация с валидност от броени минути. - Автоматизирано анулиране и мониторинг на изходящия трафик: Организациите трябва да внедрят строг контрол на изходящия трафик (egress filtering) и специализирани honeypot ключове (canary tokens). Ако подобен токен бъде използван за заявка от непознат IP адрес, централизираната система за сигурност може мигновено да изолира засегнатата среда и да блокира компрометирания акаунт.
Ерата, в която изкуственият интелект беше просто помощен софтуерен инструмент, приключи. Днес ИИ ключовете са еквивалент на директен достъп до корпоративната банкова сметка, а защитата им изисква същата безкомпромисна строгост, както защитата на ядрени тайни и криптографски сертификати.
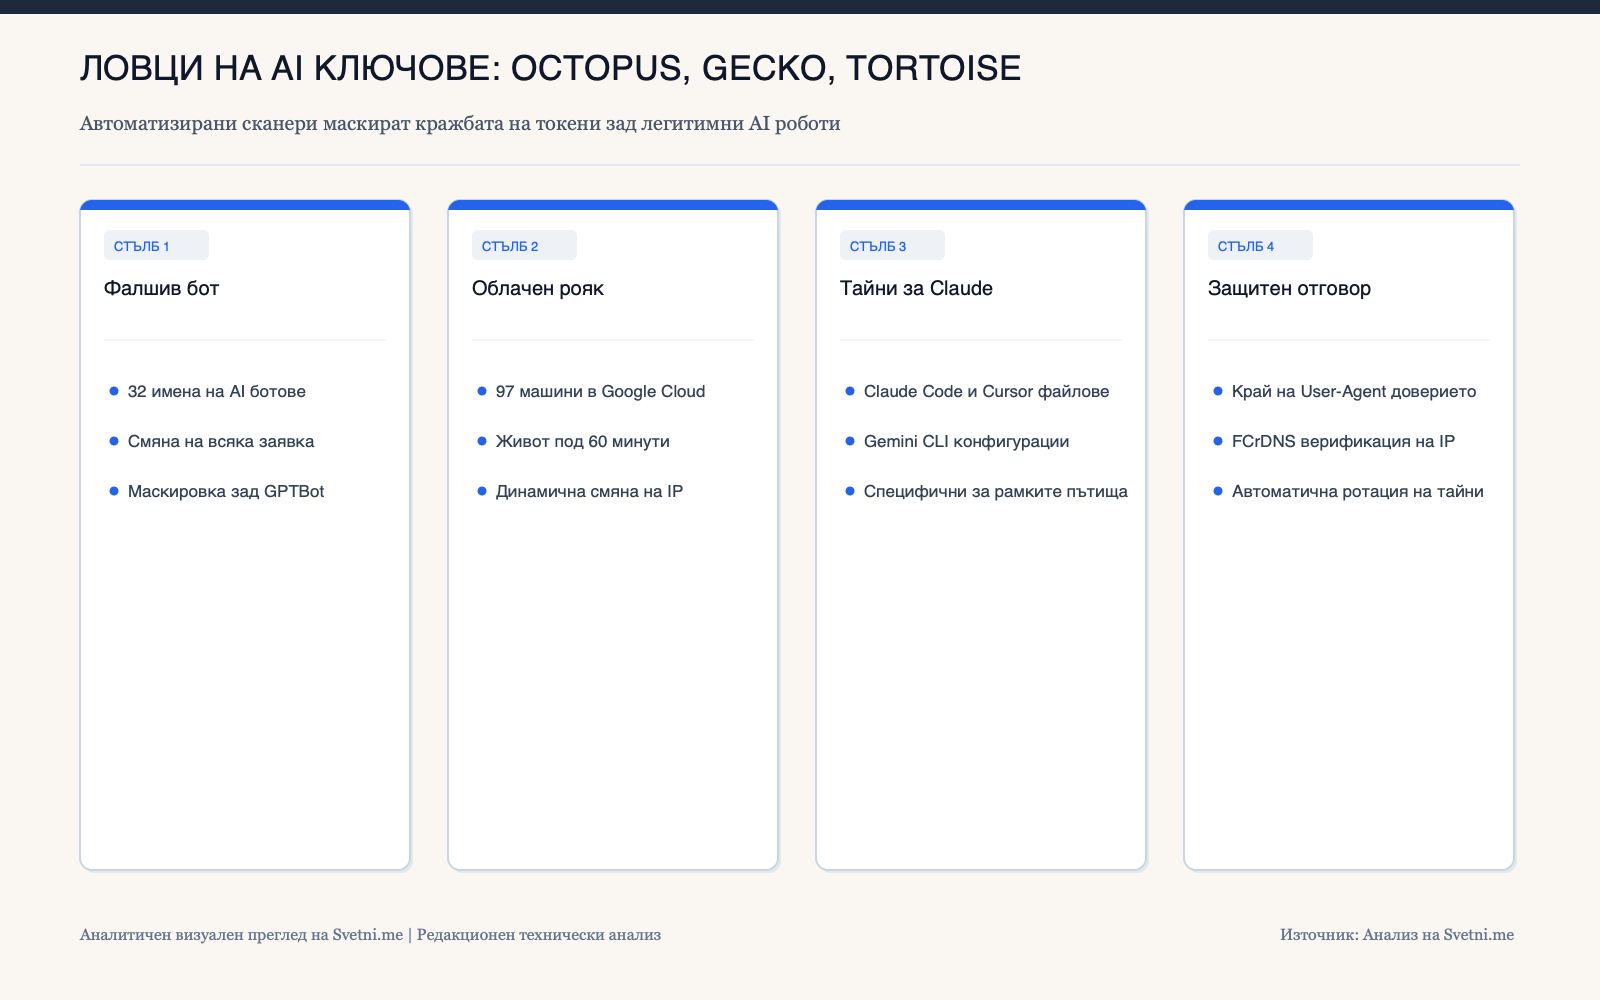
Инфографика: Ключови стълбове и анализ