Shadow MCP сървърите отварят критични пробиви в корпоративната сигурност на фона на масовото внедряване на ИИ агенти
Източник: Nordic APIs / Enterprise Architecture
Експлозията на Model Context Protocol и феноменът Shadow MCP
Стандартизацията на свързването между езиковите модели и външните корпоративни ресурси претърпя тектонична промяна с налагането на отворения стандарт Model Context Protocol (MCP), създаден от Anthropic [1]. Според последни проучвания близо половината от водещите софтуерни организации вече експериментират или поддържат активни MCP сървъри в производствена среда. Протоколът позволява на автономните ИИ асистенти (вградени в среди като Cursor, Claude Desktop или VS Code) директно да заявяват изпълнение на функции — четене на файлове, заявки към бази данни, достъп до GitHub хранилища и извикване на REST API услуги.
Бързината и лекотата на тази интеграция обаче породиха нов и изключително опасен вектор на компрометиране: т.нар. Shadow MCP. Подобно на класическото „сенчесто ИТ“ (Shadow IT), при което служителите използват неразрешени облачни приложения без знанието на отдела по сигурност, софтуерните разработчици масово конфигурират локални, неодобрени MCP сървъри на своите работни станции, за да повишат дневната си продуктивност.
Тези нерегламентирани сървъри най-често оперират през локални сокети (stdio или Server-Sent Events) и разполагат с директен достъп до производствени бази данни, корпоративни API токени с пълни административни права и локални файлови системи. Липсата на централизиран одит и мониторинг превръща тези инструменти в широко отворена задна врата към защитения вътрешен периметър на компанията.
Основни вектори на компрометиране: Отравяне на инструменти и непряко инжектиране на подкани
Анализът на Nordic APIs категоризира най-острите архитектурни заплахи, произтичащи от неконтролираното разпространение на Shadow MCP:
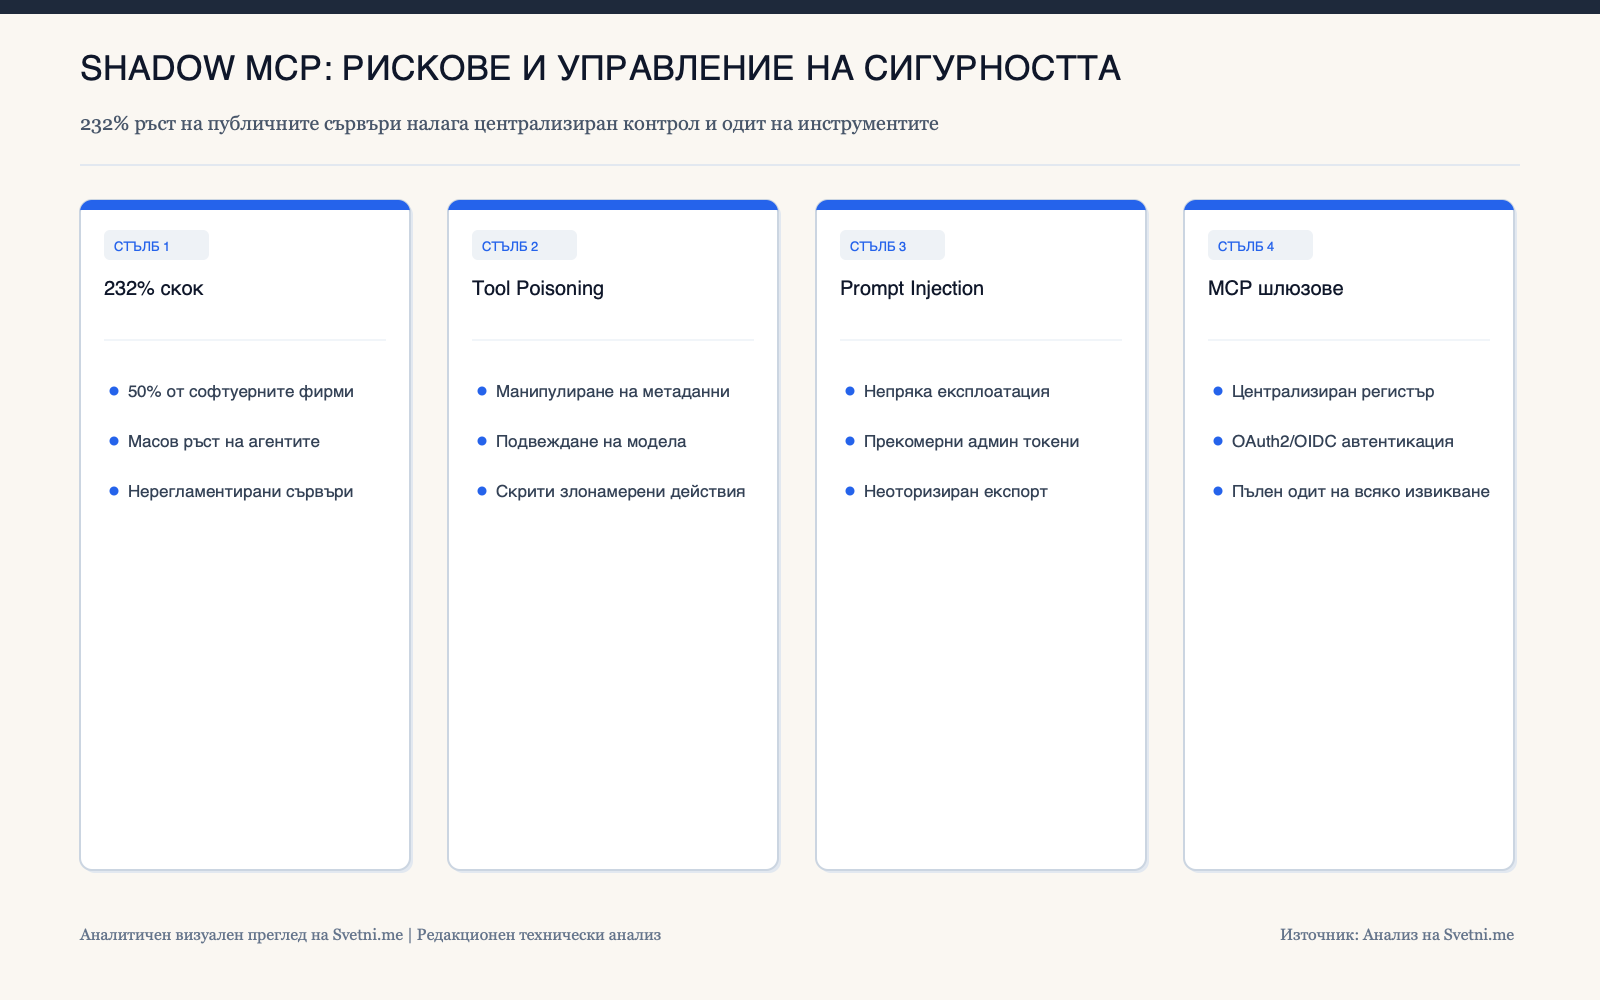
1. Отравяне на инструменти (Tool Poisoning) и веригата на доставки
Разработчиците често свалят готови MCP сървъри от отворени хранилища в GitHub или мениджъри на пакети като npm и PyPI. Зловреден участник може да публикува привидно полезен сървър за интеграция с бази данни или вътрешни чат платформи, в чиято дефиниция на функциите (tool schema) са вградени скрити подкани за манипулация на модела или злонамерен код за извличане на системни променливи на средата (environment variables).
2. Непряко инжектиране на подкани (Indirect Prompt Injection)
Когато даден агент чете данни от външен източник — например уеб страница, файл с клиентски отзиви или получено имейл съобщение — този източник може да съдържа скрити състезателни инструкции (prompt injection). Ако агентът е свързан към нерегламентиран MCP сървър с широки права (като изпълнение на терминални команди bash или директен SQL достъп), инжектираната подкана може да застави модела да изпълни разрушителни команди: изтриване на данни, компилиране на зловреден софтуер или трансфер на бази данни към отдалечен команден сървър.
3. Свръхпривилегировани токени и липса на грануларност
Повечето първоначални реализации на MCP предоставят на сървъра един общ административен токен за достъп. Моделът не разполага с механизъм за диференциране на правата: инструмент, предназначен просто да проверява наличност в склад, често работи с пълни права за модификация и изтриване на цялата клиентска база данни. При компрометиране на логическата верига на модела нападателят получава неограничена свобода на действие.
Изграждане на корпоративни защити: Централизирани MCP шлюзове
Защитата на съвременната организация от рисковете на Shadow MCP изисква преминаване от хаотична децентрализация към строга корпоративна сигурност и централизирано управление.
Nordic APIs очертава задължителния план за изграждане на устойчива архитектура:
- Внедряване на централизиран корпоративен MCP шлюз (Enterprise MCP Gateway): Всички заявки от агентни среди към вътрешни ресурси трябва да минават през единен контролен шлюз (обратно прокси). Този шлюз инспектира входните и изходните данни, валидира аргументите на инструментите спрямо строги JSON схеми и премахва подозрителни скриптови команди.
- Взаимна TLS автентикация (mTLS) и криптографски подписи: Никой агент или среда за разработка не бива да се свързва с MCP сървър, чиято самоличност не е валидирана чрез подписан корпоративен сертификат. Това елиминира стартирането на случайни незащитени процеси на локални портове.
- Принцип на минималните привилегии (Least Privilege) и кратковременни сесии: Вместо глобални дълготрайни ключове, MCP шлюзът издава контекстуални, краткотрайни токени с валидност за една конкретна операция. Ако даден агент изпълнява задача по генериране на отчет, той получава достъп само за четене до строго определени таблици.
- Задължително човешко потвърждение (Human-in-the-Loop): За всяка операция, носеща риск от необратими промени — изтриване на файлове, изпращане на външни съобщения, промяна на потребителски права или плащания — шлюзът трябва да блокира автоматичното изпълнение, докато човек не предостави изрично цифрово съгласие.
Системни архитектурни и макроикономически последици: Преходът към Zero-Trust за изкуствен интелект
Възходът на Shadow MCP показва, че индустрията повтаря грешките от ерата на ранното внедряване на облачните технологии. Скоростта на иновациите отново изпревари механизмите за киберсигурност.
- Институционализиране на Zero-Trust парадигмата за агенти: Изкуственият интелект не може да бъде третиран като доверен вътрешен потребител. В съвременната мрежова топология езиковият модел трябва да бъде дефиниран като потенциално компрометиран компонент, чиито действия подлежат на непрекъсната изолация (sandboxing) и криптографска верификация.
- Нов пазарен сегмент за софтуерни решения за одит: Появата на пазара на специализирани решения за управление на ИИ агенти ще бъде най-бързо растящият сегмент в корпоративната сигурност през следващите три години. Компаниите ще инвестират милиарди в платформи, способни да откриват, каталогизират и контролират агентните връзки в реално време.
- Регулаторен натиск: Предстоящите нормативни актове за изкуствен интелект в ЕС и САЩ ще наложат изискване за стриктен одит на инструментите, управлявани от автономни системи. Организациите, които пренебрегват рисковете от Shadow MCP днес, са изправени не само пред заплаха от изтичане на търговски тайни, но и пред тежки регулаторни санкции.
Само чрез строга институционализация и архитектурна дисциплина компаниите ще могат да се възползват от колосалната производителност на агентните системи, без да жертват сигурността на своята инфраструктура.
Инфографика: Ключови стълбове и анализ